Definition
Endpunkt Erkennung und Reaktion ( EDR ) ist eine Cybersicherheitslösung, die entwickelt wurde, um Endpunkte wie Computer, Server, mobile Geräte und IoT Geräte vor verschiedenen Arten von Cyberbedrohungen.
Im Gegensatz zu herkömmlichen Antivirenlösungen, die sich primär auf die Abwehr bekannter Bedrohungen konzentrieren, EDR Die Lösung geht darüber hinaus und zielt darauf ab, sowohl bekannte als auch unbekannte Bedrohungen zu erkennen und darauf zu reagieren. Echtzeit Die
Wie EDR Werke
Endpunkt Erkennung und Reaktion ( EDR ) Lösungen funktionieren durch kontinuierliche Überwachung Endpunkt Geräte für jeden verdächtigen Verhalten und potenzielle Sicherheitsbedrohungen. Diese EDR Sicherheitslösungen erfassen und speichern Endpunkt -Systemverhalten, wobei fortgeschrittene Datenanalysetechniken eingesetzt werden, um Anomalien zu erkennen, Kontextinformationen bereitzustellen, schädliche Aktivitäten zu blockieren und Abhilfemaßnahmen zur Wiederherstellung betroffener Systeme vorzuschlagen.
EDR Lösungen bestehen typischerweise aus drei Hauptkomponenten:
- Endpunkt : EDR Monitor Endpunkt Geräte in Echtzeit , Sammeln von Daten über Systemaktivitäten, Netzwerkverbindungen und Benutzer Verhalten Diese kontinuierliche und umfassende Transparenz Endpunkt Die Daten ermöglichen die frühzeitige Erkennung potenzieller Bedrohungen.
- Bedrohungserkennung : Verwendung von Advanced Bedrohungserkennung Techniken wie maschinelles Lernen und Verhaltensanalyse, Reaktion Endpunkt Erkennungslösungen identifizieren potenzielle Sicherheitsbedrohungen. Dieser proaktive Ansatz gewährleistet, dass sowohl bekannte als auch unbekannte Bedrohungen umgehend erkannt werden.
- Reaktion und Abhilfe: EDR Sie bieten automatisierte Reaktions- und Behebungsfunktionen, wie die Isolierung betroffener Geräte, die Blockierung schädlicher Aktivitäten und die Bereitstellung von Abhilfevorschlägen. Dies hilft Sicherheitsteams, Bedrohungen schnell zu minimieren und den Normalbetrieb wiederherzustellen.
Hauptmerkmale
- Fokus auf Endpunkte: EDR Im Mittelpunkt steht die Überwachung und Sicherung einzelner Endgeräte wie Computer, Server und Mobilgeräte.
- Endpunkt : Bietet Einblick in Endpunkt Aktivitäten, Prozesse und Verhaltensweisen zur Erkennung und Abwehr von Bedrohungen auf der Gerät Ebene.
- Überwachung von Endpunkten: Es überwacht kontinuierlich Endpunkte auf verdächtige Aktivitäten und Verhaltensweisen. Dieser proaktive Ansatz ermöglicht eine schnelle Reaktion. Bedrohungserkennung und Reaktion, um die potenziellen Auswirkungen von Angriffen zu minimieren.
- Bedrohung : Sie ermöglicht dem Sicherheitsteam die proaktive Suche nach Anzeichen von Kompromittierung innerhalb der Endgeräte einer Organisation. Dieser Suchprozess kann ruhende Bedrohungen aufdecken, die der ersten Erkennung entgangen sind.
- Speicher- und Prozessüberwachung: Überwacht den Systemspeicher und die Prozesse, um Bedrohungen zu erkennen und darauf zu reagieren, die im Speicher aktiv sein könnten, ohne dabei herkömmliche Dateispuren zu hinterlassen.
- Forensische Untersuchung von Endpunkten: Sie bietet forensische Einblicke in Ursprung, Ausbreitung und Auswirkungen eines Angriffs. Diese Informationen sind von unschätzbarem Wert für das Verständnis von Angriffsvektoren (spezifische Pfade, die ausgenutzt werden können, um in ein System einzudringen). IT System) und Verbesserung der zukünftigen Verteidigung.
- Automatisierung und Orchestrierung: Einige EDR Automatisierung einbeziehen, um zu optimieren Reaktion auf Vorfälle Sie können vordefinierte Aktionen automatisch ausführen, wenn bestimmte Kriterien erfüllt sind, wodurch manuelle Eingriffe und Reaktionszeiten reduziert werden.
Vorteile
- Bedrohungserkennung : Der Ansatz gewährleistet die Identifizierung bekannter Bedrohungen, einschließlich zero-day Exploits und dateilose Angriffe.
- Reduzierte Verweilzeit : Durch die schnelle Erkennung und Reaktion auf Bedrohungen kann die Zeit, die Angreifern zur Verfügung steht, um unentdeckt in eine Umgebung einzudringen und dort zu operieren, verkürzt werden.
- Etwas Transparenz: Es bietet Einblick in Endpunkt Aktivitäten, die dabei helfen Bedrohungserkennung und Unterstützung von Sicherheitsteams bei der Entscheidungsfindung.
- Verbesserte Compliance : Es unterstützt Organisationen häufig bei der Erfüllung regulatorischer Anforderungen durch die Führung einer umfassenden Aufzeichnung von Endpunkt Aktivitäten und Sicherheitsmaßnahmen.
- handlungsrelevant Intelligenz: Bietet handlungsrelevant Informationen, die die Fähigkeit einer Organisation verbessern, effektiv auf Sicherheitsvorfälle zu reagieren und die zeitnahe Verwaltung und den Abruf relevanter Sicherheitsinformationen gewährleisten.
Bedrohungserkennung und Antwort
Bedrohungserkennung und die Reaktion ist ein entscheidender Bestandteil von EDR Diese Lösungen nutzen verschiedene Techniken, um potenzielle Sicherheitsbedrohungen zu identifizieren und so eine robuste Verteidigung gegen Cyberangriffe zu gewährleisten.
- Verhaltensanalyse: Endpunkt Detektionslösungen analysieren das System Verhalten um potenzielle Sicherheitsbedrohungen zu identifizieren. Durch das Verständnis normaler Verhalten Anhand von Mustern können sie Abweichungen erkennen, die auf böswillige Aktivitäten hindeuten könnten.
- maschinelles Lernen : EDR Hebelwirkung maschinelles Lernen Algorithmen zur Identifizierung von Mustern und Anomalien im System Verhalten Dies ermöglicht die Erkennung komplexer Bedrohungen, die mit herkömmlichen Methoden möglicherweise nicht erkannt werden.
- Signaturbasierte Erkennung: EDR Sicherheitslösungen nutzen signaturbasierte Erkennung, um bekannte Sicherheitsbedrohungen zu identifizieren. Diese Methode basiert auf vordefinierten Signaturen bekannter Bedrohungen. malware und andere schädliche Aktivitäten.
Einst ein potenzielles Sicherheitsunternehmen Bedrohung wird erkannt, EDR Die Lösungen bieten automatisierte Reaktions- und Abhilfefunktionen, wie zum Beispiel:
- Isolierung betroffener Geräte: EDR kann betroffene Geräte isolieren, um die Ausbreitung zu verhindern malware , um sicherzustellen, dass Bedrohung ist enthalten.
- Blockierung schädlicher Aktivitäten: Endpunkt Erkennungslösungen können schädliche Aktivitäten wie verdächtige Netzwerkverbindungen blockieren, um die Sicherheitsumgebung zu schützen.
- Bereitstellung von Abhilfevorschlägen: EDR bieten Abhilfemaßnahmen zur Wiederherstellung betroffener Systeme an und unterstützen so die Sicherheitsteams bei der schnellen und effektiven Behebung der Probleme. Bedrohung Die
KI und maschinelles Lernen In EDR
Künstliche Intelligenz (KI) und maschinelles Lernen ( ML ) spielen eine entscheidende Rolle bei der Verbesserung der Fähigkeiten von Endpunkt Detektionslösungen. Diese Technologien werden zur Systemanalyse eingesetzt. Verhalten Muster und Anomalien erkennen und potenzielle Sicherheitsbedrohungen genauer aufspüren.
EDR KI nutzen und ML auf verschiedene Weise, unter anderem:
- Verhaltensanalyse: KI und ML Zur Analyse des Systems werden Algorithmen eingesetzt. Verhalten und potenzielle Sicherheitsbedrohungen zu identifizieren. Dies ermöglicht die Erkennung subtiler und ausgeklügelter Angriffe, die herkömmliche Erkennungsmethoden umgehen können.
- Anomalie : KI und ML Algorithmen werden verwendet, um Anomalien im System zu identifizieren. Verhalten das könnte auf ein Wertpapier hindeuten Bedrohung Durch das Erkennen von Abweichungen vom Normalen Verhalten Diese Algorithmen können bisher unbekannte Bedrohungen aufdecken.
- Prädiktive Analytik: KI und ML Algorithmen werden eingesetzt, um potenzielle Sicherheitsbedrohungen auf Basis historischer Daten und des Systemverhaltens vorherzusagen. Dieser proaktive Ansatz hilft, Bedrohungen zu erkennen und abzuwehren, bevor sie erheblichen Schaden anrichten können.
Skalierbarkeit und Anpassungsfähigkeit
EDR Es ist skalierbar und anpassungsfähig konzipiert und eignet sich daher für Organisationen jeder Größe und mit unterschiedlichen Sicherheitsanforderungen. Es kann eingesetzt werden On-Prem , im cloud oder in einer hybriden Umgebung, die Flexibilität bei der Implementierung bietet.
EDR ist auf verschiedene Weise skalierbar, unter anderem:
- Endpunkt : Endpunkt Erkennungslösungen können Tausende von Endpunkten abdecken und sind daher ideal für große Organisationen mit umfangreichen IT Infrastruktur.
- Datenanalyse: EDR kann große Datenmengen analysieren und so sicherstellen, dass auch komplexe Sicherheitsumgebungen effektiv überwacht und geschützt werden.
- Integration mit bestehenden Sicherheitstools: EDR lässt sich nahtlos in bestehende Sicherheitstools integrieren und verbessert so die Gesamtsicherheit Security Stack und einen umfassenderen Schutz vor Bedrohungen zu bieten.
Endpunkt Detektionslösungen sind zudem auf verschiedene Weise anpassbar, unter anderem:
- Anpassbare Richtlinien: EDR Organisationen können so individuell anpassbare Richtlinien erstellen, die auf ihre spezifischen Sicherheitsbedürfnisse zugeschnitten sind, und so sicherstellen, dass die Lösung mit ihrer Sicherheitsstrategie übereinstimmt.
- Echtzeit : Endpunkt Detektionslösungen bieten Echtzeit Überwachung, die es Organisationen ermöglicht, schnell auf potenzielle Sicherheitsbedrohungen zu reagieren und die Auswirkungen von Angriffen zu minimieren.
- Kontinuierliche Aktualisierungen: EDR bieten kontinuierliche Updates an, um sicherzustellen, dass Organisationen vor den neuesten Sicherheitsbedrohungen und sich ständig weiterentwickelnden Angriffsmethoden geschützt bleiben.
Durch die Nutzung der Skalierbarkeit und Anpassungsfähigkeit von EDR Organisationen können ihre Endpunkt Sicherheitslage und wirksamer Schutz vor einer Vielzahl von Cyberbedrohungen.
Herausforderungen und was zu beachten ist
Während EDR Neben den oben genannten Vorteilen bringt die Implementierung und Nutzung gewisse Herausforderungen mit sich:
Ressource Intensität
Aufgrund der kontinuierlichen Überwachung und Analyse kann es erhebliche Systemressourcen beanspruchen und potenziell Auswirkungen haben. Endpunkt Leistung.
Datenschutz
Sammeln und Analysieren Endpunkt Die Daten werfen Bedenken hinsichtlich des Datenschutzes auf und compliance Ihre Organisation muss sicherstellen, dass die Datenverarbeitung den Vorschriften und bewährten Verfahren entspricht.
Tuning und falsch positive Ergebnisse
Es kann erzeugen Fehlalarm Warnmeldungen können auftreten, wenn das System nicht richtig konfiguriert ist. Um unnötige Warnmeldungen zu reduzieren und sich auf tatsächliche Bedrohungen zu konzentrieren, muss das System feinabgestimmt werden.
Qualifikationsanforderung
Eine effektive Umsetzung erfordert qualifiziertes Cybersicherheitspersonal, das die Technologie und die Bedrohungen versteht. Umgebung , Und Reaktion auf Vorfälle Verfahren.
Integration in die bestehende Infrastruktur
Die nahtlose Integration in die bestehende Sicherheitsinfrastruktur Ihres Unternehmens kann komplex sein und erfordert sorgfältige Planung und Koordination.
Entwicklung der Bedrohungen
Cyberbedrohungen entwickeln sich ständig weiter, und es kommen immer wieder neue Taktiken, Techniken und Verfahren hinzu ( TTPs ) werden von Angreifern entwickelt. Sie basieren auf bekannten Mustern und Verhaltensweisen, sodass sie neuartige oder ausgeklügelte Bedrohungen möglicherweise nicht sofort erkennen.
Zero-Day Exploits
Es ist möglicherweise nicht in der Lage zu erkennen zero-day Exploits sind Angriffe, die Schwachstellen ausnutzen, die dem System noch nicht bekannt sind. Hersteller oder der Sicherheitscommunity. Da es keine vordefinierten Signaturen für diese Exploits gibt, bleiben sie möglicherweise unentdeckt, bis Sicherheitsanbieter Updates entwickeln und bereitstellen.
Ressource Einschränkungen
In einigen Fällen verfügen Organisationen möglicherweise nicht über die Ressourcen oder das Fachwissen, um es vollständig zu konfigurieren und effektiv zu verwalten, was ihre Fähigkeit zur Erkennung und Reaktion auf Bedrohungen einschränkt.
Benutzer Verhalten Variabilität
EDR häufig verwenden Verhaltensanalyse um Anomalien zu erkennen. Legitime Abweichungen im Benutzerverhalten sind jedoch möglich. Verhalten Auch Systemaktivitäten können manchmal Fehlalarme auslösen oder schwer von bösartigen Alarmen zu unterscheiden sein. Verhalten Die
Menschlicher Faktor
Social engineering Angriffe, bei denen häufig Personen manipuliert werden, um an vertrauliche Informationen zu gelangen, können unter Umständen nicht direkt bekämpft werden. Sensibilisierung und Aufklärung sind daher entscheidende Faktoren bei der Abwehr solcher Angriffe.
Während EDR konzentriert sich auf Endpunkt Bedrohungen, aber es benötigt möglicherweise NDR für eine umfassendere Netzwerktransparenz und zur Erkennung von Bedrohungen, die Endpunkte umgehen.
EDR im Vergleich zu herkömmlichen Antivirenprogrammen
Traditionelle Antivirenlösungen bleiben zwar ein wichtiger Bestandteil der Cybersicherheit, EDR bietet einen umfassenderen Ansatz für Bedrohungserkennung und Antwort:
- Nahezu Echtzeit Überwachung: Herkömmliche Antivirenprogramme führen oft periodische Scans durch, während das andere kontinuierlich auf verdächtige Aktivitäten überwacht und Folgendes bietet: Echtzeit Einblick Endpunkt Verhalten Die
- Bessere Reaktion auf Vorfälle : Herkömmliche Antivirenlösungen konzentrieren sich in erster Linie auf die Isolierung und Entfernung von Bedrohungen ohne detaillierte Angaben Untersuchung , wohingegen EDR ermöglicht automatisierte und orchestrierte Reaktion auf Vorfälle Aktionen.
Warum das nicht reicht: Der NDR eilt zur Hilfe
Während EDR konzentriert sich auf Endpunkt Bei Aktivitäten bietet es möglicherweise keinen vollständigen Überblick über Bedrohungen auf Netzwerkebene.
Network Detection and Response (NDR) Lösungen ergänzen dies durch die Überwachung und Erkennung von Bedrohungen auf Netzwerkebene.
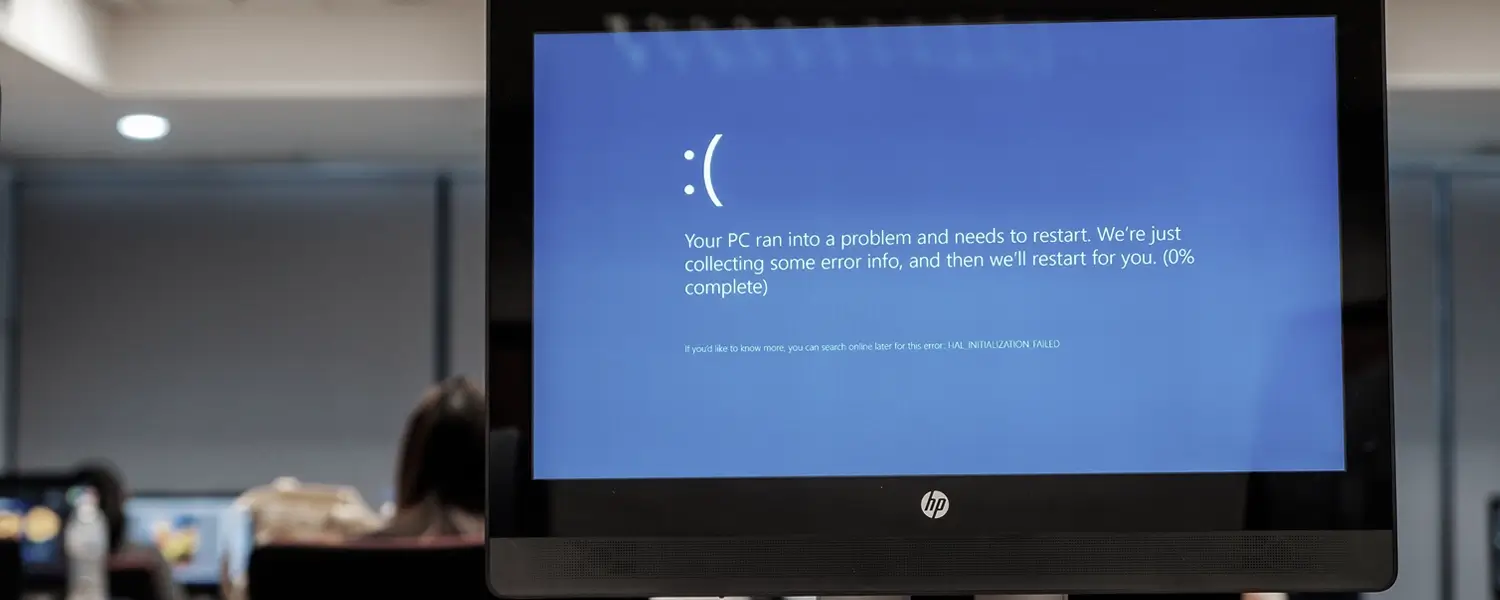
Dies war in Fällen wie dem jüngsten weltweiten Windows-Ausfall im Zusammenhang mit einem EDR Ausgabe.
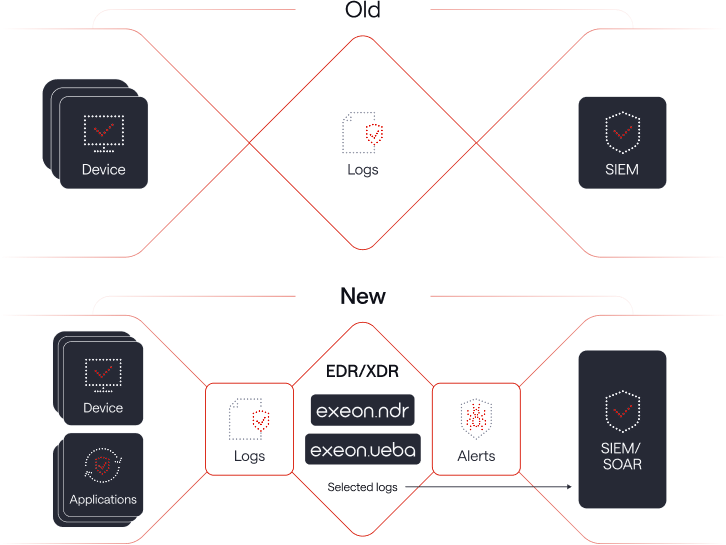
NDR und EDR /XDR: Evolution der Cyberabwehrsysteme
Exeon.NDR: Steigerung von Sicherheit und Effektivität
Exeon.NDR, eine in der Schweiz entwickelte NDR-Lösung, die von staatlichen Institutionen und großen Organisationen genutzt wird, erweist sich als transformative Kraft im Bereich der Endpunkt Sicherheit, nahtlose Integration mit EDR um ihre Fähigkeiten zu stärken.
Durch Bereicherung EDR Durch umfassende Einblicke in Netzwerkdaten steigert Exeon.NDR die Effizienz von Endpunkt Bedrohungserkennung Dieser innovative Ansatz stattet Sicherheitsteams mit einer beispiellosen Transparenz der Netzwerkdatenflüsse aus und ermöglicht so proaktive Reaktionen auf potenzielle Bedrohungen, bevor diese eskalieren.
Die Zusammenarbeit von Exeon.NDR mit EDR schafft eine starke Synergie, die die Stärken beider Lösungen verstärkt und die Position Ihres Unternehmens festigt. Endpunkt Sicherheitslage und Förderung einer proaktiven Haltung gegenüber einer Vielzahl von Cyberbedrohungen.