
Heutzutage basieren die meisten Lösungen zur Netzwerkerkennung und -reaktion auf Traffic Mirroring und Deep Packet Inspection (DPI) . Traffic Mirroring wird typischerweise auf einem einzelnen Kern implementiert. switch um eine Kopie des Netzwerkverkehrs an einen sensor das DPI nutzt, um die Nutzdaten Dieser Ansatz ermöglicht zwar eine detaillierte Analyse, erfordert jedoch große Mengen an Rechenleistung und ist bei verschlüsseltem Netzwerkverkehr blind.
Metadaten Um diese Einschränkungen zu überwinden, wurde eine spezielle Analysemethode entwickelt. Durch die Nutzung Metadaten Zur Analyse können Netzwerkkommunikationen an jedem beliebigen Erfassungspunkt beobachtet und durch Informationen angereichert werden, die Einblicke in die verschlüsselte Kommunikation ermöglichen.
NDR-Lösungen sind für die zuverlässige Überwachung und den Schutz des Netzwerkbetriebs unerlässlich geworden. Da der Netzwerkverkehr jedoch zunehmend verschlüsselt wird und die Datenmengen stetig wachsen, stoßen die meisten traditionellen, auf Deep Packet Inspection basierenden Lösungen an ihre Grenzen. Daraus ergibt sich die Frage: Welche Erkennungstechnologien sollten Unternehmen einsetzen, um maximale Systemsicherheit zu gewährleisten?
Dieser Artikel wird das Konzept von DPI und Metadaten Analyse. Wir werden beide Detektionstechnologien vergleichen und untersuchen, wie moderne NDR-Lösungen effektiv schützen können. IT / OT Netzwerke vor hochentwickelten Cyberbedrohungen schützen.
Was ist Deep Packet Inspection (DPI) und wie funktioniert es?
Deep Packet Inspection (DPI) ist eine umfassende Methode zur Überwachung des Netzwerkverkehrs, die Pakete untersucht, die über ein bestimmtes Netzwerk fließen. switch oder Verbindungspunkt. In den meisten Implementierungen wird der gesamte Datenverkehr von einem Kern gespiegelt. switch zu einem DPI sensor , das sowohl den Header als auch Nutzdaten von jedem Paket. Wenn die Nutzdaten Da die Daten unverschlüsselt sind, kann DPI umfangreiche und detaillierte Informationen für eine fundierte Analyse liefern. Obwohl viele traditionelle NDR-Lösungen weiterhin auf Deep Packet Inspection basieren, führt die rasante Zunahme von Angriffsflächen und die sich entwickelnde Technologie zu einer zunehmenden Bedrohungslage. IT Die Umgebung legt zunehmend seine Grenzen offen.
Warum reicht DPI nicht aus, um fortgeschrittene Cyberangriffe zu erkennen?
Organisationen nutzen zunehmend Verschlüsselung um ihren Netzwerkverkehr und ihre Online-Interaktionen zu schützen. Obwohl Verschlüsselung Dies bringt enorme Vorteile für den Online-Datenschutz und die Cybersicherheit mit sich, bietet aber auch Cyberkriminellen eine gute Gelegenheit, sich im Dunkeln zu verstecken, wenn sie verheerende Cyberangriffe starten.
Da die DPI-Technologie nicht für die Analyse verschlüsselten Datenverkehrs entwickelt wurde, ist sie für die Untersuchung verschlüsselter Paketnutzdaten ungeeignet. Dies stellt einen erheblichen Mangel der DPI-Technologie dar, da die meisten modernen Cyberangriffe, wie beispielsweise … APT , ransomware , Und lateral movement stark nutzen Verschlüsselung in ihrer Angriffsroutine, um Angriffsanweisungen von entfernten Kommando- und Kontrollservern zu erhalten ( C2 ) im gesamten Cyberspace verstreut. Zusätzlich zu abwesend Verschlüsselung Um die Datenabschnitte von Paketen gründlich zu untersuchen, benötigt DPI große Mengen an Rechenleistung und Zeit.
Folglich kann DPI in datenintensiven Netzwerken nicht alle Netzwerkpakete untersuchen, was es zu einer unpraktikablen Lösung für Netzwerke mit hoher Bandbreite macht.
Der neue Ansatz: Metadaten Analyse
Metadaten Um die Einschränkungen der DPI zu überwinden, wurde eine Analysemethode entwickelt. Durch die Nutzung von Metadaten Zur Netzwerkanalyse können Sicherheitsteams die gesamte Netzwerkkommunikation überwachen, die durch physische, virtualisierte oder cloud Netzwerke, ohne den gesamten Datenteil jedes Pakets zu untersuchen.
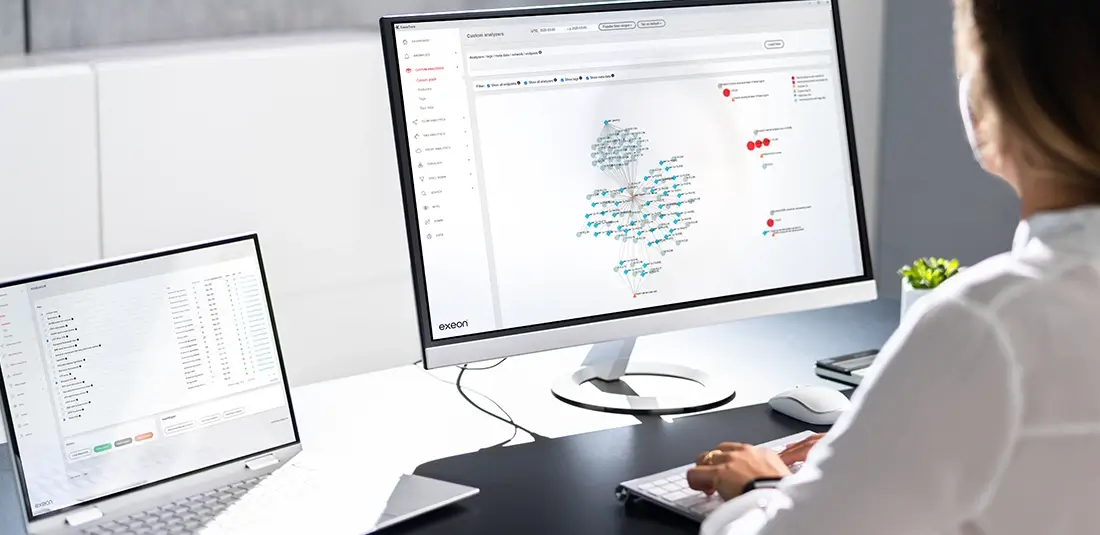
Folglich, Metadaten Die Analyse wird nicht beeinflusst durch Verschlüsselung und können mit dem stetig wachsenden Netzwerkverkehr umgehen. Um Sicherheitsteams Folgendes bereitzustellen: Echtzeit Intelligenz des gesamten Netzwerkverkehrs, Metadaten Die Analyse erfasst eine Vielzahl von Attributen der Netzwerkkommunikation, Anwendungen und Akteure (z. B. Benutzeranmeldungen). So werden beispielsweise für jede Sitzung, die das Netzwerk durchläuft, die Quell- und Ziel-IP-Adresse, die Sitzungsdauer, das verwendete Protokoll (TCP, UDP) und die Art der genutzten Dienste protokolliert.
Metadaten kann viele weitere wichtige Merkmale erfassen, die effektiv dazu beitragen, fortgeschrittene Cyberangriffe zu erkennen und zu verhindern:
- Host und Server-IP-Adresse, Portnummer, Geolokalisierungsinformationen
- DNS und DHCP-Informationen, die Geräte IP-Adressen zuordnen
- Webseitenaufrufe zusammen mit der URL und den Header-Informationen
- Benutzer-System-Zuordnung mithilfe von DC-Protokolldaten
- Verschlüsselte Webseiten – Verschlüsselung Typ, Chiffre und hash , Client/Server-FQDN
- Verschiedene Objekt-Hashes – wie z. B. für JavaScript und Bilder
DPI vs. Metadaten Analyse: Welche Technologie eignet sich für die modernen Anforderungen der nicht-technischen Erkennung (NDR)?
Die Wahl der richtigen Erkennungstechnologie ist entscheidend für die Sicherung und Überwachung moderner Netzwerke. Deep Packet Inspection (DPI) ist seit Langem ein Kernbestandteil traditioneller NDR-Lösungen, doch ihre Grenzen werden mit zunehmender Komplexität der Netzwerke immer deutlicher. Verschlüsselung wird weit verbreitet. Metadaten Die Analyse bietet eine skalierbarere und effizientere Alternative und geht auf die Herausforderungen ein, mit denen DPI zu kämpfen hat.
Nachfolgend finden Sie einen detaillierten Vergleich ihrer wichtigsten Unterschiede:
Handhabung Verschlüsselung :
DPI ist nicht in der Lage, die Analyse durchzuführen. Nutzdaten von verschlüsselten Paketen, die zurückbleiben blinde Flecken in der Netzwerksichtbarkeit. Im Gegensatz dazu Metadaten Die Analyse wird durch Verschlüsselung nicht beeinträchtigt und liefert zuverlässige Einblicke in den gesamten Netzwerkverkehr, unabhängig von Verschlüsselung Status.
Ressource Intensität:
DPI erfordert erhebliche Rechenleistung und Speicher , wodurch es Ressource -intensiv und in Hochbandbreitennetzen schwer skalierbar. Metadaten Die Analyse verwendet jedoch leichtgewichtige Daten, wodurch sie wesentlich effizienter und skalierbarer ist.
Skalierbarkeit:
Während DPI mit zunehmenden Datenmengen und Bandbreiten zu kämpfen hat, Metadaten Die Analyse ist darauf ausgelegt, den Anforderungen moderner Netzwerke gerecht zu werden und eine reibungslose Leistung auch bei steigendem Datenverkehr zu gewährleisten.
Daten Speicher :
Langfristig Speicher Die Auswertung historischer Daten ist mit DPI aufgrund der schieren Menge der gesammelten Informationen oft unpraktisch oder unerschwinglich teuer. Metadaten Die Analyse ermöglicht kosteneffektive Speicher , wodurch forensische Untersuchungen und historische Analysen erleichtert werden.
Echtzeit Sichtweite:
In datenintensiven Umgebungen kommt es bei DPI häufig zu Verzögerungen bei der Bereitstellung von Erkenntnissen. Metadaten Die Analyse liefert Echtzeit Informationen, die Sicherheitsteams dabei helfen, sofort auf Bedrohungen zu reagieren.
Kosteneffizienz:
DPIs Abhängigkeit von hardware und die intensive Verarbeitung macht es zu einer kostspieligeren Lösung. Metadaten Die Analyse ist dank der einfachen Datenerfassung und -verarbeitung kostengünstiger.
Indem die Einschränkungen von DPI angegangen werden, Metadaten Die Analyse bietet eine zukunftssichere Lösung für die modernen Anforderungen an die zerstörungsfreie Datenerfassung (NDR) und gewährleistet umfassende Transparenz und Schutz für die heutigen dynamischen Systeme. IT Umgebungen.
Wie können Sicherheitsteams davon profitieren? Metadaten ?
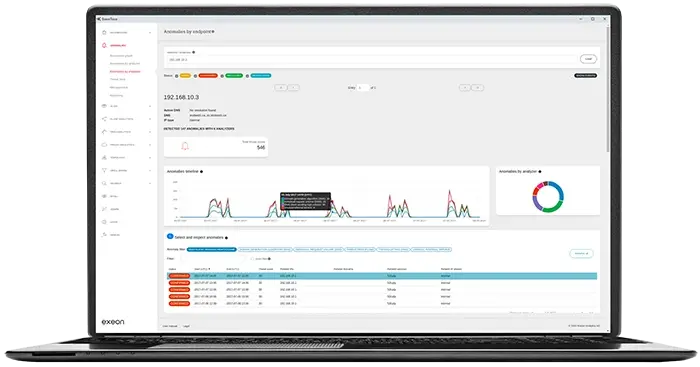
Implementieren eines Network Detection and Response (NDR) Lösung basierend auf Metadaten Die Analyse liefert Sicherheitsteams zuverlässige Erkenntnisse darüber, was innerhalb ihres Netzwerks geschieht – unabhängig davon, ob der Datenverkehr verschlüsselt ist oder nicht.
Metadaten Die durch System- und Anwendungsprotokolle ergänzte Analyse ermöglicht es Sicherheitsteams, Schwachstellen zu erkennen und die interne Transparenz zu verbessern. blinde Flecken wie zum Beispiel Schatten IT Geräte, die als häufiger Einfallstor für Cyberkriminelle gelten.
Diese umfassende Transparenz ist mit DPI-basierten NDR-Lösungen nicht möglich. Hinzu kommt, dass ein geringes Gewicht Metadaten ermöglichen effiziente Protokollierungsdaten Speicher historische Aufzeichnungen erleichtern Forensik Untersuchungen. Datenintensive DPI-Analysen ermöglichen langfristige Speicher die Beschaffung historischer Daten ist praktisch unmöglich oder sehr kostspielig.
Schließlich Metadaten Dieser Ansatz ermöglicht es Sicherheitsteams, die Quelle des gesamten Datenverkehrs in Unternehmensnetzwerken zu ermitteln und verdächtige Aktivitäten auf allen mit dem Netzwerk verbundenen Geräten zu überwachen, wie zum Beispiel IoT Geräte. Dies ermöglicht vollständige Transparenz in Unternehmensnetzwerken.



