
Was ist DLL-Sideloading?
DLL-Sideloading nutzt die Art und Weise aus, wie Windows-Anwendungen mit Dynamic Link Library (DLL)-Dateien umgehen. Wenn ein Programm eine DLL lädt, sucht es die benötigte Datei in bestimmten Verzeichnissen. Angreifer exploit Das Verhalten Indem eine schädliche DLL im selben Verzeichnis wie die ausführbare Datei platziert wird, wird die Anwendung dazu verleitet, die schädliche Version anstelle der legitimen Version zu laden. Dies ermöglicht es Angreifern, beliebigen Code, oft mit erhöhten Berechtigungen, auszuführen und unentdeckt zu bleiben. DLL-Sideloading ist eine Technik, bei der Angreifer eine legitime Anwendung dazu bringen, eine schädliche dynamische Linkbibliothek (DLL) anstelle der vorgesehenen zu laden. Diese Methode nutzt die Art und Weise aus, wie Windows beim Start einer Anwendung nach DLLs sucht, wodurch malware potenziell mit den Berechtigungen eines vertrauenswürdigen Programms ausgeführt werden kann.
Einführung
In der heutigen Cybersicherheit Umgebung Angreifer entwickeln ständig neue Techniken, um herkömmliche Verteidigungsmechanismen zu umgehen. Eine dieser fortgeschrittenen Methoden ist das DLL-Sideloading, ein ausgeklügelter Angriffsvektor, der von Cyberkriminellen zunehmend genutzt wird. Unternehmen müssen informiert und gerüstet sein, um dieser wachsenden Bedrohung entgegenzuwirken. Bedrohung insbesondere als Hybrid IT Umgebungen werden zur Norm.
Als führender Anbieter von Network Detection and Response (NDR) unterstützt Exeon Unternehmen dabei, diese Risiken zu verstehen und zu minimieren. Lesen Sie weiter, um mehr über die Gefahren zu erfahren und wie fortschrittliche Sicherheitslösungen Ihr Unternehmen schützen können.
Warum ist das seitliche Laden von DLL-Dateien so gefährlich?
Es birgt mehrere erhebliche Risiken:
- Unentdeckte Ausführung: Schadsoftware in DLL-Dateien ahmt oft legitime Dateien nach und ermöglicht es Angreifern, signaturbasierte Erkennungssysteme zu umgehen.
- Privilege Escalation : Verfügt die kompromittierte Anwendung über Administratorrechte, erlangt der Angreifer umfassenden Zugriff auf das System.
- Sideloading: Sobald der Angreifer in das System eingedrungen ist, kann er diese Technik nutzen, um sich im Netzwerk zu bewegen und Kompromittierung andere Systeme.
- Fortgeschrittene persistente Bedrohungen (APTs) : Viele APT Gruppen nutzen diese Methode als Teil ihres Repertoires, um sich über einen längeren Zeitraum Zugang zu Zielumgebungen zu verschaffen.
- Konventionelle Sicherheitsmaßnahmen werden umgangen: Durch das Sideloading von DLLs können viele traditionelle Sicherheitsmaßnahmen umgangen werden, da dabei legitime Anwendungen zur Ausführung von Schadcode verwendet werden.
- Persistenz : Nach einem erfolgreichen Angriff kann sich der Angreifer dauerhaft im System einnisten.
- Eskalation von Berechtigungen: Malware kann mit erhöhten Berechtigungen ausgeführt werden, was zu einem bedeutenderen Schaden führt. Bedrohung zum System.
- Schwer zu erkennen: Die Erkennung kann mit herkömmlichen Methoden schwierig sein, da legitime Anwendungen genutzt werden.
Wie können Organisationen das seitliche Laden von DLLs erkennen und verhindern?
Um das seitliche Laden von DLLs zu verhindern, ist ein mehrschichtiger Ansatz erforderlich, der Folgendes kombiniert: Endpunkt Schutz, Netzwerktransparenz und Einhaltung bewährter Verfahren der Cybersicherheit. Hier sind die wichtigsten Strategien zum Schutz Ihres Unternehmens:
1. Überwachung der Netzwerkkommunikation
Das seitliche Laden von DLL-Dateien führt häufig zu verdächtigen Netzwerkaktivitäten wie unautorisierten Verbindungen oder ungewöhnlichen Datenübertragungen. Erweiterte NDR-Tools wie Exeon.NDR überwachen diese Aktivitäten. Flow-Daten Weitere Netzwerkkommunikationsdaten werden genutzt, um diese Anomalien in Echtzeit zu erkennen; KI-gestützte Analysen helfen dabei, Muster zu identifizieren, die auf DLL-Sideloading-Versuche hinweisen, und ermöglichen eine schnelle Reaktion.
2. Verhalten -basierte Analyse
Angreifer nutzen häufig per Sideloading installierte DLLs, um ungewöhnliche Aktionen durchzuführen, wie beispielsweise den Zugriff auf sensible Dateien oder die Ausführung unautorisierter Befehle. Exeon.NDR verwendet maschinelles Lernen -basierte Verhaltensanalyse zur Erkennung dieser Abweichungen von regulären Aktivitäten, selbst wenn herkömmliche signaturbasierte Lösungen versagen.
3. Anwendungskontrolle und whitelisting
Implementieren Sie strenge Anwendungskontrollen, um ausschließlich autorisierte Software und DLLs auszuführen. Pflegen Sie eine aktuelle Whitelist vertrauenswürdiger Anwendungen und ihrer Bibliotheken, um die Ausführung schädlicher DLLs zu verhindern.
4. Patch-Management
Regelmäßig update und Anwendungen und Betriebssysteme patchen, um Schwachstellen zu beseitigen, die Angreifer angreifen können. exploit Für das seitliche Laden von DLLs. Stellen Sie sicher, dass alle Drittanbieter Die Software stammt aus seriösen Quellen und wurde validiert.
5. Zero Trust Sicherheitsmodell
Implementieren Sie eine Zero Trust Strategie durch kontinuierliche Authentifizierung und Überwachung aller Benutzer und Geräte. Exeon.NDR unterstützt diese Strategie. Zero Trust Prinzipien durch detaillierte Zugriffskontrollen und Echtzeit Netzwerkaktivitätsüberwachung.
Wie Exeon helfen kann
Exeon.NDR bietet umfassende Transparenz über Ihre IT Die Umgebung wird analysiert und Organisationen werden dabei unterstützt, Bedrohungen wie DLL-Sideloading zu erkennen und abzuwehren. Dies geschieht durch die Analyse der Netzwerkkommunikation und die Überwachung der Benutzer. Verhalten Durch die nahtlose Integration in hybride Infrastrukturen bietet es einen robusten Schutz vor fortgeschrittenen Cyberangriffen.
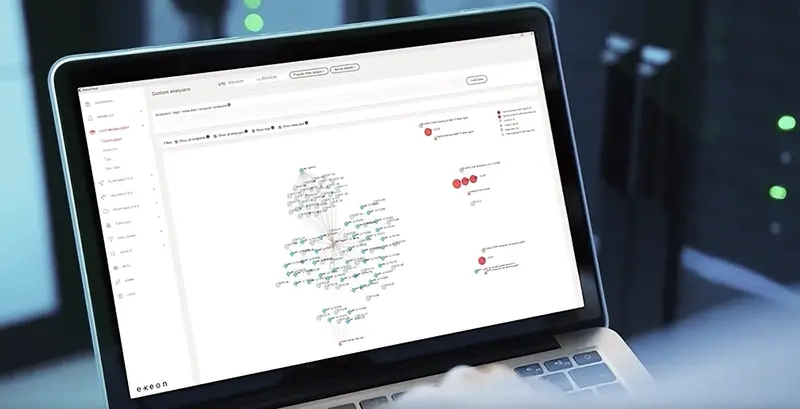
Die wichtigsten Vorteile von NDR bei der Bekämpfung von DLL-Sideloading
Exeon bietet zentralisierte Überwachung, KI-gesteuerte Bedrohungserkennung regulatorische compliance und effizient On-Prem Bereitstellung Für robuste und nahtlose Cybersicherheit. Es wurde speziell entwickelt, um solch ausgeklügelte Bedrohungen zu erkennen. So funktioniert es:
- Umfassende Netzwerktransparenz: Es bietet vollständige Transparenz über Ihren Netzwerkverkehr, einschließlich verschlüsselter Kommunikation, ohne zusätzliche Kosten. hardware Diese umfassende Überwachung hilft dabei, ungewöhnliche Phänomene zu erkennen. Verhalten Das könnte auf Versuche des seitlichen Ladens von DLL-Dateien hindeuten.
- Erweiterte Bedrohungserkennung : Ein KI-gestütztes Produkt nutzt maschinelles Lernen für die Netzwerksicherheit, die Folgendes ermöglicht Echtzeit Anomalie Erkennung. Dies Fähigkeit ist entscheidend für die Erkennung des subtilen Netzwerks Verhalten im Zusammenhang mit DLL-Sideloading-Angriffen.
- Benutzer- und Entität Verhalten UEBA ): UEBA verbessert die Fähigkeit, Insiderbedrohungen und ungewöhnliches Benutzerverhalten zu erkennen. Verhalten Das könnte auf Versuche des seitlichen Ladens von DLL-Dateien hindeuten.
- Schweizer Qualität: Als in der Schweiz entwickelte Lösung verkörpert sie die Präzision und die hohen Datenschutzstandards, für die die Schweiz bekannt ist. Im Gegensatz zu US-amerikanischen Wettbewerbern respektieren Exeon-Produkte die europäischen Datenschutzstandards und verzichten auf aufdringliche Datenerfassungsmethoden.
- Flexibilität in unterschiedlichen Umgebungen: Unser NDR unterstützt sowohl On-Premise- als auch cloud Bereitstellungen für IT , IoT, OT , Und SaaS Anwendungen, die einen umfassenden Schutz vor DLL-Sideloading in Ihrer gesamten Infrastruktur gewährleisten.
- Skalierbarkeitsleistung: Echtzeit Die Verarbeitungsleistung ist der Konkurrenz, die auf Stapelanalyse oder langsamere Abfragemodelle setzt, überlegen und ermöglicht die schnelle Erkennung von DLL-Sideloading-Versuchen.
Fazit
DLL-Sideloading stellt eine wachsende Bedrohung für die Cybersicherheit dar und erfordert fortschrittliche Erkennungsfunktionen, um ausgeklügelte Techniken effektiv zu bekämpfen. Exeon.NDR bietet robusten Schutz mit umfassender Transparenz und KI-gestützter Bedrohungserkennung , Und Verhaltensanalyse Um sich gegen solche Angriffe zu verteidigen, erhalten Unternehmen, die mit Exeon Analytics zusammenarbeiten, Zugang zu Cybersicherheitsinnovationen in Schweizer Qualität, die Datenschutz, Flexibilität und Leistung in den Vordergrund stellen.
Die Nutzung unseres NDR hilft dabei, Bedrohungen wie DLL-Sideloading zu erkennen, zu verhindern und darauf zu reagieren und gleichzeitig eine robuste und sichere Umgebung zu fördern. IT Um sicherzustellen, dass Ihr Unternehmen den sich ständig weiterentwickelnden Cyberbedrohungen einen Schritt voraus ist, ergreifen Sie proaktive Maßnahmen und setzen Sie innovative Lösungen wie Exeons ein.
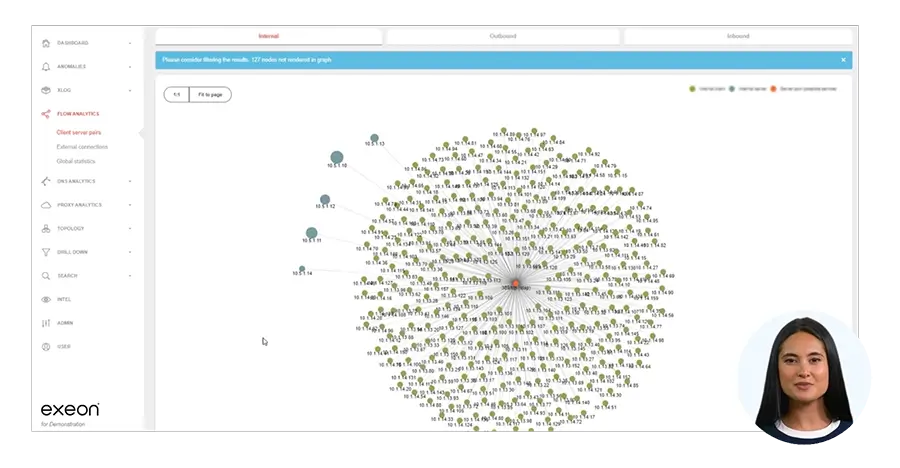
Sind Sie bereit, Ihr Unternehmen vor DLL-Sideloading und anderen fortgeschrittenen Bedrohungen zu schützen?
Sehen Sie sich dieses Video Bedrohungserkennung an , um eine geführte Tour mit fortschrittlichen KI-Funktionen zu erhalten!



