Ihre fortgeschrittenen, hartnäckigen Bedrohungen ( APT ) Führung
Cyber Wissensdatenbank Artikel und Whitepaper über Maßnahmen zur Steigerung der Cybersicherheit im Kontext von APTs.
Was sind Advanced Persistent Threats (APTs)?
Knowledge-Base-Artikel und Whitepaper über Massnahmen zur Verbesserung der Cybersicherheit im Zusammenhang mit einem Angriff durch eine fortgeschrittene anhaltende Bedrohung.
Definition und Hauptmerkmale
Advanced Persistent Threats sind ausgeklügelte und gezielte Cyberangriffe, die von finanzstarken und technisch versierten Angreifern über einen längeren Zeitraum hinweg durchgeführt werden, oft mit dem Ziel, vertrauliche Informationen zu stehlen oder Systeme zu sabotieren.
Im Gegensatz zu vielen anderen Bedrohungen, die sich auf unmittelbare, kurzfristige Ziele konzentrieren, handelt es sich bei diesen Angriffen typischerweise um langfristige Kampagnen, die von gut finanzierten, geschickten Angreifern orchestriert werden.
Solche ausgeklügelten Bedrohungen stellen für Regierungen, Unternehmen und Organisationen weltweit ein grosses Problem dar.
Die Hauptmerkmale sind:
Persistenz : APT Die Angreifer sind geduldig und ausdauernd. Ihr Ziel ist es, sich unbefugten Zugriff auf ein Zielnetzwerk oder -system zu verschaffen und diesen über einen längeren Zeitraum, oft Monate oder Jahre, aufrechtzuerhalten. Persistenz ermöglicht es ihnen, durchzuführen Aufklärung Informationen sammeln und Daten im Laufe der Zeit exfiltrieren.
Gezielt: Angreifer investieren erhebliche Anstrengungen in die Recherche und Profilerstellung ihrer Opfer sowie in das Verständnis ihrer Netzwerke, Schwachstellen und Ziele. Zu den Zielen können Regierungsbehörden, Rüstungsunternehmen, Finanzinstitute, kritische Infrastrukturen und multinationale Konzerne gehören.
Raffinesse: Bedrohung Schauspieler nutzen fortschrittliche, sich ständig weiterentwickelnde Techniken. Sie können beispielsweise verwenden zero-day Schwachstellen (bisher unbekannte Softwarefehler), benutzerdefiniert malware und komplexe Angriffsketten Kompromittierung Ihre Ziele. Sie verfügen oft über beträchtliche Ressourcen, darunter talentierte Hacker und erhebliche finanzielle Unterstützung.
Tarnung: APTs legen Wert darauf, so lange wie möglich unentdeckt zu bleiben. Sie setzen Verschleierungstechniken wie beispielsweise ein: Verschlüsselung Steganografie (das Verstecken von Schadcode in legitimen Dateien) und das Ausnutzen von Systemressourcen (die Verwendung von integrierten Systemwerkzeugen), um der Entdeckung durch Sicherheitssoftware und Analysten zu entgehen.
Datenexfiltration : Ein Hauptziel solcher Angriffe ist der Diebstahl sensibler Informationen, einschließlich geistigen Eigentums, Geschäftsgeheimnissen, vertraulichen Dokumenten und personenbezogene Daten Angreifer extrahieren diese Daten sorgfältig über einen längeren Zeitraum hinweg, um die Wahrscheinlichkeit einer Entdeckung zu minimieren.
Beteiligung von Nationalstaaten: Während einige dieser Gruppen aus Cyberkriminellenorganisationen bestehen, werden viele Angriffe Nationalstaaten zugeschrieben. Regierungen engagieren sich in APT Kampagnen, um sich Wettbewerbsvorteile zu verschaffen, militärische oder diplomatische Geheimnisse zu stehlen oder politische oder wirtschaftliche Ziele zu verfolgen.
Typische Phasen eines APT Angriff
Fortgeschrittene, anhaltende Bedrohungen ( APT Ein Angriff umfasst typischerweise die folgenden 6 Phasen:
- Initiale Kompromittierung : Advanced Persistent Threats beginnen oft mit Spear- phishing E-Mails oder andere gezielte Angriffsvektoren. Sobald ein erster Brückenkopf wird Zugriff erlangt, erweitern Angreifer ihre Berechtigungen und etablieren Persistenz in den kompromittierten Systemen.
- Lateral Movement : Angreifer von Advanced Persistent Threats (APTs) bewegen sich lateral innerhalb des Netzwerks und suchen nach wertvollen Zielen und Informationen. Sie könnten exploit Schwachstellen in schlecht gesicherten Systemen oder Einsatz Privilege Escalation Techniken.
- Persistenz : Angreifer nutzen verschiedene Methoden, um den Zugriff aufrechtzuerhalten, wie z. B. Hintertüren, Remote-Access-Trojaner (RATs) und kompromittierte Systeme. Zugangsdaten Diese Mechanismen ermöglichen es Angreifern, in das System zurückzukehren, selbst wenn der ursprüngliche Eintrittspunkt entdeckt und geschlossen wurde.
- Datenerfassung: Angreifer führen umfangreiche Datenerfassung durch. Aufklärung um wertvolle Daten zu identifizieren. Sie setzen möglicherweise Keylogger, Bildschirmaufzeichnungstools und Netzwerk-Sniffer ein, um Informationen zu überwachen und zu sammeln.
- Datenexfiltration : Diese Angreifer exfiltrieren gestohlene Daten schrittweise und unauffällig, oft mithilfe von Verschlüsselung und verdeckte Kommunikationskanäle, um nicht entdeckt zu werden.
- Spurenverwischung: Diese Angreifer löschen oder verändern Protokolle, beseitigen Spuren ihrer Aktivitäten und versuchen, ihre Spuren zu verwischen, um einer Entdeckung zu entgehen.
Advanced Persistent Bedrohung Gruppen und Angreifer
APT Gruppen und Angreifer sind hochprofessionelle und gut finanzierte Organisationen, die gezielte Cyberangriffe gegen bestimmte Organisationen oder Branchen durchführen. Diese Gruppen zeichnen sich häufig durch ihre Persistenz , fortgeschrittene Techniken und strategische Ziele.
Es gibt verschiedene Arten von APT Gruppen, jede mit unterschiedlichen Motivationen und Methoden:
Nationalstaatlich gefördert APT Gruppen
Diese Gruppen werden von Nationalstaaten unterstützt und führen Cyberangriffe durch, um politische, wirtschaftliche oder militärische Ziele zu verfolgen. Sie zielen auf andere Länder oder Organisationen ab, um vertrauliche Daten zu stehlen, Operationen zu stören oder einen strategischen Vorteil zu erlangen. APT Gruppen sind für ihre Ressourcen und ihre Raffinesse bekannt.
Cyberkriminalität APT Gruppen
Diese Gruppen verfolgen primär das Ziel finanzieller Bereicherung. Sie führen Cyberangriffe durch, um private Daten wie Kreditkarteninformationen, persönliche Identitäten oder geistiges Eigentum zu stehlen, die verkauft oder zur Erpressung missbraucht werden können. Cyberkriminalität APT Diese Gruppen sind gewinnorientiert und zielen häufig auf Finanzinstitute, E-Commerce-Plattformen und große Konzerne ab.
Hacktivist APT Gruppen
Hacktivistische Gruppen führen Cyberangriffe aus ideologischen oder politischen Gründen durch. Zu ihren Zielen gehören die Störung des Betriebs bestimmter Organisationen, die Aufdeckung wahrgenommener Ungerechtigkeiten oder die Förderung einer bestimmten Sache. Diese Gruppen zielen häufig auf Regierungsbehörden, Unternehmen und andere Institutionen ab, die sie als Gegner betrachten.
APT Angriffstechniken
Advanced Persistent Bedrohung ( APT Angriffe nutzen eine Reihe ausgeklügelter Techniken, um sich Zugang zu einem Zielnetzwerk zu verschaffen und über einen längeren Zeitraum unentdeckt zu bleiben. Einige gängige Angriffe sind: APT Zu den Angriffstechniken gehören:
- Social Engineering : APT Angreifer nutzen häufig social engineering Taktiken wie zum Beispiel Speer- phishing und durch Vortäuschung falscher Tatsachen, um Mitarbeiter dazu zu bringen, sensible Informationen preiszugeben oder Zugang zum Netzwerk zu gewähren. Diese hochgradig zielgerichteten Angriffe exploit Die menschliche Psychologie, um technische Schutzmechanismen zu überwinden.
- Malware : Maßgeschneidert malware ist ein fester Bestandteil von APT Angriffe. Diese Schadprogramme sind darauf ausgelegt, in das Netzwerk einzudringen und eine Verbindung herzustellen. Brückenkopf und eine dauerhafte Präsenz aufrechterhalten. Sie können so angepasst werden, dass sie von herkömmlichen Sicherheitsmaßnahmen nicht erkannt werden.
- Ausnutzung von Software-Schwachstellen: APT Angreifer häufig exploit Software-Schwachstellen ausnutzen, um sich Zugang zum Netzwerk zu verschaffen und sich lateral im System zu bewegen. Dies geschieht durch das Ausnutzen ungepatchter oder zero-day Schwachstellen können sie ausnutzen, um Sicherheitskontrollen zu umgehen und ihre Berechtigungen zu erweitern.
- Insiderbedrohungen: Manchmal APT Angreifer nutzen Insiderbedrohungen, wie beispielsweise kompromittierte Mitarbeiter oder Auftragnehmer, um sich Zugang zum Netzwerk zu verschaffen. Diese Insider können gezwungen, bestochen oder unwissentlich manipuliert werden, um die Angreifer zu unterstützen.
- Erweiterte Bedrohung : APT Angreifer nutzen fortgeschrittene Bedrohung Mithilfe von Geheimdienstinformationen sammeln die Angreifer detaillierte Daten über das Zielnetzwerk. Diese Informationen helfen ihnen, Schwachstellen zu identifizieren, ihre Angriffsstrategien zu planen und so lange wie möglich unentdeckt zu bleiben.
Erkennung fortgeschrittener, persistenter Bedrohungen
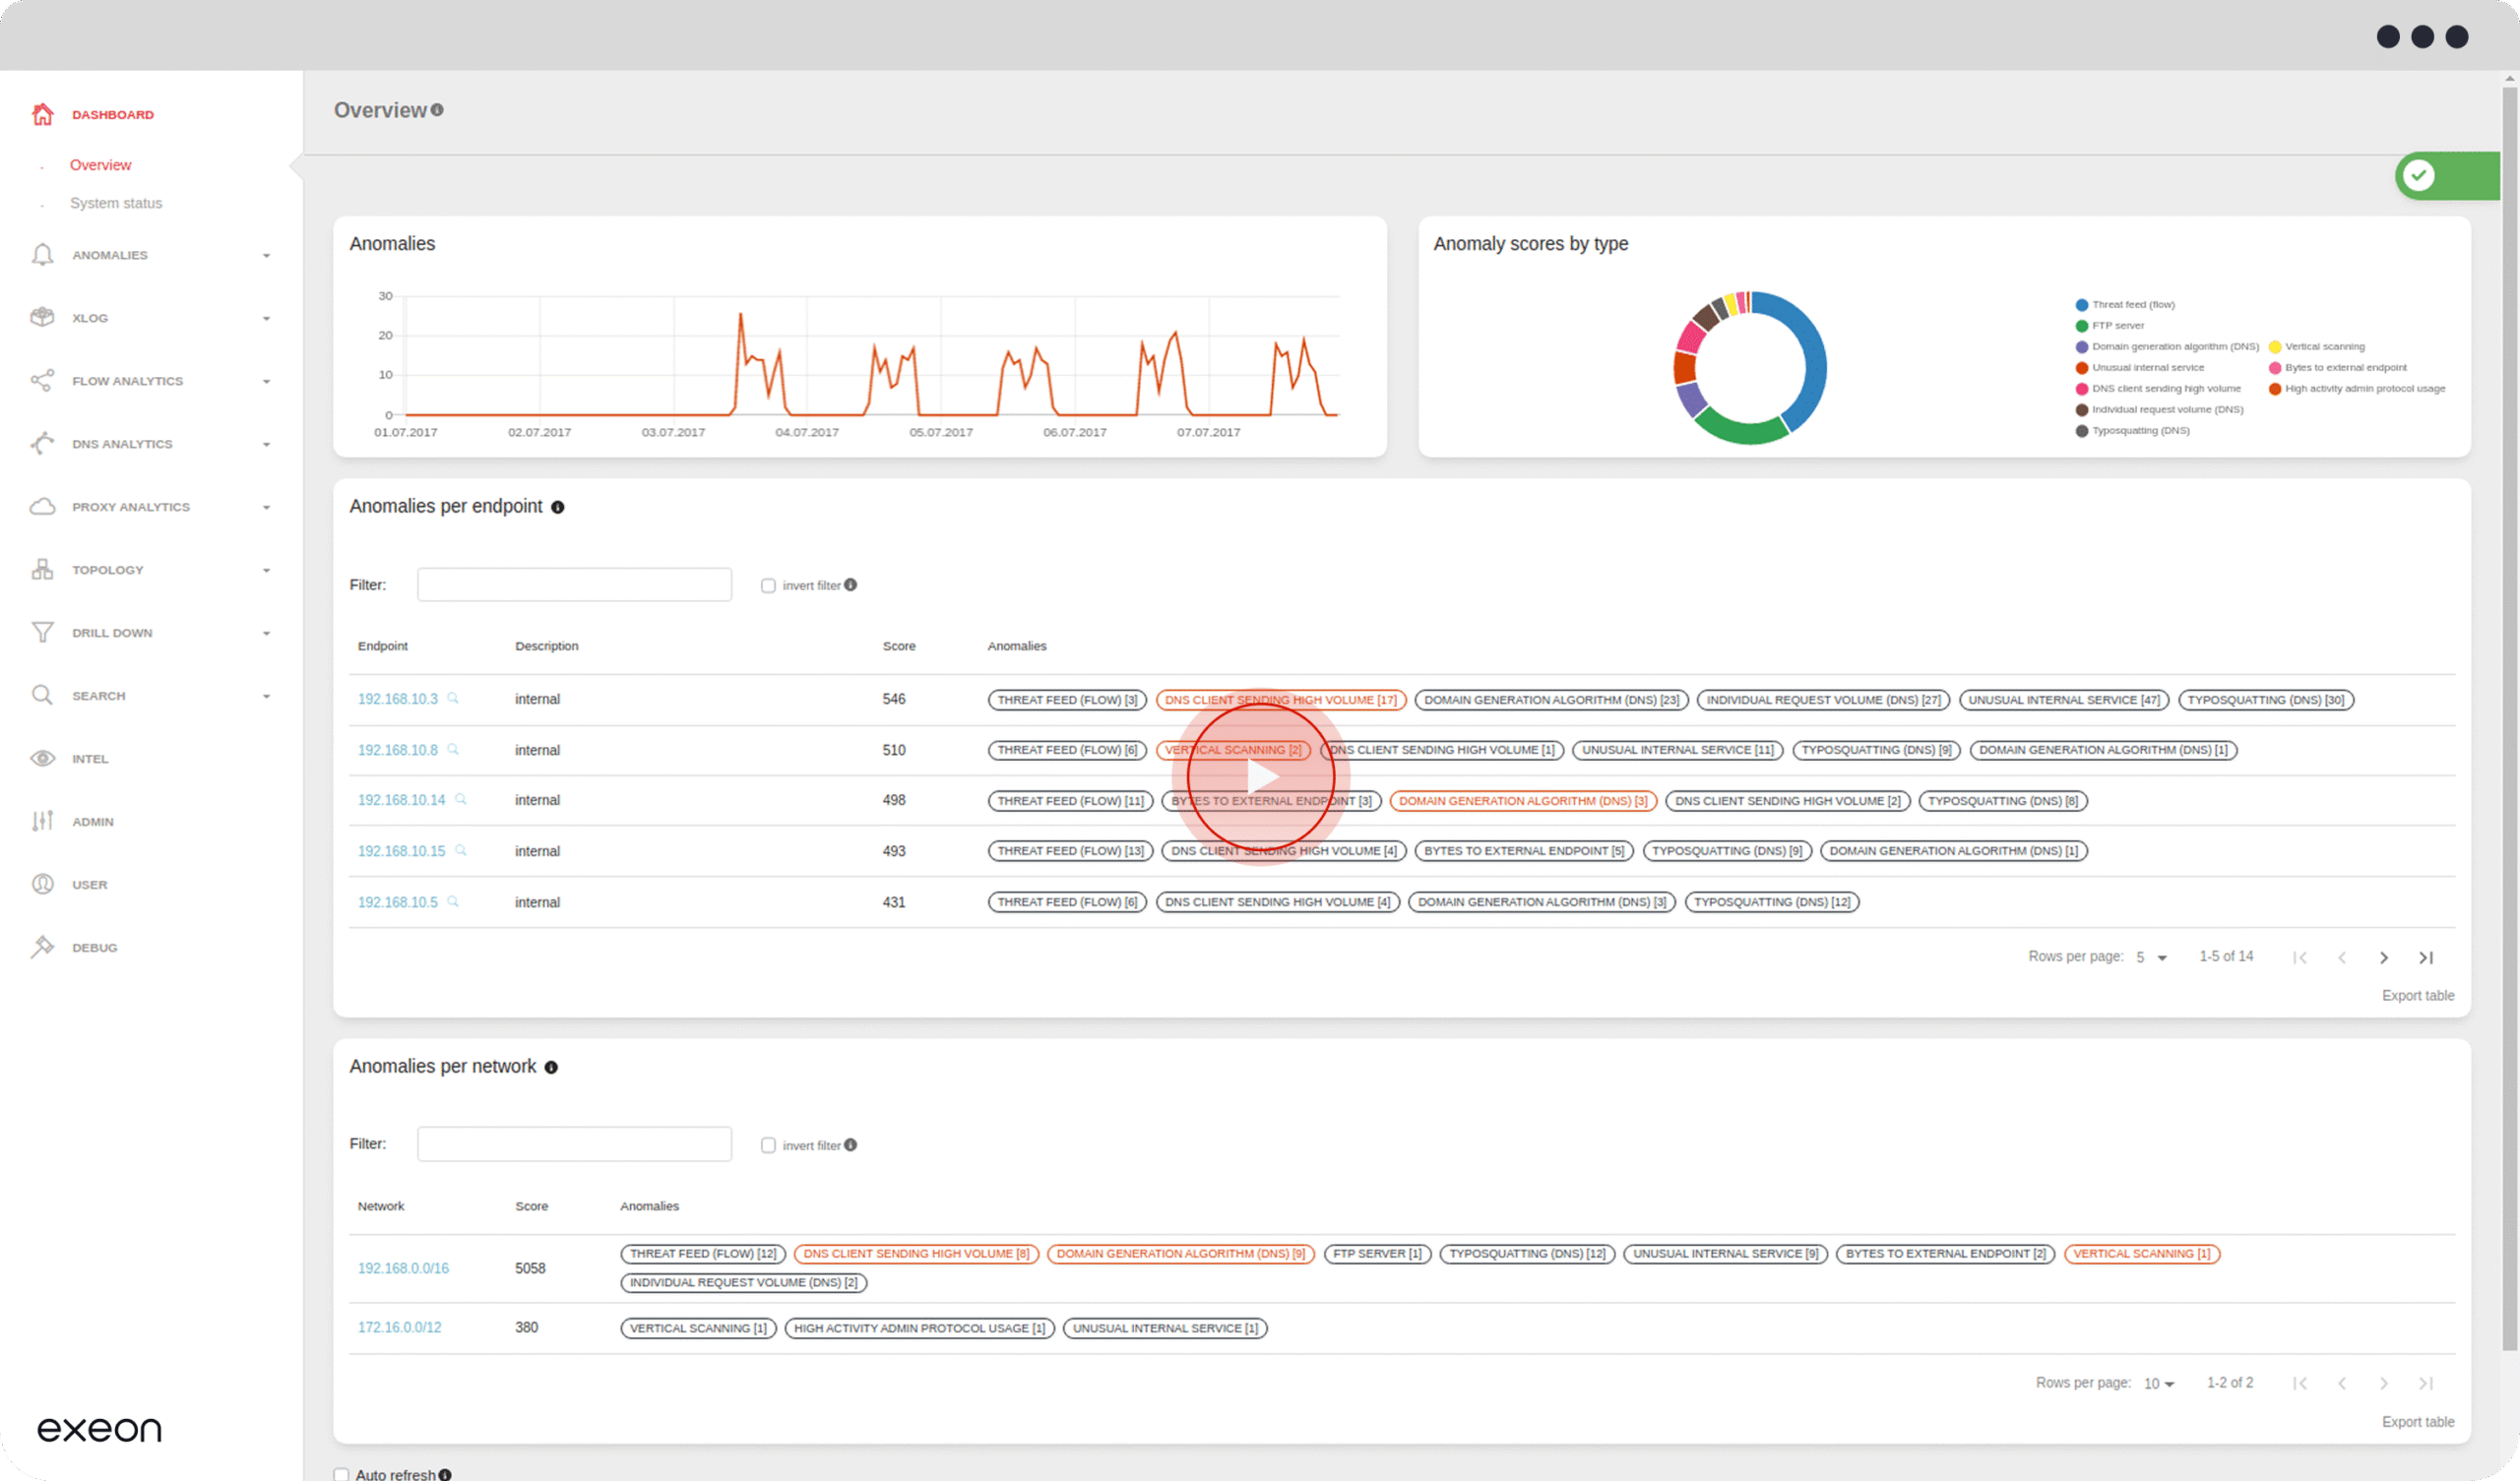
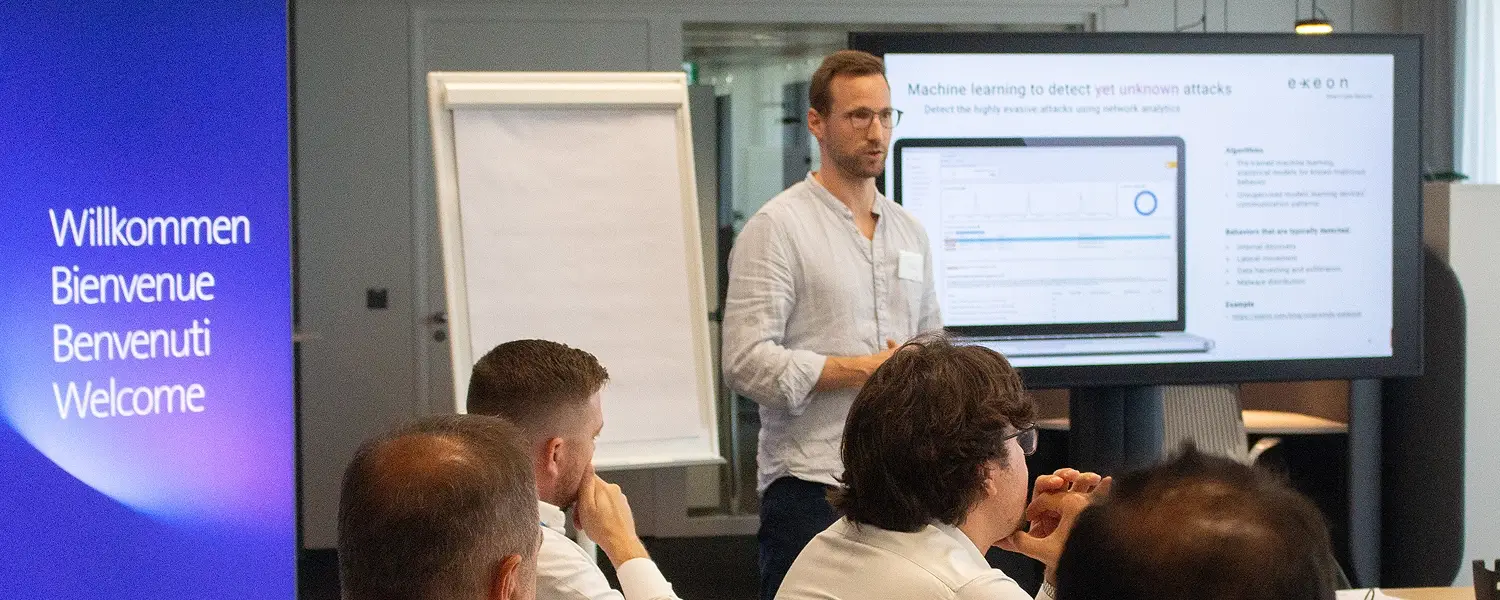
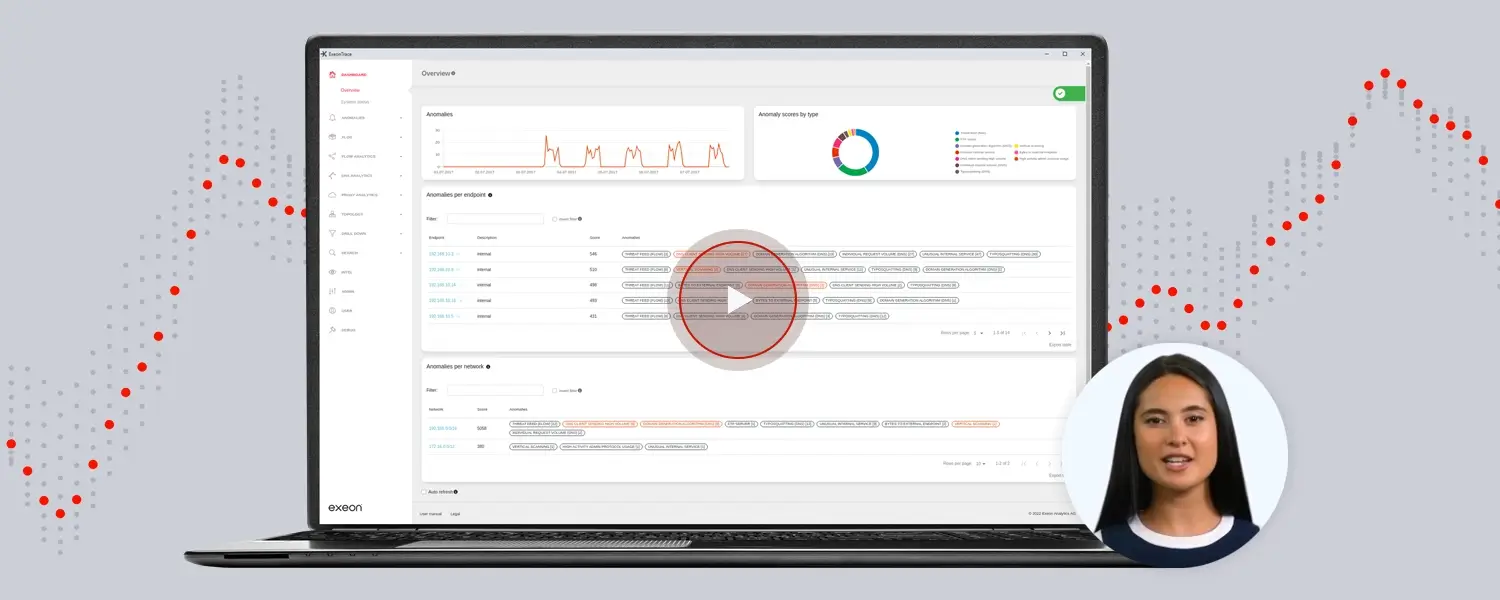
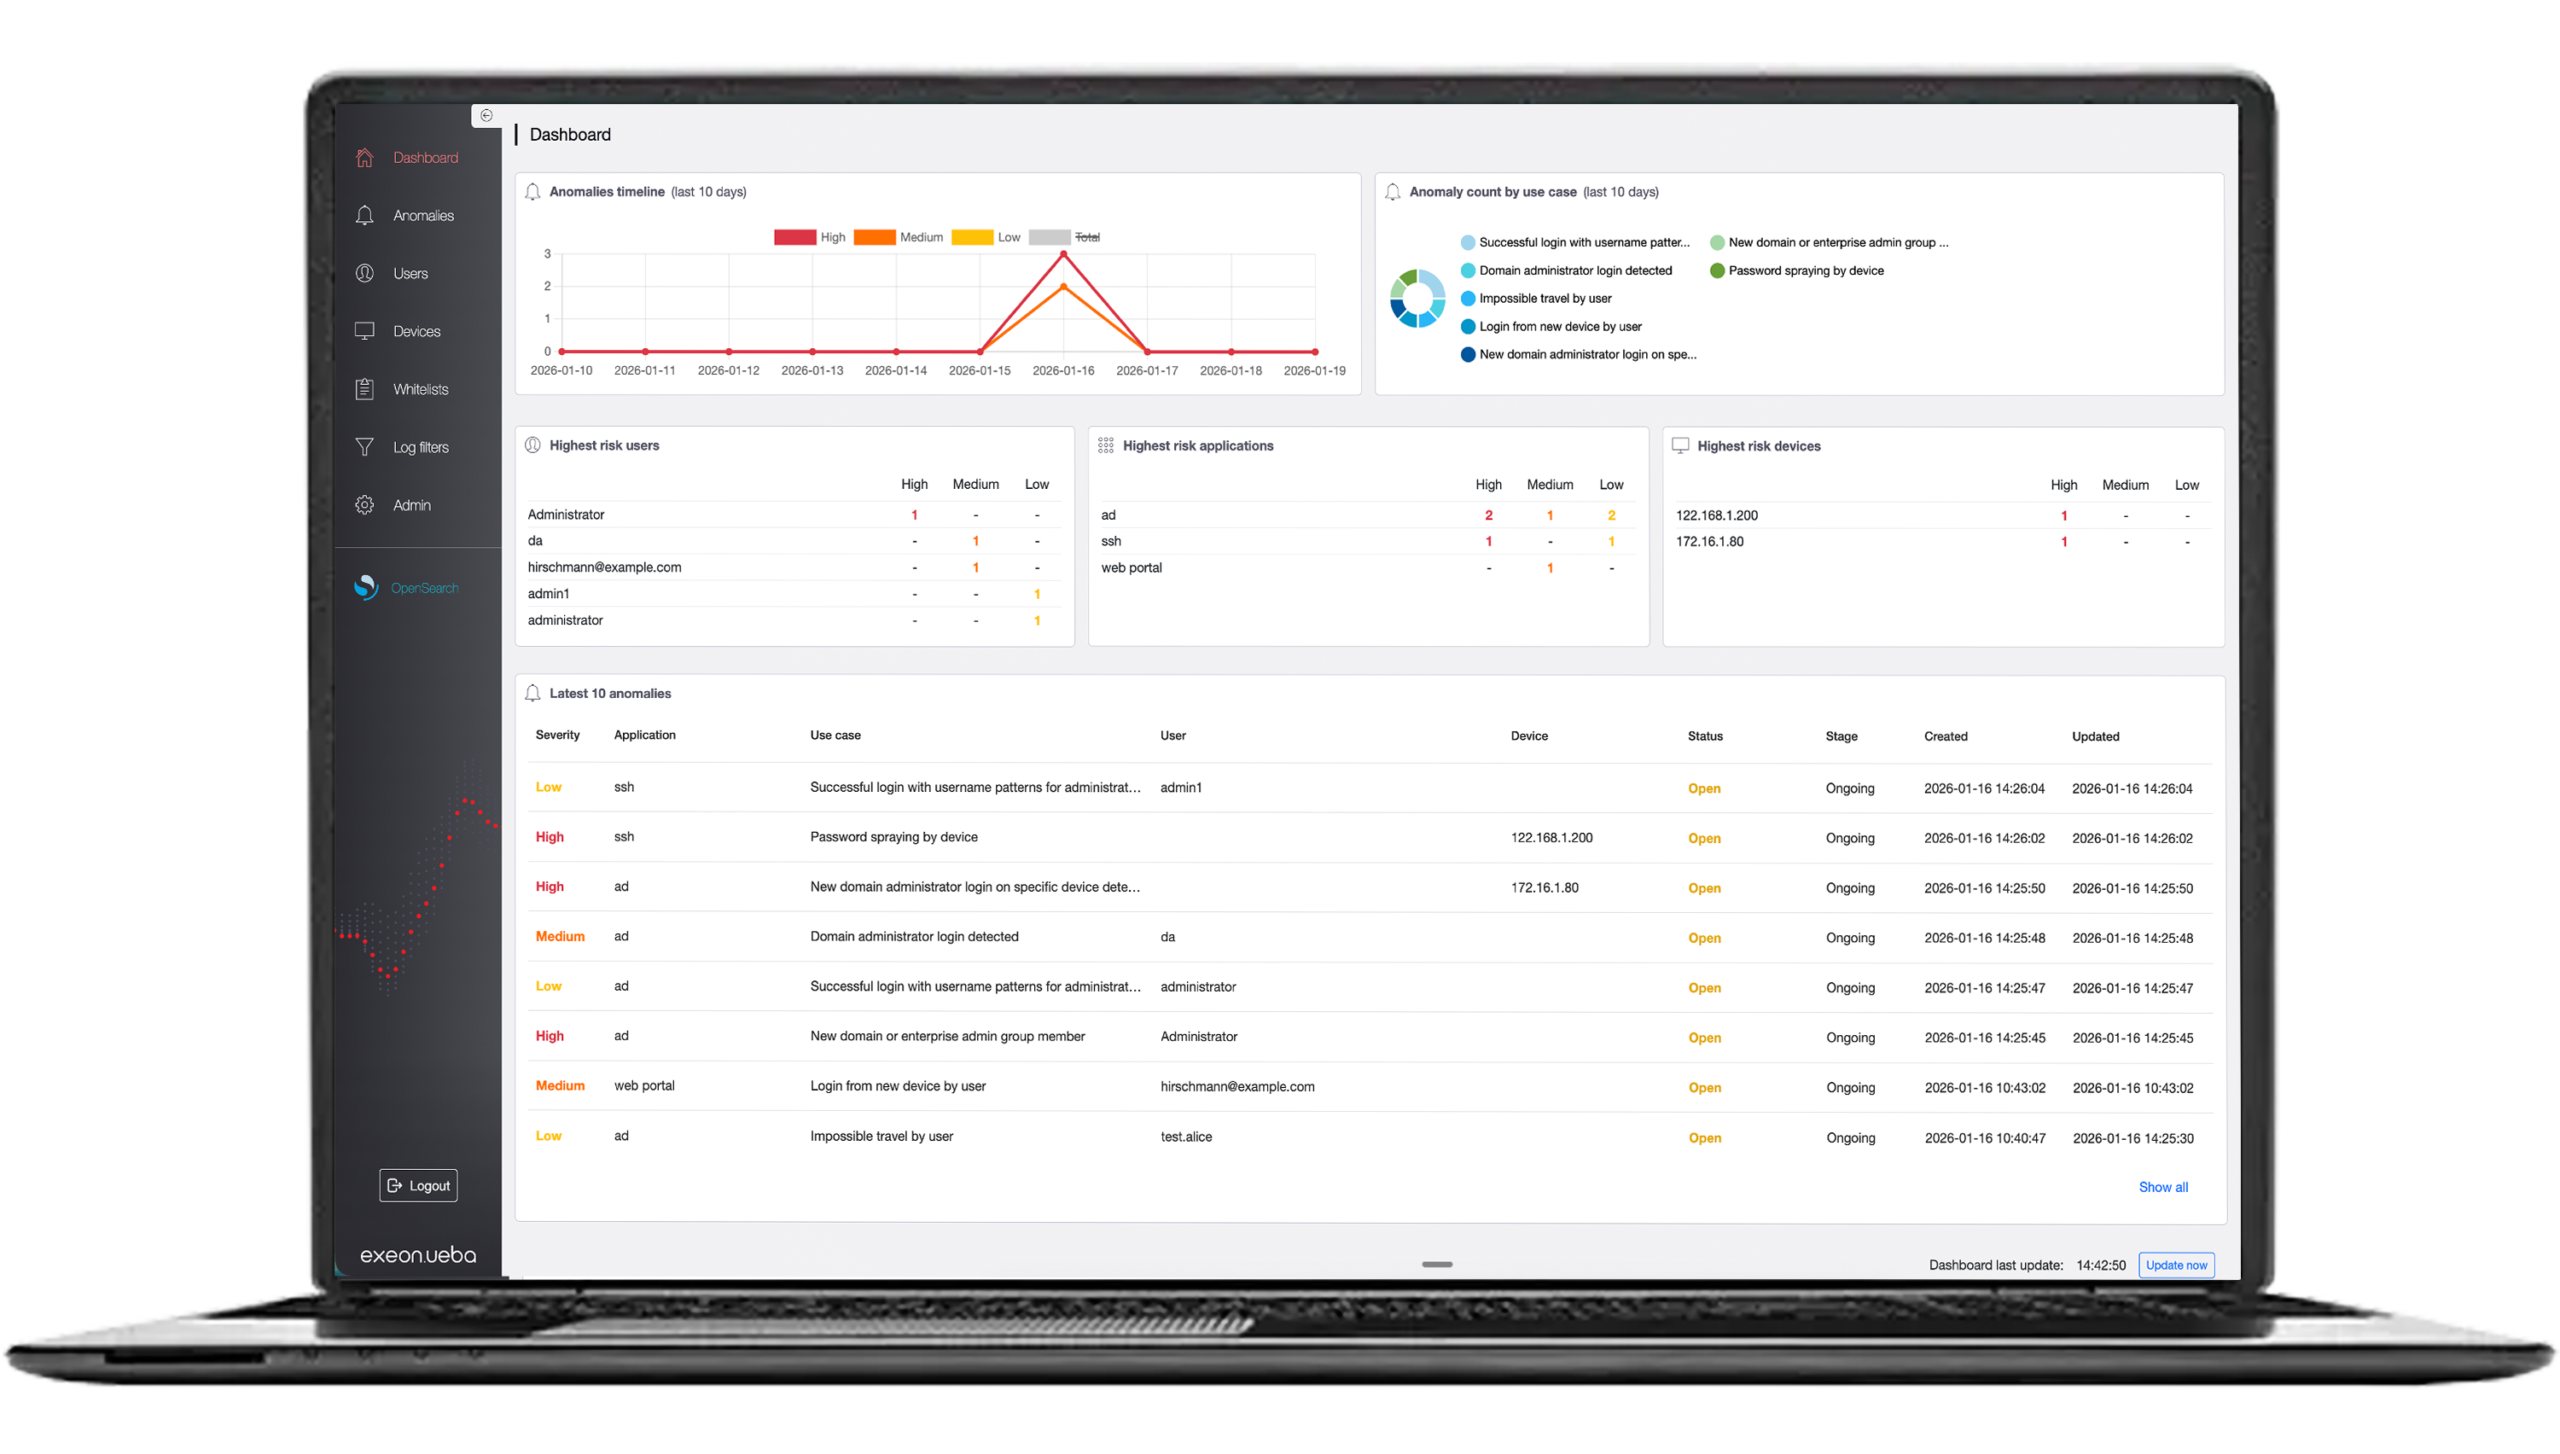
Schau dir das an Demo In diesem Video wird genau gezeigt, wie Exeon.NDR fortgeschrittene Bedrohungen erkennt.
Bemerkenswert APT Angriffe
Es gab mehrere bemerkenswerte APT Angriffe der letzten Jahre, die jeweils die erheblichen Auswirkungen und die ausgeklügelten Methoden dieser Angreifer demonstrierten Bedrohung Schauspieler. Beispiele für APT Zu den Angriffen gehören:
Der Sony Pictures Hack
Im Jahr 2014 führte eine von der nordkoreanischen Regierung unterstützte Hackergruppe einen verheerenden Angriff durch. Cyberangriff gegen Sony Pictures. Die Angreifer stahlen sensible Daten, darunter unveröffentlichte Filme und vertrauliche Mitarbeiterinformationen, und veröffentlichten diese. Der Angriff verursachte Sony Pictures erheblichen finanziellen und Reputationsschaden.
Cyberkriminalität APT Gruppen
Im Jahr 2015 griff eine von der chinesischen Regierung unterstützte Hackergruppe Anthem, einen großen Krankenversicherer, an. Die Angreifer erlangten Zugriff auf die persönlichen Daten von Millionen von Kunden, darunter Namen, Geburtsdaten und Sozialversicherungsnummern. Der Vorfall verdeutlichte die Anfälligkeit hochsensibler Daten im Bereich der Krankenversicherungen. Gesundheitswesen Sektor.
Der Equifax-Hack
Im Jahr 2017 führte eine von der chinesischen Regierung unterstützte Hackergruppe einen Angriff durch. Cyberangriff Der Angriff richtete sich gegen Equifax, eine führende Kreditauskunftei. Die Angreifer stahlen private Daten von Millionen von Kunden, darunter Kreditkartennummern, Sozialversicherungsnummern und persönliche Informationen. Der Datenverstoß hatte weitreichende Folgen, betraf Millionen von Menschen und führte zu einer umfassenden Überprüfung der Datensicherheitspraktiken.
Indem man diese bemerkenswerten APT Durch Angriffe können Organisationen die realen Auswirkungen von Advanced Persistent Threats und die Bedeutung robuster Cybersicherheitsmaßnahmen besser einschätzen.
Verteidigung gegen APTs
Starke Cybersicherheitsmaßnahmen
Mitarbeiterschulung
Phishing Bewusstsein
Regelmäßige Schulungen durchführen, um die Mitarbeiter über die Gefahren aufzuklären phishing Angriffe. Mitarbeiter sollten in der Lage sein, diese zu erkennen. phishing E-Mails und vermeiden Sie es, auf schädliche Links zu klicken oder verdächtige Anhänge herunterzuladen.
Social Engineering Bewusstsein
Den Mitarbeitern beibringen, vorsichtig zu sein social engineering Versuche wie das Vortäuschen falscher Tatsachen und das Anlocken von Angreifern, die von Advanced Persistent Threats (APTs) unterstützt werden, um an sensible Informationen zu gelangen.
Best Practices für Cybersicherheit
Mitarbeiter sollten dazu angehalten werden, bewährte Verfahren der Cybersicherheit zu befolgen, wie z. B. die Verwaltung sicherer Passwörter und die Zwei-Faktor-Authentifizierung. Authentifizierung (2FA) und sichere Kommunikationsprotokolle.
Intrusion Detection Systems ( IDS ) und Intrusion Prevention Systems (IPS)
Einbruchserkennungssysteme ( IDS ) und Intrusion Prevention Systems (IPS) sind wichtige Sicherheitsmaßnahmen, die zur Erkennung und Verhinderung von Eindringversuchen eingesetzt werden. APT Angriffe.
Diese Systeme arbeiten zusammen, um einen umfassenden Schutz vor unberechtigtem Zugriff und böswilligen Aktivitäten zu gewährleisten.
IDS Systeme
IDS Systeme überwachen den Netzwerkverkehr auf Anzeichen ungewöhnlicher oder unautorisierter Aktivitäten. Sie können erkennen APT Angriffe durch die Identifizierung von Anomalien wie ungewöhnlichen Anmeldung Versuche, unerwartete Datenübertragungen oder andere verdächtige Verhaltensweisen. Wenn potenzielle Bedrohungen erkannt werden, IDS Systeme Warnmeldung Sicherheitsteams, die dadurch in die Lage versetzt werden, Untersuchungen durchzuführen und umgehend zu reagieren.
IPS-Systeme
IPS-Systeme verfolgen einen proaktiveren Ansatz, indem sie schädlichen Datenverkehr nicht nur erkennen, sondern auch blockieren. Sie können dies verhindern. APT Angriffe werden abgefangen und neutralisiert, bevor Bedrohungen Zugriff auf das Netzwerk erlangen können. Durch das aktive Blockieren bekannter Angriffsvektoren und verdächtiger Aktivitäten tragen IPS-Systeme dazu bei, das Netzwerk vor Infiltration zu schützen.
Kombinierte Verteidigung
Bei gemeinsamer Verwendung IDS IPS-Systeme bieten eine robuste Sicherheitslösung. IDS Systeme bieten detaillierte Überwachung und Alarmierung Fähigkeiten, während IPS-Systeme liefern Echtzeit Bedrohung Prävention. Diese Kombination verbessert die Fähigkeit der Organisation, Risiken zu erkennen und abzumildern. APT Angriffe effektiv.
Network Detection and Response (NDR) :
So raffiniert APT Hacker versuchen, sich Zugang zu Organisationen zu verschaffen; proaktive Cybersicherheitsmaßnahmen mit maschinelles Lernen -basierte NDR und eine solide Endpunkt Erkennung und Reaktion ( EDR ) Lösungen sind unerlässlich, um fortgeschrittene Bedrohungen und verdächtige Aktivitäten zu erkennen und abzuwehren.
Die Überprüfung bereits beschädigter Anwendungen und ihrer Kommunikation sowie die Erkennung maschinell erlernter Unregelmäßigkeiten ist nur mit einem möglich maschinelles Lernen -fähige Netzwerkerkennungs- und Reaktionslösungen wie Exeon.NDR: Sie überwachen den Datenverkehr im Netzwerk mithilfe von KI und maschinelles Lernen und erkennt Anomalien auf der Grundlage von Modellen des normalen und unauffälligen Netzwerkverkehrs.
Auf der Suche nach einer proaktiven und dynamischen Cybersicherheitsabwehr, die ihre Fähigkeit zur effektiven Erkennung und Abwehr von Bedrohungen deutlich verbessert, maschinelles Lernen Bei der Erkennung komplexer Bedrohungen und verdächtiger Muster sollten Algorithmen die Hauptrolle spielen.
Automatisierung kann zwar dazu beitragen, schnell auf erkannte Bedrohungen zu reagieren und die Verweildauer von Angreifern zu minimieren, ML Die Modelle können kontinuierlich an die sich entwickelnden Bedrohungen und Angriffstechniken angepasst und regelmäßig neu trainiert werden, um relevant zu bleiben.
Netzwerküberwachung
Kontinuierliche Überwachung: Einsatz von Netzwerküberwachungstools und Sicherheitsinformations- und Ereignismanagement (SIEM) SIEM Systeme zur kontinuierlichen Überwachung des Netzwerkverkehrs auf ungewöhnliche Muster oder Anomalien, insbesondere solche, die auf ein Problem hinweisen könnten APT das unentdeckt bleibt. Echtzeit Warnmeldungen können Sicherheitsteams dabei helfen, umgehend auf potenzielle Bedrohungen zu reagieren. APT Aktivitäten.
Verhaltensanalyse: Anwendung der Verhaltensanalyse zur Identifizierung von Abweichungen vom normalen Netzwerk Verhalten Advanced Persistent Threats versuchen oft, sich in den legitimen Datenverkehr einzufügen, weshalb die Verhaltensanalyse eine wertvolle Erkennungsmethode darstellt.
Zu den weiteren wichtigsten Schutzmaßnahmen gegen APTs gehören: Patch-Management , Bedrohungsanalyse und Reaktion auf Vorfälle Die
Eine Anleitung, wie Sie APTs proaktiv erkennen und darauf reagieren können, finden Sie in unserem 24-seitigen Leitfaden, den Sie unten herunterladen können!
Stärken Cyber-Resilienz durch KI-gesteuert APT Detektion
Dieser umfassende, 24-seitige Leitfaden behandelt die aktuelle Bedrohung Umgebung , wichtige Sicherheitsherausforderungen, verbessert Bedrohungserkennung Strategien, die Rolle von NDR und KI sowie bewährte Verfahren.
Einblicke unserer Sicherheitsexperten
Klarheit im Cyber-Dschungel: Fachbeiträge unserer Vordenker im Bereich KI-gestützter Cybersicherheit.