
Warum NDR für die Erkennung von entscheidender Bedeutung ist zero-day Exploits
Verständnis Zero-Day Exploits
Im Bereich der Cybersicherheit, zero-day Exploits stellen sowohl für Verbraucher als auch für Anbieter eine besondere Herausforderung dar; wie lassen sich die Risiken einer unbekannten Schwachstelle in Echtzeit erkennen und minimieren? Diese Bedrohungen exploit Sicherheitslücken in Software, hardware oder Protokolle, die dem/der noch nicht bekannt sind Hersteller oder der breiteren Cybersicherheitsgemeinschaft. Bekannte Schwachstellen können nach ihrer Identifizierung behoben oder entschärft werden, während zero-day Schwachstellen machen Organisationen anfällig für Ausnutzung, bis wirksame Gegenmaßnahmen entwickelt und eingesetzt werden.
Der Begriff „ zero-day Dies bezieht sich auf die Tatsache, dass Organisationen keinerlei Vorwarnung oder Vorbereitung auf diese Bedrohungen haben, bevor sie von Angreifern aktiv ausgenutzt werden. So verheerend können sie sein:
- Dieser Mangel an Vorwissen macht Organisationen anfällig für erhebliche Risiken, darunter unbefugter Zugriff auf Systeme, Abfluss sensibler Daten, Störung kritischer Abläufe und vieles mehr.
- Weiter, zero-day Exploits zielen häufig auf weit verbreitete Softwareanwendungen, Betriebssysteme oder Netzwerkprotokolle ab, wodurch sich ihre potenziellen Auswirkungen auf verschiedene Branchen und Sektoren erhöhen.
- Böswillige Akteure haben sogar Lieferketten kompromittiert und sich in vertrauenswürdige Systeme eingeschlichen. Hersteller Netzwerke oder Manipulation von Software-Repositories, um bösartigen Code oder Hintertüren in ansonsten legitime Softwarepakete einzuführen.
Durch die Beeinträchtigung der Integrität von Hersteller -zertifizierte Software, Angreifer können exploit ahnungslose Verbraucher, die auf die Echtheit und Sicherheit dieser Produkte vertrauen, indem sie sich ein zero-day Bedrohung weiter oben Lieferkette ( Mehr zu Lieferkette finden Sie hier ).
Infolge, zero-day Die Angriffe stellen eine allgegenwärtige und sich ständig weiterentwickelnde Herausforderung dar, die kontinuierliche Wachsamkeit, proaktive Verteidigungsstrategien und schnelle Reaktionsfähigkeit erfordert. Das Verständnis der Natur von zero-day Die Kenntnis der Bedrohungen, ihrer potenziellen Folgen und der Grenzen traditioneller Sicherheitsmaßnahmen ist für Organisationen, die die Risiken dieser komplexen Schwachstellen mindern wollen, unerlässlich.
In den folgenden Abschnitten werden wir die systembedingten Grenzen traditioneller Sicherheitsmaßnahmen bei der Bekämpfung von zero-day untersucht und analysiert die entscheidende Rolle von Network Detection and Response (NDR) bei der Aufdeckung von blinde Flecken und die Stärkung der organisatorischen Abwehrmechanismen.
Die Grenzen traditioneller Sicherheitsmaßnahmen
Traditionelle Sicherheitsmaßnahmen sind zwar gegen bekannte Bedrohungen wirksam, stoßen aber angesichts der Komplexität von … oft an ihre Grenzen. zero-day Angriffe. Signaturbasierte Antivirensoftware nutzt beispielsweise eine Datenbank bekannter malware Signaturen, um schädliche Dateien zu identifizieren und zu blockieren.
Da jedoch ein zero-day Bedrohung Da es keine vorhandene Signatur besitzt, kann es häufig der Erkennung durch diese Systeme entgehen. Ebenso verhält es sich mit perimeter Firewalls auf Basis von Firewalls untersuchen den Netzwerkverkehr anhand vordefinierter Regeln, die möglicherweise komplexe Sicherheitslücken übersehen. zero-day nutzt das exploit Sicherheitslücken auf Protokollebene ausnutzen oder sich als legitimer Datenverkehr ausgeben.
Diese Einschränkungen verdeutlichen die inhärente Herausforderung, sich in einem Umfeld dynamischer und sich rasch entwickelnder Bedrohungen ausschließlich auf statische, regelbasierte Verteidigungsmechanismen zu verlassen. Traditionelle Sicherheitsmaßnahmen sind naturgemäß reaktiv und basieren auf der Erkennung bekannter Muster oder Signaturen, um Bedrohungen zu identifizieren und darauf zu reagieren. zero-day Exploits operieren außerhalb bekannter Muster, was sie besonders schwer fassbar und mit herkömmlichen Methoden schwer zu erkennen macht.
Infolgedessen sind Organisationen, die sich ausschließlich auf traditionelle Sicherheitsmaßnahmen verlassen, anfällig für zero-day Angriffe, die mit erheblichen blinde Flecken zu ihrer Verteidigung, dass böswillige Akteure können exploit zu ihrem Vorteil.
Die Rolle der NDR in Zero-Day Bedrohungserkennung
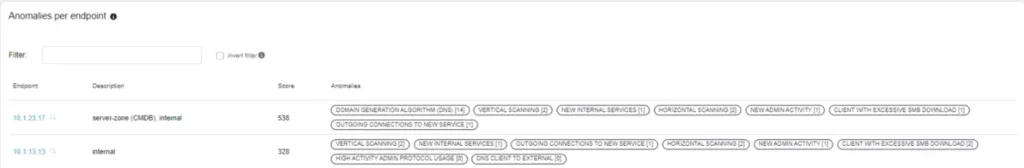
Network Detection and Response (NDR) haben sich zu einem entscheidenden Bestandteil moderner Cybersicherheitsstrategien entwickelt. Im Gegensatz zu traditionellen Sicherheitsmaßnahmen, die sich auf … konzentrieren. perimeter Verteidigung oder Endpunkt NDR-Lösungen arbeiten auf Netzwerkebene und bieten Organisationen Schutz Echtzeit Einblick in ihren Netzwerkverkehr und Identifizierung von Anomalien Verhalten ein Hinweis auf zero-day Angriff.
NDR-Lösungen nutzen fortschrittliche Analysemethoden, maschinelles Lernen und Verhaltensanalysetechniken, um Abweichungen vom normalen Netzwerkverhalten zu erkennen. Verhalten das könnte auf das Vorhandensein eines zero-day exploit Die
Durch die kontinuierliche Überwachung des Netzwerkverkehrs und die Analyse von Mustern und Anomalien kann Exeon.NDR , die in der Schweiz entwickelte NDR-Lösung, Folgendes erkennen: zero-day Exploits werden erkannt, sobald sie auftreten, wodurch Organisationen in die Lage versetzt werden, schnell und effektiv zu reagieren und potenziellen Schaden zu mindern.
Darüber hinaus bietet ein Produkt wie Exeon.NDR Unternehmen die Möglichkeit, retrospektive Analysen durchzuführen, mit denen sie vergangene Netzwerkaktivitäten untersuchen und Indikatoren identifizieren können. Kompromittierung oder verdächtig Verhalten das ist möglicherweise unbemerkt geblieben.
Dieser proaktive Ansatz Bedrohungserkennung und die Reaktion darauf ermöglicht es Organisationen, neuen Bedrohungen einen Schritt voraus zu sein und deren Auswirkungen zu minimieren. zero-day Angriffe auf ihre Systeme und Daten.
In den folgenden Abschnitten werden wir die Funktionen von Exeon.NDR genauer untersuchen und erforschen, wie es fortschrittliche Analysen nutzt und Echtzeit Überwachung zur Erkennung und Minderung zero-day Exploits analysieren und untersuchen, wie diese die allgemeine Cybersicherheitslage von Organisationen verbessern können.
Nutzung fortschrittlicher Analysen für Echtzeit Detektion
Exeon.NDR nutzt eine Reihe hochentwickelter Analysetools, um Echtzeit Bedrohungserkennung zu verbessern und Unternehmen in die Lage zu versetzen, Bedrohungen präventiv zu identifizieren und zu neutralisieren. zero-day Bedrohungen. Zu diesen Werkzeugen gehören: maschinelles Lernen Die Algorithmen leisten die Hauptarbeit und sind in der Lage, immense Mengen an Netzwerkverkehr zu analysieren, um subtile Anomalien zu erkennen, die auf das Vorhandensein eines aufkommenden Problems hindeuten könnten. zero-day exploit Die
Die Macht von maschinelles Lernen
Diese Algorithmen werden anhand historischer Daten trainiert, um eine Basislinie des normalen Netzwerks zu erstellen. Verhalten Dies ermöglicht die schnelle Erkennung von Abweichungen, die auf potenzielle Sicherheitslücken hindeuten. Sobald die Basislinie festgelegt ist, überwacht das Tool weiterhin die historischen Daten. Verhalten unter Berücksichtigung eines gleitenden Zeitrahmens, um ein ständig aktualisiertes Bewusstsein für neue potenzielle Bedrohungen zu gewährleisten.
Durch die kontinuierliche Überwachung der Netzwerkaktivität und den Abgleich von Daten aus verschiedenen Quellen kann Exeon.NDR genau feststellen zero-day mit bemerkenswerter Genauigkeit ausgenutzt, wodurch Fehlalarme minimiert und Organisationen in die Lage versetzt werden, aufzudecken blinde Flecken die möglicherweise zuvor verborgen waren.
Neben maschinelles Lernen Exeon.NDR nutzt komplementäre Analysemethoden wie Verhaltensanalyse und Anomalie . Durch die Untersuchung von Netzwerkereignissen, Anwendungsinteraktionen und Systemaktivitäten können diese Techniken Unregelmäßigkeiten aufdecken, die auf ein laufendes Problem hindeuten könnten. zero-day Angriff. Dieser vielschichtige Ansatz verbessert nicht nur die Erkennungsfähigkeiten, sondern ermöglicht Organisationen auch ein umfassendes Verständnis ihrer Netzwerkumgebung.
Durch die strategische Anwendung fortgeschrittener Analysemethoden für Echtzeit Bedrohungserkennung Exeon.NDR bietet Unternehmen die Möglichkeit, der sich wandelnden Bedrohung proaktiv zu begegnen. Umgebung Im nächsten Abschnitt werden wir genau untersuchen, wie Exeon.NDR ein aufkommendes Problem identifizieren könnte. zero-day Gefahr.
ML Angewendet: Ivanti Connect Secure VPN Ausgenutzt
Anfang 2024 Ivanti Connect Secure VPN aufgrund mehrerer Schwachstellen (CVE-2023-46805) mit erheblichen Sicherheitsherausforderungen konfrontiert Authentifizierung Umgehung, CVE-2024-21887 Befehlsinjektion) und zwei weitere, später entdeckte Schwachstellen (CVE-2024-21888) Privilege Escalation , CVE-2024-21893 Serverseitige Anforderungsfälschung), von denen eine kritisch war zero-day exploit Diese Schwachstellen führten zu unberechtigtem Zugriff und Datendiebstahl aus einer breiten Palette globaler Organisationen, darunter solche aus den Bereichen Luft- und Raumfahrt, Bankwesen, Verteidigung, Regierung und Telekommunikation.
Zero-day Derartige Sicherheitslücken werden häufig in Produktionsumgebungen weltweit entdeckt, sodass den Unternehmen nur wenig Zeit bleibt, auf diese kritischen Sicherheitsvorfälle zu reagieren.
Wenn eine betroffene Organisation eine NDR-Lösung wie Exeon.NDR verwenden würde, hätte sie die Möglichkeit, diese unbekannten Sicherheitslücken durch Analyse zu erkennen. Echtzeit Netzwerkverkehr und Abweichungen von den Verhaltensnormen. Wenn wir Ivanti Connect Secure analysieren. VPN Angriffskette, wir können untersuchen, wie eine NDR-Lösung dies erkennen und melden könnte in Echtzeit Die
Ivanti Connect Secure VPN Ausbeutung Timeline :
1. Zugang erlangen
Im ersten Schritt nutzten die Angreifer die Sicherheitslücke CVE-2023-46805 aus, wodurch sie diese umgehen konnten. Authentifizierung Mechanismen auf der VPN appliance Diese Aktion wäre messbar und würde als unerwartet erfolgreiche Anmeldungen oder Zugriffsversuche von ungewöhnlichen IP-Adressen, möglicherweise zu atypischen Zeiten, wahrgenommen werden. Beide haben klar definierte Basiswerte, sodass eine NDR-Lösung potenziell ein System initialisieren kann. Anomalie Warnmeldung sogar schon in diesem frühen Stadium.
Als Nächstes folgte die Ausnutzung von CVE-2024-21887 – nach dem Erreichen des Zugriffs, exploit ermöglichte es den Angreifern, beliebige Befehle auf dem System auszuführen. appliance Dies würde zu ungewöhnlichen ausgehenden Verbindungen führen. VPN und würden unerwartete Systemänderungen auslösen. Neue ausgehende Verbindungen von Geräten innerhalb des Netzwerks zu externen Servern werden von NDR-Lösungen genau überwacht, da dies oft ein erster Schritt in einer Angriffskette ist, um die Kommunikation mit den kompromittierten Systemen über einen Command-and-Control-Server aufrechtzuerhalten.
2. Nach dem Zugriff Verhalten
Nachdem die Angreifer Zugriff erlangt hatten, bestand ihr nächster Schritt darin, ein Brückenkopf Mithilfe eines Perl-Skripts wurde das Dateisystem neu eingebunden. Dieses Perl-Skript bestand aus einer Folge von Befehlen, die Berechtigungen und Einstellungen änderten, um zuvor eingeschränkte Aktivitäten wie das Ausführen von Dateien oder das Schreiben in zuvor geschützte Bereiche zu ermöglichen. Dieser Schritt erleichterte die Bereitstellung von zusätzlichen malware und gewährte neue, erweiterte Privilegien.
Diese Schritte könnten durch die Erkennung neuer Netzwerkverkehrsmuster erfasst werden, da jeder Schritt möglicherweise von den festgelegten Ausgangswerten abweichen könnte.
Eine effektive NDR-Lösung kann auch atypische Befehle kennzeichnen, die mit erhöhten Berechtigungen ausgeführt werden, wie beispielsweise das erstmalige Wiedereinbinden des Dateisystems, was wahrscheinlich nicht zu den regulären administrativen Routinen gehört.
Diese neuen Privilegien ermöglichten die Bereitstellung Thinspool – ein Shell-Skript-Dropper, der es ermöglicht, bösartige Skripte auf dem Zielsystem auszuliefern und auszuführen, Dateien in eingeschränkten Verzeichnissen zu schreiben oder seine Aktivitäten zu verbergen.
Exeons baselining Mithilfe der Erkennungsmechanismen könnte festgestellt werden, ob Thinspool Dienste initiiert hat, die in der Umgebung neu oder ungewöhnlich sind, insbesondere Aktivitäten an einem ungewöhnlichen Port, oder ob Verbindungen von außerhalb des Netzwerks empfangen wurden.
3. Wie Exeon.NDR Spots Bedrohung Indikatoren
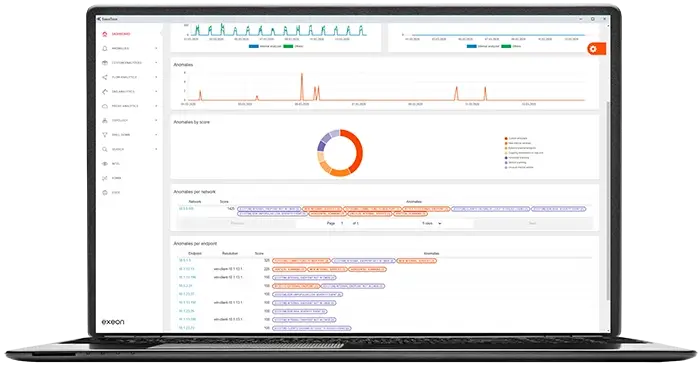
Thinspool fungierte als initialer Dropper für die Lightwire/Wirefire-Webshells, Skripte, die auf einem Webserver platziert werden und einen dauerhaften Zugriff auf das Zielsystem ermöglichen. Messbares Netzwerk Verhalten Zu den Kennzahlen, die sich in diesem Schritt ändern können, gehören ein erhöhter HTTP(S)-Datenverkehr und die Kommunikation mit ungewöhnlichen Endpunkten zum Empfang von Befehlen.
Die Analysetools von Exeon würden ungewöhnliche Muster im Anfragevolumen erkennen, was auf potenzielle Web-Shell-Aktivitäten hindeutet. Andere Analysetools untersuchen ebenfalls Zugriffsanfragen über die proxy die nicht dem typischen Muster entsprechen Authentifizierung oder Nutzungsmuster und könnten erkennen, ob der Angreifer eine Web-Shell zur Kommunikation mit dem kompromittierten Server verwendet. Diese proxy Analysatoren würden Anomalien im Volumen und in der Art von proxy Anfragen, zusätzlich erhöhen Bedrohung Bewertungs- und Anomaliewarnungen wurden ausgelöst.
Das nächste malware Als Tool wurde Warpwire verwendet, ein JavaScript-basierter Credential-Stealer, der entwickelt wurde, um Klartextinformationen wie Benutzernamen, Passwörter, E-Mail-Adressen und mehr zu erfassen. Dieser Schritt ermöglicht Folgendes: lateral movement innerhalb des Netzwerks und kann potenziell ermöglichen Privilege Escalation falls gültig Zugangsdaten werden gefunden. Sobald Zugangsdaten Wenn Daten erfasst werden, sendet Warpwire diese über eine HTTP-GET-Anfrage an den Kontrollserver zurück. Datenexfiltration würde weiteren ungewöhnlichen Netzwerkverkehr erzeugen, da die ausgehenden Daten an eine ungewöhnliche Ziel-IP-Adresse gesendet würden. Darüber hinaus Zugangsdaten könnte zu ungewöhnlicher interner Netzwerkaktivität führen, wenn unwahrscheinliche Systeme über diese aufgerufen werden. Zugangsdaten Die
Das Finale malware Zum Einsatz kam eine passive Hintertür namens Zipline, die zum Abfangen des Netzwerkverkehrs diente. malware Es empfängt verschlüsselte Befehle und kann aus der Ferne schädliche Aktivitäten ausführen, ohne leicht entdeckt zu werden. Es kann jedoch ein erhöhter Datenverkehr zu bestimmten Ports und Diensten auftreten, insbesondere ein beobachtbarer Anstieg des verschlüsselten Datenverkehrs, der nicht den typischen Mustern legitimer verschlüsselter Kommunikationskanäle entspricht.
Dieses Beispiel verdeutlicht die Komplexität und Raffinesse der Angriffe, die die Ivanti-Schwachstellen ausnutzen. Die Angreifer verwendeten eine Mischung aus speziell entwickelter malware , skriptbasierten Manipulationen und klassischen Exploitation-Techniken wie Command Injection und Authentifizierung Umgehung, von der vieles unentdeckt bleiben kann, ohne Echtzeit Verkehrsanalyse. Aufgrund der umfassenden Netzwerkübersicht und der präzisen maschinelles Lernen Exeon kann selbst kleine Abweichungen von den Basisdaten erkennen.
Einzeln betrachtet würden diese Ereignisse möglicherweise keinen Alarm auslösen, aber zusammen bilden sie ein Muster, das auf ein Sicherheitsereignis im Netzwerk hindeutet. Echtzeit , die schließlich Alarmierung überschreiten und bereitstellen Echtzeit Einblicke in ein laufendes Sicherheitsereignis. Diese schnellen Reaktionsmöglichkeiten sind im Falle von zero-day Sicherheitslücken, bei denen jede Sekunde zählt, um Datenlecks oder Systemausfälle zu verhindern Kompromittierung Die
Die neueste „Perfekte 10“ CVSS:
Palo Alto Networks Firewalls betroffen von Zero-Day Schwachstelle
Sicherheitsanalysten haben kürzlich eine kritische Sicherheitslücke entdeckt. zero-day Sicherheitslücke in Palo Alto Networks firewall Systeme. Diese als CVE-2024-3400 identifizierte Sicherheitslücke wird seit mindestens dem 26. März 2024 aktiv ausgenutzt.
Die Schwachstelle, die im Common Vulnerability Scoring System (CVSS) die Höchstpunktzahl von 10 erreicht, ermöglicht es nicht authentifizierten Angreifern, beliebigen Code mit Root-Rechten auf betroffenen Systemen auszuführen. Palo Alto Networks hat bestätigt, dass diese Schwachstelle Pan- Betriebssystem Versionen 10.2, 11.0 und 11.1. Zu exploit der Fehler, der Telemetrie Funktionen und entweder GlobalProtect Gateway oder GlobalProtect Portal (oder beides) muss auf dem firewall Systeme. Glücklicherweise Cloud Firewalls (NGFW), Panorama Appliances, Prisma Access und ältere Pan- Betriebssystem Die Versionen (9.0, 9.1, 10.0 und 10.1) sind davon nicht betroffen.
Als Reaktion auf dieses kritische Problem hat Palo Alto Networks am 15. April umgehend Hotfixes für CVE-2024-3400 veröffentlicht. Diese Hotfixes sind für Pan- Betriebssystem Versionen 10.2.9-h1, 11.0.4-h1 und 11.1.2-h3. Administratoren wird dringend empfohlen, diese Updates umgehend zu installieren oder die Anwendung vorübergehend zu deaktivieren. Telemetrie Funktion bis zu einer umfassenden update kann implementiert werden.
Stärkung der Sicherheitslage durch proaktive Verteidigung
Im unerbittlichen Wettrüsten gegen zero-day Angesichts von Bedrohungen erweist sich NDR als unverzichtbares Werkzeug zur Stärkung der Sicherheitslage einer Organisation. Durch die Integration von NDR-Funktionen in ihre Cybersicherheitsstrategie erhalten Organisationen ein leistungsstarkes Instrument zur präventiven Erkennung und Abwehr von aufkommenden Bedrohungen, bevor diese Schaden anrichten können.
Durch die Annahme einer proaktiven Verteidigungsstrategie, die durch NDR unterstützt wird, können Organisationen immer einen Schritt voraus sein. zero-day Exploits und deren kritische assets vor Ausbeutung.
Zusammenfassend lässt sich sagen, dass die sich entwickelnde Umgebung der Cybersicherheit, gekennzeichnet durch die anhaltende Bedrohung von zero-day Angriffe erfordern einen proaktiven und vielschichtigen Verteidigungsansatz. Traditionelle Sicherheitsmaßnahmen sind zwar wertvoll, weisen aber im Kampf gegen die dynamische Natur von Angriffen systembedingte Grenzen auf. zero-day Bedrohungen, die die Integration von NDR-Lösungen wie Exeon.NDR erforderlich machen.
Durch die Nutzung fortschrittlicher Echtzeit Dank Analysen, vielfältiger Datenquellen und retrospektiver Analysemöglichkeiten versetzen NDR-Lösungen Unternehmen in die Lage, Bedrohungen zu erkennen, abzuschwächen und präventiv darauf zu reagieren. zero-day Exploits in beispielloser Weise.
Doch im Cyberraum Bedrohung Umgebung Die Cybersicherheit entwickelt sich ständig weiter, und Angreifer setzen immer ausgefeiltere Taktiken ein, weshalb ihre Zukunft ungewiss bleibt. Wie werden sich neue Technologien und regulatorische Vorgaben auf die Cybersicherheit auswirken? frameworks Und wie werden gemeinsame Anstrengungen die nächste Phase der Cyberabwehr prägen? Wir halten Sie auf dem Laufenden.



