
Warum Tool-Sprawl die Angriffserkennung schwächt – und wie integrierte Detection echte Resilienz schafft
Der Global Industrial Cybersecurity Benchmark 2025 (Takepoint Research, Juli 2025) zeigt ein deutliches Paradox: Viele Industrieunternehmen geben an, über starke Echtzeit-Transparenz zu verfügen, doch die Mehrheit räumt ein, OT- und IoT-Bedrohungen nicht zuverlässig erkennen zu können. Gleichzeitig setzen die meisten auf ein Sammelsurium von drei oder mehr Monitoring-Tools – mit der Folge von Blind Spots, widersprüchlichen Erkenntnissen, steigenden Kosten und ohne echte Cyber-Resilienz.
Für Betreiber kritischer Infrastrukturen (KRITIS) und industrielle Organisationen weltweit ist dies weit mehr als eine Compliance-Frage. Es handelt sich um eine strukturelle Schwäche in der Art und Weise, wie Attack Detection bzw. Systeme zur Angriffserkennung (SzA) konzipiert und umgesetzt werden – ein zentrales Thema für die Zukunft der Industrial Cybersecurity.
Zu viele Werkzeuge, zu wenig Klarheit
Gerade die 57 % Tool-Zersplitterung verdienen besondere Aufmerksamkeit. Statt mehr Sichtbarkeit führt der Tool-Wildwuchs zu:
- Überlappungen und Lücken, die IT-, OT-, IoT- und Cloud-Umgebungen unverbunden lassen.
- Alert Fatigue, da SOC-Teams widersprüchliche oder redundante Alarme managen müssen.
- Steigenden Betriebskosten, ohne echten Zugewinn an Resilienz.
Dies ist kein regionales Phänomen. Ob in Europa, Nordamerika, im Mittleren Osten oder in Asien – überall suchen Unternehmen nach Abdeckung durch zusätzliche Tools, landen aber bei Fragmentierung statt Sicherheit.
Warum Angriffserkennung in IoT und OT schwieriger ist
Industrielle und IoT-Umgebungen bringen besondere technische Hürden mit sich:
- Verschlüsselter Traffic: Deep Packet Inspection (DPI) wird zunehmend blind, da immer mehr Daten über TLS/SSL laufen.
- Agent-Limitierungen: Auf OT-Systemen oder IoT-Geräten lassen sich meist keine Agenten installieren.
- Manuelle Prozesse: Laut Studie benötigen rund ein Drittel der Unternehmen mehr als 90 Tage zur Behebung von Bedrohungen.
- Compliance-Anforderungen: Regulatoren fordern verlässliche, prüfbare Angriffserkennung – in Deutschland als Systeme zur Angriffserkennung (SzA), in der EU durch NIS2, in Nordamerika etwa durch NERC CIP.
Der gemeinsame Nenner:
Fragmentierte Ansätze und Legacy-Kontrollen lassen kritische Umgebungen ungeschützt.
Prinzipien moderner Detection-Architekturen
Die Studie unterstreicht, dass wirksame Angriffserkennung bestimmte Prinzipien erfüllen muss:
- Ganzheitliche Transparenz über IT , OT , IoT , Und cloud - NEIN blinde Flecken Die
- Metadatenbasierte Analyse, die trotz Verschlüsselung funktioniert und skaliert.
- Verhaltensanalyse ( UEBA ) – Aufspüren von Anomalien bei Benutzern, Geräten und Anwendungen.
- SOC Integration – Verbesserung SIEM / SOAR Arbeitsabläufe, nicht Hinzufügen silos Die
- Prüfungsfertige Berichterstattung – Unterstützung NIS2 , DORA , DSGVO und sektorale Mandate weltweit.
Diese architektonischen Prinzipien, nicht Produkt-Checklisten, definieren, wo Innovationen stattfinden müssen.
Innovation in der Praxis: Metadaten Und Verhalten Analysen
Genau hier setzen moderne Ansätze wie Network Detection and Response (NDR) und User and Entity Behavior Analytics (UEBA) an:
- Metadatenbasiertes NDR ermöglicht Traffic-Analyse ohne teure Sensoren oder Payload-Inspection – gerade relevant für verschlüsselte, agentenfreie OT- und IoT-Netze.
- UEBA bietet Einblick in Insidermissbrauch, kompromittierte Konten und ungewöhnliche Benutzer- oder Gerät Verhalten – entscheidend für Umgebungen, in denen herkömmliche Signaturen nicht ausreichen.
- Integrationsorientiertes Design reduziert Tool-Sprawl, indem bestehende SOC-Workflows angereichert statt dupliziert werden.
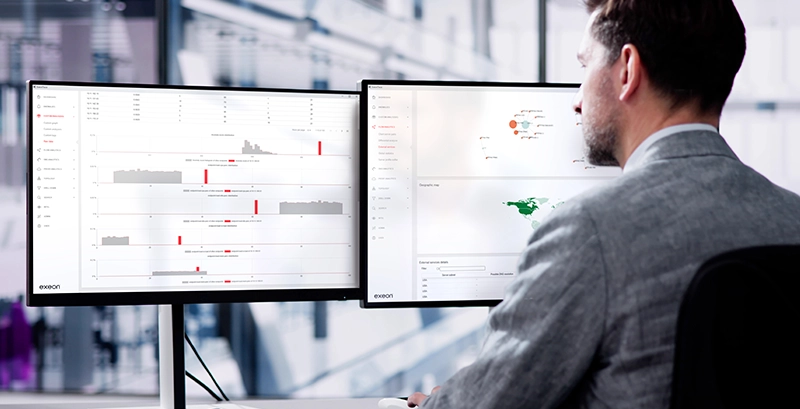
Bei Exeon setzen wir auf Exeon.NDR für netzwerkbasierte Sichtbarkeit und auf Exeon.UEBA als Ergänzung für Nutzer- und Identitätsverhalten. Gemeinsam ermöglichen sie KRITIS-Betreibern den Wechsel von fragmentiertem Monitoring zu einem integrierten Ansatz.
Moderne Angriffe auf IT , OT , IoT , Und cloud – nur eine integrierte Architektur kann sie frühzeitig aufdecken
Anbieter wie AWS und Azure liefern bereits robuste native Security-Services. Doch für Industrie- und KRITIS-Betreiber reichen diese allein nicht aus:
- Sie fokussieren primär Cloud-native Workloads (VMs, Storage, APIs).
- East–West-Traffic in Unternehmens- oder OT-Netzen bleibt unsichtbar.
- Korrelation über Umgebungen (On-Prem, OT, IoT, Cloud) ist eingeschränkt.
Cloud-native Controls sind wertvolle Bausteine, müssen aber durch integrierte Detection ergänzt werden, die die gesamte Umgebung abdeckt.
- Metadaten -basiertes NDR erfasst Netzwerkflussdatensätze, AWS VPC Flow Logs und Azure NSG-Daten und bietet so eine einheitliche Sicht über IT , OT , Und cloud Die
- Sensorlose Überwachung bedeutet sogar verschlüsselte OT / IoT Der Datenverkehr ist sichtbar – wo Agenten und DPI versagen.
- Korrelation und Berichtswesen ermöglichen compliance -bereite Erkenntnisse in hybriden Umgebungen, von NIS2 in Europa zu NERC CIP in Nordamerika.
Beispiel:
Ein Ransomware-Angriff startet auf einem IoT-Gerät, verbreitet sich lateral im OT-Netz und erreicht später Workloads in AWS oder Azure.
- AWS GuardDuty erkennt verdächtiges Verhalten erst in der Cloud.
- Azure Defender for Cloud ebenso.
- Die frühe Ausbreitung im OT-Netz bleibt ungesehen.
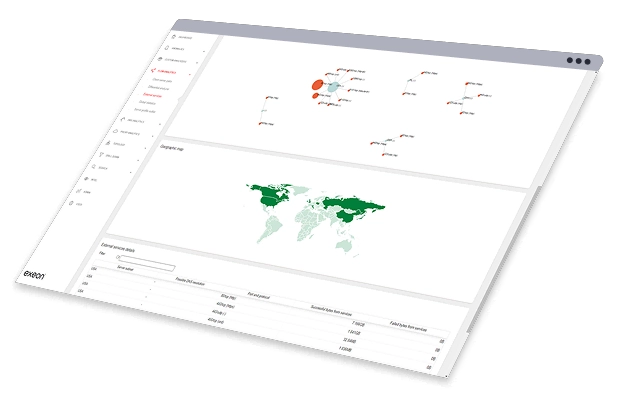
Mit Exeon.NDR kann die laterale Bewegung bereits im OT identifiziert, mit AWS- und Azure-Metadaten angereichert und als einheitlicher Incident dargestellt werden. SOC-Teams können den Angriff früher eindämmen – mit Kontext über alle Umgebungen hinweg.
Ausblick: Von Compliance zu Resilienz
Ob als SzA in Deutschland, NIS2 in Europa, in der Schweizer Verordnung zum Schutz kritischer Infrastrukturen oder als branchenspezifische Vorgaben anderswo – die Botschaft ist global dieselbe:
Kritische Infrastrukturen benötigen verlässliche, integrierte und erklärbare Angriffserkennungssysteme.
Das Ziel ist nicht nur, die nächste Prüfung zu bestehen, sondern Resilienz aufzubauen:
- Abnormales Verhalten über IT/OT/IoT hinweg erkennen.
- Signale über alle Umgebungen hinweg korrelieren, einschliesslich der Cloud.
- Innerhalb von Tagen reagieren – nicht erst nach Monaten.
Die Studie von Takepoint Research verdeutlicht: Die Zahl der eingesetzten Tools definiert nicht die Sicherheitsreife. Entscheidend ist, wie effektiv Organisationen Bedrohungen erkennen, verstehen und darauf reagieren – bevor sie den Betrieb stören.
Fazit
Industrieunternehmen und KRITIS-Betreiber stehen unter zunehmendem Druck: geopolitische Spannungen, digitale Transformation und IoT-Verbreitung erhöhen das Risiko. Mehr Tools lösen dieses Problem nicht.
Der Weg in die Zukunft ist architektonische Klarheit: Metadaten Sichtbarkeit , Verhaltensbasierte Erkennung und die Integration in bestehende SOC Workflows. Nur dann können Organisationen die Sicherheitslücke schließen. detection gap – und den Übergang von regulatorischen compliance wahr Cyber-Resilienz Die



