
In diesem Artikel stellen wir einige Ideen vor, wie man die Ausnutzung (d. h. den Missbrauch) von Netzwerken erkennen und bekämpfen kann. Gerät Schwachstellen und wie Network Detection and Response (NDR) solche Analysen unterstützt. Wenn Sie im Bereich Cybersicherheit arbeiten, kennen Sie sicher die folgende Schlagzeile:
Die Sicherheitslücke XY auf Produkt Z ermöglicht es einem nicht authentifizierten Benutzer, über speziell präparierte Anfragen an den Netzwerkdienst 1234/tcp unautorisierten Code oder Befehle auszuführen.
Eine der ersten Fragen Bedrohungserkennung oder Reaktion auf Vorfälle Die Teams werden versuchen, die Frage zu beantworten: „Wurde die Sicherheitslücke bereits ausgenutzt?“ Und oft werden dafür Netzwerkprotokolle benötigt. hardware Es fehlen Geräte. Unter anderem müssen folgende Fragen beantwortet werden:
- Welche Endpunkte waren wann mit diesem Netzwerkdienst verbunden?
- Welche ausgehenden Verbindungen wurden von diesem Netzwerk hergestellt? Gerät ?
- Wie ist es möglich, den Netzwerkdienst und das Netzwerk zu überwachen? Gerät Ab sofort?
Unser Produkt Exeon.NDR umfasst Folgendes: use cases für eine solche Erkennung und Reaktion auf Vorfälle -Analyse.
- Die integrierten Netzwerkerkennungsfunktionen zeigen Clients an, die neu auf diesen anfälligen Port zugreifen, basierend auf den gelernten gemeinsamen Verhalten dem.
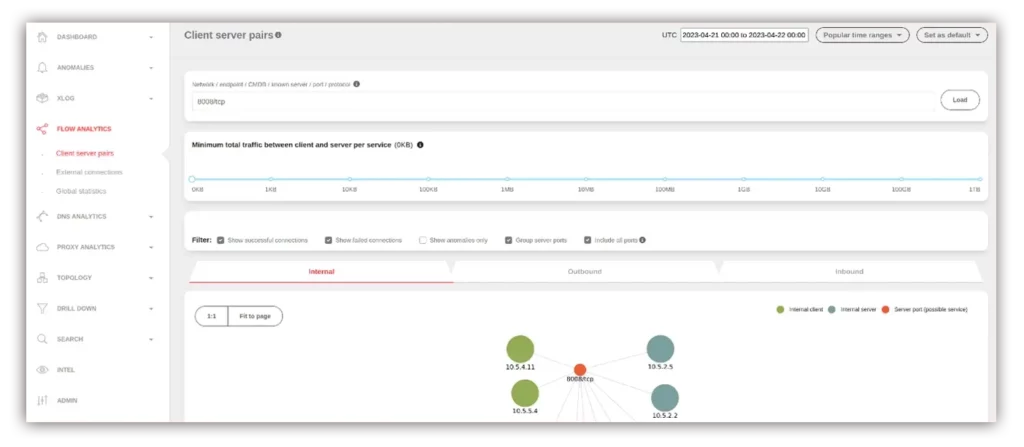
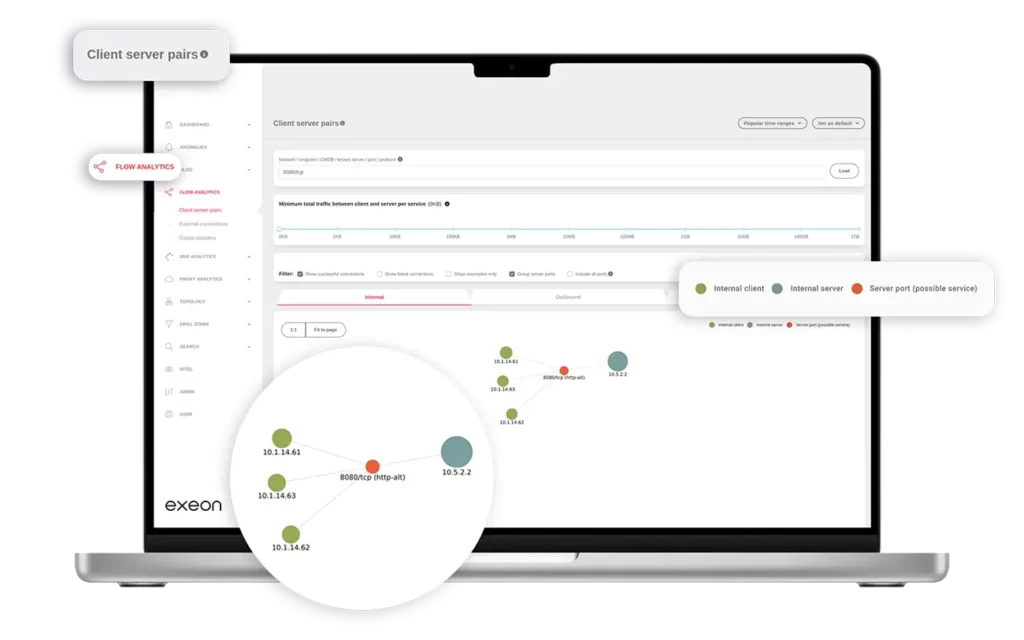
- Hol dir das Sichtweite zu den Flow-Protokollen in Active Services oder Flow Analytics, um diese zu überprüfen:
- Wenn Verbindungen zu/von dieser Maschine bestehen, kann dies durch Suche nach der IP-Adresse oder dem Port (z. B. 1234/tcp) überprüft werden.
- Das Verkehrsaufkommen für diesen Port können Sie der Tabelle unterhalb des Diagramms in Flow Analytics entnehmen.
- wie sich die Verbindungen/Ports im Laufe der Zeit verändert haben
Neue Erkennungsfunktionen speziell für Folgendes entwickeln:
- Verbindungen und Datenverkehrsaufkommen zum Port oder zum Netzwerk Gerät im Allgemeinen und
- Verbindungen und Datenverkehr aus diesem Netzwerk Gerät zum Rest des Netzwerks
- Durch das Erstellen von XLOG-Tags für diesen Port oder diese IP-Adresse für erfolgreiche Verbindungen oder das Datenverkehrsvolumen und entsprechende Analysatoren für diese Tags.
Generieren Sie neue Erkenntnisse und Aktionen für Ihr Reaktion auf Vorfälle Team:
- Automatische Erkennung von Ort und Art des Angriffs
- Das IR-Team kann den Schaden sofort eindämmen.
- Beseitigen Sie die Quelle des Vorfall
- Für jeden Fall, in dem die Reaktion auf Vorfälle Das Team bekommt ein neues Mitglied. 😊
Noch besser mit maschinelles Lernen
Network Detection and Response im Allgemeinen und Exeon.NDR mit seinen maschinelles Lernen im Besonderen können Schwachstellen und Angriffsvektoren in Ihrem Netzwerk auf folgende Weise erkennen und beheben:
Umfasst Datenerfassung und Verkehrsüberwachung:
Unsere NDR-Lösung erfasst und analysiert ständig Netzwerkdaten wie Protokolldaten und Paketdaten. Flow-Daten und andere relevante Informationen, die einen umfassenden Einblick in die Netzwerkaktivitäten ermöglichen und SOC -Teams ein sehr gutes Werkzeug zur Identifizierung und Behebung potenzieller Bedrohungen oder Sicherheitsvorfälle bieten.
Verhaltensanalyse:
Wir verwenden maschinelles Lernen Um das normale Netzwerkverhalten zu ermitteln, analysieren unsere Algorithmen historische Daten und lernen so, was für das Netzwerk „normal“ ist (seine Kommunikationsmuster, typisches Verhalten). Datenfluss und Verkehr, die verwendeten Anwendungen und Dienste seien beispielsweise usw.
Mithilfe von Algorithmen des maschinellen Lernens kann Exeon.NDR Abweichungen von der etablierten Basislinie erkennen (verdächtige Verbindungen, ungewöhnliche Datenübertragungen außerhalb von Mustern, laterale Bewegungen, Datenexfiltration), usw. und unerwartete Ereignisse oder ungewöhnliche Muster identifizieren und somit den NDR alarmieren.
Verhaltensprofilerstellung:
maschinelles Lernen Algorithmen können Verhaltensmuster für jeden Benutzer erstellen oder Gerät innerhalb des Netzwerks. Durch das Verständnis des typischen Benutzers und Gerät Das System kann Abweichungen von diesen Profilen erkennen, die auf kompromittierte Konten oder Geräte hinweisen könnten.
maschinelles Lernen ermöglicht es uns, Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren, wodurch die Zeit zwischen Erkennung und Reaktion verkürzt wird. Alarmierung SOC Teams, die wir unterstützen, ermöglichen eine schnelle Abwehr potenzieller Bedrohungen.
Schnell und effizient:
Da unser System dank kontinuierlicher Lernfähigkeit aus neuen Daten lernt maschinelles Lernen und verbessert im Laufe der Zeit seine Erkennungsgenauigkeit, falsch-positive Ergebnisse können reduziert werden, und die SOC Teams können sich besser auf reale Bedrohungen konzentrieren. Darüber hinaus dank maschinelles Lernen Wir können auch riesige Datenmengen überwachen, bei denen regelbasierte Systeme längst ineffizient geworden wären.
Interessiert an einer geführten Tour durch das in der Schweiz entwickelte Netzwerküberwachungstool mit einem unserer Cybersicherheitsexperten? Vereinbaren Sie noch heute Ihre kostenlose Beratung .



