PHP heute patchen und dann davon ausgehen, dass bereits jemand im System war. So lässt sich diese Woche für alle, die Sicherheitsverantwortung tragen, ehrlich zusammenfassen.
Am 21. Oktober 2026 veröffentlichte das PHP-Projekt Notfall-Updates für zwei kritische Schwachstellen, die Remote-Codeausführung ermöglichen, die inzwischen unter dem Namen PHP2Shell bekannt sind. In denselben zehn Tagen lieferten Chrome, Node.js und GitLab kritische Fixes aus, und gestohlene Zugangsdaten eines Backup-Anbieters öffneten einen Weg in Microsoft-365-Tenants. Zusammen zeigen diese Fälle, warum eine reine Patch-Strategie eine Lücke lässt, die nur Erkennung schliessen kann.
PHP2Shell: Was ist passiert?
Zwei Schwachstellen, CVE-2026-109618 und CVE-2026-109619, beide mit 9,2 bewertet (CVSS v4.0), erlauben es, nicht authentifizierten Angreifern, auf einem Webserver Code mit den Rechten des PHP-Workers auszuführen. Die eine beschädigt den Speicher bei der Behandlung von Out-of-Memory-Zuständen; die andere lässt bereits freigegebenen Request-Zustand in die nächste Anfrage auf demselben Worker durchsickern (Google Cloud).
Die Reichweite ist ungewöhnlich gross. Betroffen ist jede PHP-Installation, die Webanfragen bedient, darunter PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed (Help Net Security). Google gibt den verwundbaren Bereich mit PHP 5.4 bis 8.5.11 an. Die korrigierten Versionen sind 8.5.12, 8.4.27, 8.3.36 und 8.2.35, und die CISA hat zum sofortigen Patchen aufgerufen.
Beunruhigend für einen CISO ist vor allem der zeitliche Ablauf. Die CVE-Kennungen sickerten am 20. Oktober auf Hacker News durch, einen Tag vor der koordinierten Veröffentlichung (Infosecurity Magazine). Amazon Threat Intelligence meldete Ausnutzungsversuche ab dem 17. Oktober, also vier Tage vor der öffentlichen Bekanntgabe. Ein Team, das innerhalb weniger Stunden nach dem Release gepatcht hat, war also bereits seit Tagen exponiert.
PHP ist nicht nur Ihre Website. Es steckt auch in Appliances, Admin-Portalen, Ticketing-Tools und Herstellerprodukten; Cisco etwa hat bereits ein Advisory für die eigenen betroffenen Produkte veröffentlicht.
Der Rest der Welle
PHP stand im Mittelpunkt, doch in denselben zwei Wochen kamen vier weitere Probleme hinzu, und sie trafen sehr unterschiedliche Schichten des Stacks.
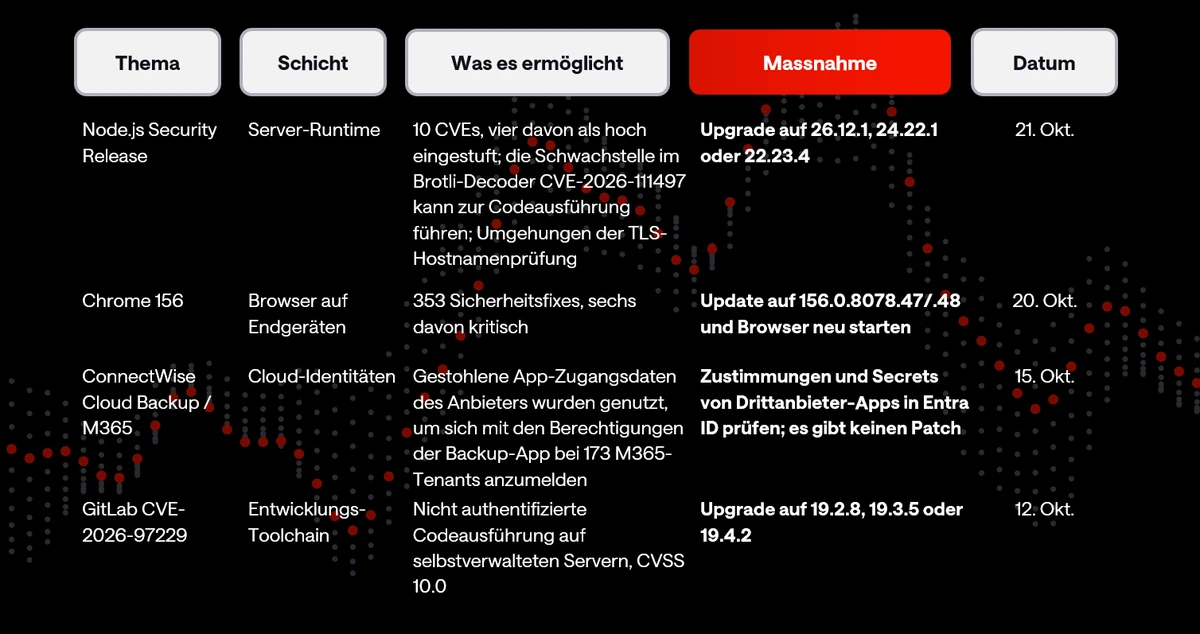
Der Fall ConnectWise verdient einen zweiten Blick. Der Angreifer authentifizierte sich als vertrauenswürdiger Service Principal, MFA kam also nie ins Spiel. In mindestens einem Tenant fügte er anderen Apps neue Secrets hinzu, um den Zugriff auch nach dem Zurücksetzen der ursprünglichen Zugangsdaten zu behalten (Rescana). Die Backup-App allein zu deaktivieren schliesst diese Tür nicht.
Die CISO-Perspektive: Patchen schliesst die Tür, Erkennung deckt das Zeitfenster ab
Alle oben genannten Punkte haben dieselbe unbequeme Eigenschaft: Die Exposition begann, bevor Ihr Team handeln konnte. PHP2Shell wurde vier Tage vor dem Fix getestet. Die ConnectWise-Zugangsdaten funktionierten bei Tenants, die nichts falsch gemacht hatten. Patchen bleibt Schritt eins, sagt Ihnen aber nur, dass die Tür jetzt geschlossen ist, nicht, ob letzte Woche jemand hindurchgegangen ist.
Diese Woche gibt es drei Fragen, die wichtiger sind als „Sind wir auf dem neuesten Stand?“:
- Wo betreiben wir das eigentlich? PHP und Node.js verstecken sich in Hersteller-Appliances, internen Tools und Containern, die keine Asset-Liste vollständig erfassent. Rechnen Sie damit, Instanzen zu finden, von denen Sie nicht wussten, dass Sie sie besitzen.
- Wie sähe eine Ausnutzung im Nachhinein aus? Ein kompromittierter Web-Worker oder Build-Server bleibt selten still. Er lädt Werkzeuge nach, öffnet Command-and-Control-Kanäle, scannt Nachbarsysteme und bewegt Daten.
- Würden wir es sehen, wenn es passiert wäre? Der Grossteil dieses Datenverkehrs ist verschlüsselt, und vieles davon bewegt sich Ost-West innerhalb des Netzwerks, wo Perimeter-Tools und rein logbasierte Ansätze wenig sehen.
Bei dieser dritten Frage sollte ein Gespräch mit dem Vorstand ansetzen. „Wir haben innerhalb von 24 Stunden gepatcht“ ist gut. „Wir haben innerhalb von 24 Stunden gepatcht und überprüft, dass sich während des Expositionsfensters kein Server auffällig verhalten hat“ ist die Antwort, die das Risiko tatsächlich senkt.
Wo Exeon.NDR ansetzt
Exeon.NDR achtet genau auf das Verhalten, das auf einen erfolgreichen Exploit folgt, egal, welche CVE ihn verursacht hat. Es analysiert Netzwerk-Metadaten wie NetFlow, IPFIX und Firewall-Logs statt Paketmitschnitten, funktioniert daher auch bei verschlüsseltem Datenverkehr und benötigt weder Sensoren noch Traffic-Mirroring.
Diese Woche zählen drei Fragen mehr als „Sind wir gepatcht?“:
- PHP- und Node.js-Server: Ein Webserver, der plötzlich ausgehende Verbindungen aufbaut, einen neuen externen Host kontaktiert oder mit internen Systemen kommuniziert, die er noch nie angesprochen hat. Das sind klassische Anzeichen für eine Reverse Shell, einen Tool-Download oder laterale Bewegung, und sie sehen gleich aus, unabhängig davon, welche Schwachstelle die Tür geöffnet hat.
- GitLab und Build-Infrastruktur: Ein CI/CD-Server ist ein wertvoller Pivot-Punkt. Ungewöhnliche Verbindungen von dort in die Produktion, zu Secret-Stores oder ins Internet heben sich von seiner normalen Baseline ab.
- Rückwirkende Suche: Da Metadaten leichtgewichtig sind, lassen sie sich lange genug aufbewahren, um zurückzublicken. Teams können das Zeitfenster vom 17. bis 21. Oktober auf PHP-Hosts prüfen, die sich vor dem Patch auffällig verhalten haben.
- Verschlüsselte Kanäle: Auch Angreifer nutzen TLS. Metadatenbasierte Erkennung findet Beaconing-Muster und ungewöhnliche Ziele, ohne etwas entschlüsseln zu müssen.
Wo Exeon.UEBA ansetzt: Identitäten
NDR sieht das Netzwerk, Exeon.UEBA sieht Identitäten. Der ConnectWise-Angreifer hat nie einen Bug ausgenutzt: Er meldete sich als vertrauenswürdige App mit gültigen Zugangsdaten an, was weder ein Patch noch eine MFA-Abfrage verhindert hätte.
Exeon.UEBA analysiert Logdaten von Benutzer- und Admin-Identitäten, Unternehmensanwendungen, APIs, Servicekonten und IAM-Plattformen, darunter Microsoft Entra ID, und markiert Konten, die sich untypisch verhalten. Für eine Woche wie diese bedeutet das zwei Signale:
- Servicekonten und App-Identitäten: Ein Backup- oder Integrationskonto, das plötzlich Daten liest, die es nie angefasst hat, neue Berechtigungen erhält oder neue Zugangsdaten anlegt – genau das Muster aus den ConnectWise-Tenants. Da Exeon.UEBA Entra-ID-Logs einliest, fällt ein Service Principal mit diesem Verhalten auf, während es geschieht, und nicht erst Wochen später bei einer manuellen Log-Prüfung.
- Nach einer Serverkompromittierung gestohlene Anmeldedaten: Angreifer, die sich Zugang zu einem PHP- oder GitLab-Server verschaffen, sammeln in der Regel vertrauliche Daten und verwenden diese erneut. UEBA kennzeichnet diese Konten, wenn sie sich von neuen Standorten aus anmelden oder auf Systeme zugreifen, die sie zuvor noch nie genutzt haben.
Zusammen decken NDR und UEBA beide Hälften dieser Woche ab: Server, die sich nach einem Exploit auffällig verhalten, und Identitäten, die sich nach einem Diebstahl von Zugangsdaten auffällig verhalten.
Wo Exeon.AgentGuard ansetzt: die nächste vertrauenswürdige Identität
Die Lehre aus ConnectWise reicht über Backup-Tools hinaus. KI-Agenten sind die neuesten nicht-menschlichen Identitäten mit weitreichendem, dauerhaftem Zugriff: Sie lesen Dateien, rufen APIs auf und handeln über verbundene Tools mit gültigen Berechtigungen. Ein gekaperter Agent oder einer, dem versteckte Anweisungen in einem Dokument untergeschoben werden, sieht genauso aus wie damals die Backup-App: legitimer Zugriff, der Illegitimes tut.
Exeon.AgentGuard überwacht diese Ebene. Es lernt, welche Tools, MCP-Server, Ressourcen und Ordner jeder Agent normalerweise nutzt, und meldet relevante Veränderungen, etwa wenn ein Agent plötzlich einen unbekannten MCP-Server aufruft. Anpassbare Sigma-Regeln erkennen Zugangsdaten und sensible Daten in ausgehenden Prompts und Dateien, und AgentGuard macht ungewöhnliche Übertragungsvolumina an externe Ziele sichtbar. Die Anbindung erfolgt über einen Web-Proxy (ICAP) oder ein KI-Gateway, und Daten werden vor der Analyse lokal pseudonymisiert.
Keine der CVEs dieser Woche betraf einen KI-Agenten. Doch Teams, die Agenten an GitLab, CI/CD-Pipelines oder Microsoft 365 anbinden, bauen schon heute die nächste Vertrauensbeziehung nach ConnectWise-Muster auf. Sie vom ersten Tag an zu überwachen ist günstiger, als sie nach einem Vorfall zu rekonstruieren.
Ihre Checkliste für die nächsten 72 Stunden
- Jede PHP-Runtime inventarisieren und patchen, auch in Hersteller-Appliances; den PHP2Shell-Status bei den Herstellern schriftlich anfragen.
- Node.js auf 26.12.1, 24.22.1 oder 22.23.4 und selbstverwaltetes GitLab auf 19.2.8, 19.3.5 oder 19.4.2 (oder neuer) aktualisieren.
- Chrome 156 ausrollen und bestätigen, dass die Browser tatsächlich neu gestartet wurden.
- In Entra ID jede Drittanbieter-App mit erteilten Berechtigungen prüfen, Ungenutztes entfernen und nach Client-Secrets suchen, die seit Mitte Oktober hinzugefügt wurden.
- Rückwärts bis zum 17. Oktober suchen: PHP-, Node.js- und GitLab-Hosts identifizieren, die neue ausgehende oder laterale Verbindungen aufgebaut haben.
- Servicekonten und App-Identitäten seit Mitte Oktober auf ungewöhnliche Anmeldungen, neue Berechtigungen oder neue Zugangsdaten prüfen.
- Informieren Sie die Führungskräfte kurz über zwei Punkte: den Zeitrahmen für die Behebung sowie darüber, ob im Beobachtungszeitraum Anomalien festgestellt wurden.
- Die eingesetzten KI-Agenten und MCP-Server auflisten, samt dem, worauf jeder zugreifen kann; sie wie jedes andere privilegierte Servicekonto behandeln.
Das Tempo der Offenlegungen lässt nicht nach, und KI-gestützte Forschung taucht bereits in den Danksagungen der Hersteller auf, wie die jüngsten Chrome-Releases zeigen. Organisationen, die schnelles Patchen mit kontinuierlicher Sichtbarkeit über Netzwerke, Identitäten und KI-Agenten hinweg kombinieren, werden das nächste PHP2Shell als operative Aufgabe behandeln, nicht als Krise. Wenn Sie sehen möchten, wie Ihr Netzwerk in diesem Zeitfenster aussah, sprechen Sie mit dem Exeon-Team.
Quellen:
- CISA-Warnung zu PHP2Shell
- Help Net Security zu PHP2Shell
- Das „Infosecurity Magazine“ über die vorzeitige Veröffentlichung trotz Embargo
- Zusammenfassung der Veröffentlichung von js im Oktober 2026
- Sicherheitskorrekturen in Chrome 156
- ConnectWise Cloud Backup: Zeitleiste
- GitLab CVE-2026-97229
- UEBA-Übersicht (NetDescribe)
- AgentGuard



