
Seht mal, wer eure Bibliothek betreten hat!
Wie die jüngsten discovery Die Entdeckung einer Hintertür im XZ Utils-Paket, das die liblzma-Bibliothek enthält, verdeutlicht die anhaltenden Herausforderungen im Umgang mit Lieferkette und wie man diese verhindern und erkennen kann.
Vorgeschichte der Hintertür
Im vergangenen März 2024 entdeckte ein Entwickler die Hintertür zufällig bei der Untersuchung mysteriöser Leistungsprobleme. SSH Verbindungen. Obwohl die großen Linux-Distributionen ihre Zustimmung für ihre stabilen Versionen gegeben hatten, wurde die Hintertür in verschiedenen Linux-Varianten, einigen instabilen Versionen und im Homebrew-Toolkit für macOS gefunden.
Die als CVE-2024-3094 bekannte Hintertür wurde durch komplexe Verschleierungstechniken in den Upstream-Tarballs von xz ab Version 5.6.0 eingeschleust. Die Sicherheitslücke wurde im Paket „XZ Utils“ entdeckt, das Werkzeuge zur Verarbeitung komprimierter Dateien im .xz-Format enthält. Die Hintertür CVE-2024-3094 ermöglicht unbefugten Zugriff auf Daten, die von darauf basierender Software verarbeitet werden.
Besonders besorgniserregend sind die Auswirkungen auf OpenSSH-Server, die in Linux-Distributionen weit verbreitet sind und routinemäßig für die Systemwartung aktiviert werden.
Durch Ausnutzung dieser Sicherheitslücke könnten Angreifer potenziell Zugriff erlangen auf SSH Server, die keine ordnungsgemäße Authentifizierung Dies stellt ein erhebliches Sicherheitsrisiko dar. Es ermöglicht einem Angreifer, Code einzuschleusen und Befehle aus der Ferne auszuführen.
Der mutmaßliche Urheber dieser Hintertür scheint ein Entwickler zu sein, der aktiv am XZ Utils-Paketprojekt beteiligt war. Durch eine bedauerlicherweise sehr raffinierte Vorgehensweise gelang es ihm, den Schadcode in die Testversionen oder die Rolling-Release-Versionen einiger Linux-Distributionen einzuschleusen.
Zum jetzigen Zeitpunkt sind sich die Forscher noch nicht hundertprozentig sicher, wie genau die Hintertür funktioniert (nur, dass sie sehr raffiniert gestaltet ist) und ob sie bereits von Angreifern ausgenutzt wurde, aber sie birgt ein potenziell hohes Risiko für Netzwerke und Systeme.
Der Bedrohung von Lieferkette Angriffe sind real
Der discovery Diese Hintertür verdeutlicht den ständigen Bedarf an verbesserten Sicherheitspraktiken. Unternehmen und Organisationen müssen ihre Systeme daher unbedingt regelmäßig auf mögliche Sicherheitslücken überprüfen und sicherstellen, dass alle relevanten Sicherheitsupdates installiert sind. Dieser Fall hat die Debatte um Embargos für die Offenlegung von Sicherheitslücken neu entfacht.
Während einige für Offenheit plädieren, verteidigen andere die üblichen Kommunikationssperren bei Zero-Day -Schwachstellen und potenziellen Exploits. Ungeachtet dessen sollten Unternehmen bestmögliche Maßnahmen zum Schutz ihrer Systeme ergreifen und diese jüngste Entwicklung als Weckruf verstehen, ihre Bemühungen um die Systemsicherheit zu verstärken.
Eine sehr wichtige Erkenntnis ist, dass dieser Angriff nur zufällig entdeckt wurde und Hintertüren bereits in der gesamten Software vorhanden sein könnten, die in Unternehmenssystemen weit verbreitet ist. Daher ist es neben der ständigen Notwendigkeit, immer update Unternehmen sollten in der Lage sein, Eindringlinge sofort zu erkennen, wenn sie ihre Maschinen nicht sofort überprüfen können. exploit Hintertüren, um sich (schon jetzt?!) innerhalb ihrer Netzwerke zu bewegen.
Der beste Weg, die Sicherheitsstrategie gegen Lieferkette Angriffe und Zero-Day Exploits nutzt eine KI-gestützte Network Detection & Response (NDR)-Lösung für vollständige Transparenz der Netzwerkkommunikation.
Entsperrungserkennung: Wie NDR Hintertüren aufspürt Zero-Day Exploits und Lieferkette Angriffe
Und das ist der Grund: Eine KI-basierte NDR-Lösung analysiert kontinuierlich das Netzwerk. Metadaten und wendet an Verhaltensanalyse zum Erkennen abnormaler Systeme Verhalten Die Erkennung ungewöhnlicher Verbindungen und/oder der Nutzung kompromittierter Systeme zur Bewegung innerhalb des Netzwerks ermöglicht es, ungewöhnliche Muster zu identifizieren, die auf eine Hintertür oder einen anderen Fehler hindeuten könnten. Zero-Day exploit Die
Im Gegensatz zu herkömmlichen Sicherheitslösungen, die die Installation von Agenten oder Sensoren auf jedem Gerät erfordern , agent - und sensorlose NDR-Lösungen wie Exeon.NDR können überwachen Betriebssystem Und workload Verhaltensweisen in allen Umgebungen. Dieser Ansatz ermöglicht es uns, bösartige Angriffsmuster in Echtzeit zu erkennen, selbst in verschlüsseltem Datenverkehr.
Im Kontext von Lieferkette Angriffe, das bedeutet, dass sie erkennen können, ob ein Angreifer versucht, exploit eine Schwachstelle in einem Drittanbieter Komponente des Netzwerks.
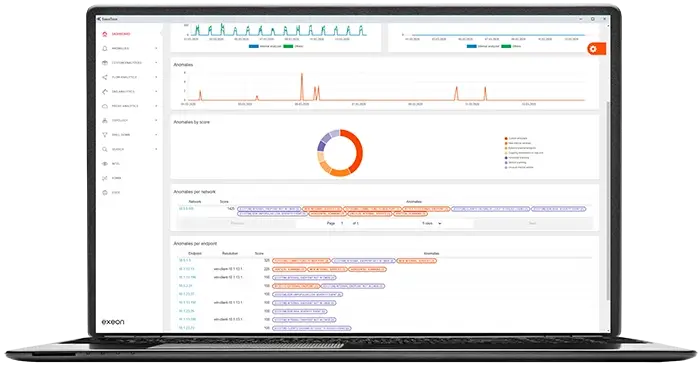
Exeon.NDR verwendet fortschrittliche KI-Algorithmen zur Analyse von Netzwerkdatenflüssen und identifiziert ungewöhnliche Muster, die auf böswillige Aktivitäten hindeuten.
Im Gegensatz zu herkömmlichen NDR-Lösungen arbeitet es zudem mit leichtgewichtigen Traffic- Metadaten , wodurch die Notwendigkeit einer kostspieligen Traffic-Spiegelung entfällt und ermöglicht Echtzeit Erkennung von Angriffsmustern. Da es umfassende Transparenz über das gesamte System hinweg bietet. IT / OT , wodurch die Identifizierung von Schwachstellen und schädlichen Mustern sowie eine umfassende Transparenz ermöglicht wird Drittanbieter Komponenten, es ermöglicht eine schnelle Erkennung von Lieferkette Angriffe.
Fazit
Die jüngsten discovery Die Existenz einer Hintertür im XZ Utils-Paket und der liblzma-Bibliothek unterstreicht die anhaltende Bedrohung von Lieferkette Angriffe erfordern eine kritische Neubewertung der Cybersicherheitsmaßnahmen. Eine KI-gestützte NDR-Lösung wie Exeon.NDR bietet umfassende Netzwerküberwachung und Verhaltensanalyse , wodurch ermöglicht wird Echtzeit Erkennung von Hintertüren, Zero-Day -Exploits und Lieferkette Angriffe.
Mit seiner Fähigkeit, Netzwerkdatenflüsse zu analysieren und ungewöhnliche Muster zu erkennen, bietet Exeon.NDR eine beispiellose Transparenz und einen beispiellosen Schutz vor neuen Bedrohungen und unterstreicht damit die Bedeutung robuster Sicherheitsstrategien zum Schutz vor potenziellen Sicherheitsverletzungen.
Aber wie genau funktioniert das für meine Organisation?
Fordern Sie eines unserer kostenlosen Exemplare an Demo Videos ansehen oder eine Live-Tour anfordern, um zu sehen, wie Exeon.NDR für Ihre Organisation und Ihre Systeme funktioniert (siehe unten).
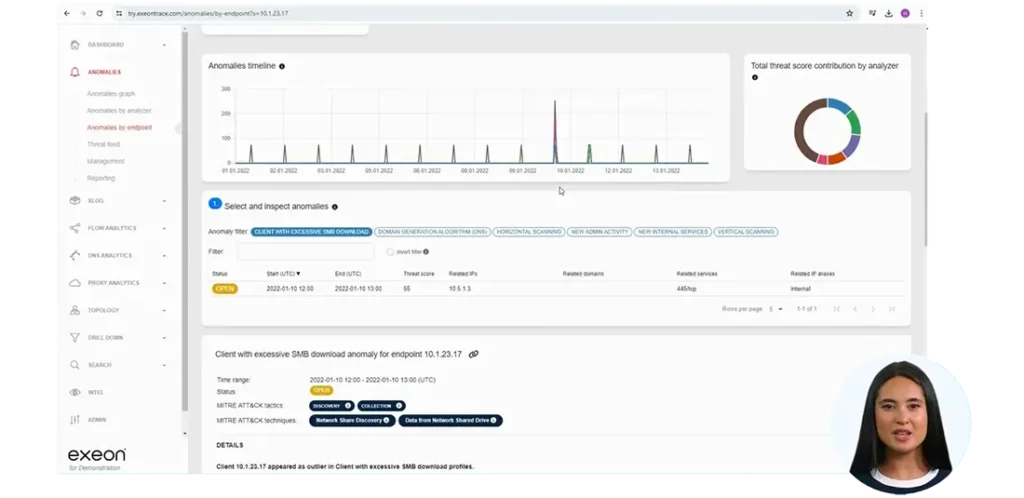
Wie kann Exeon Ihr Netzwerk schützen und erkennen Lieferkette Angriffe?
Sehen Sie sich unsere Aufzeichnung an. Demo eines Cyberangriffs, um genau zu sehen, wie Exeon.NDR funktioniert.



