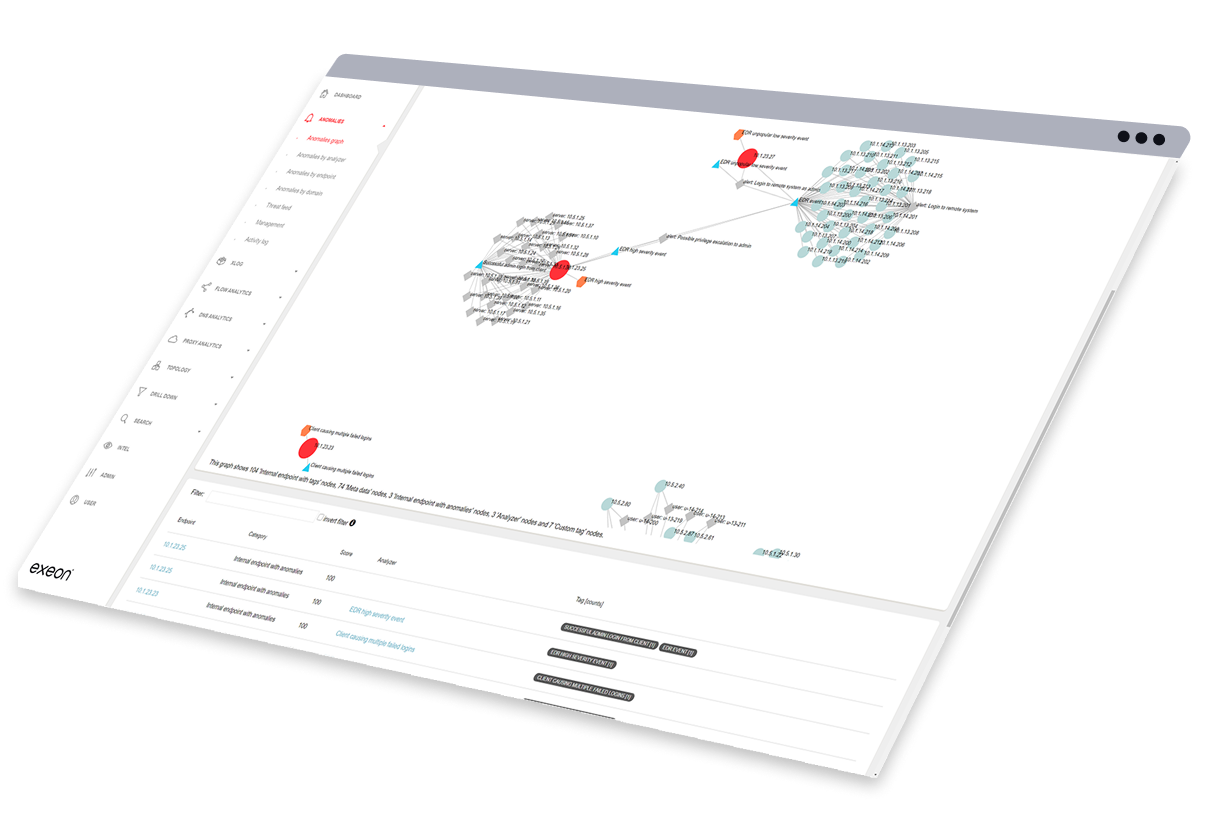
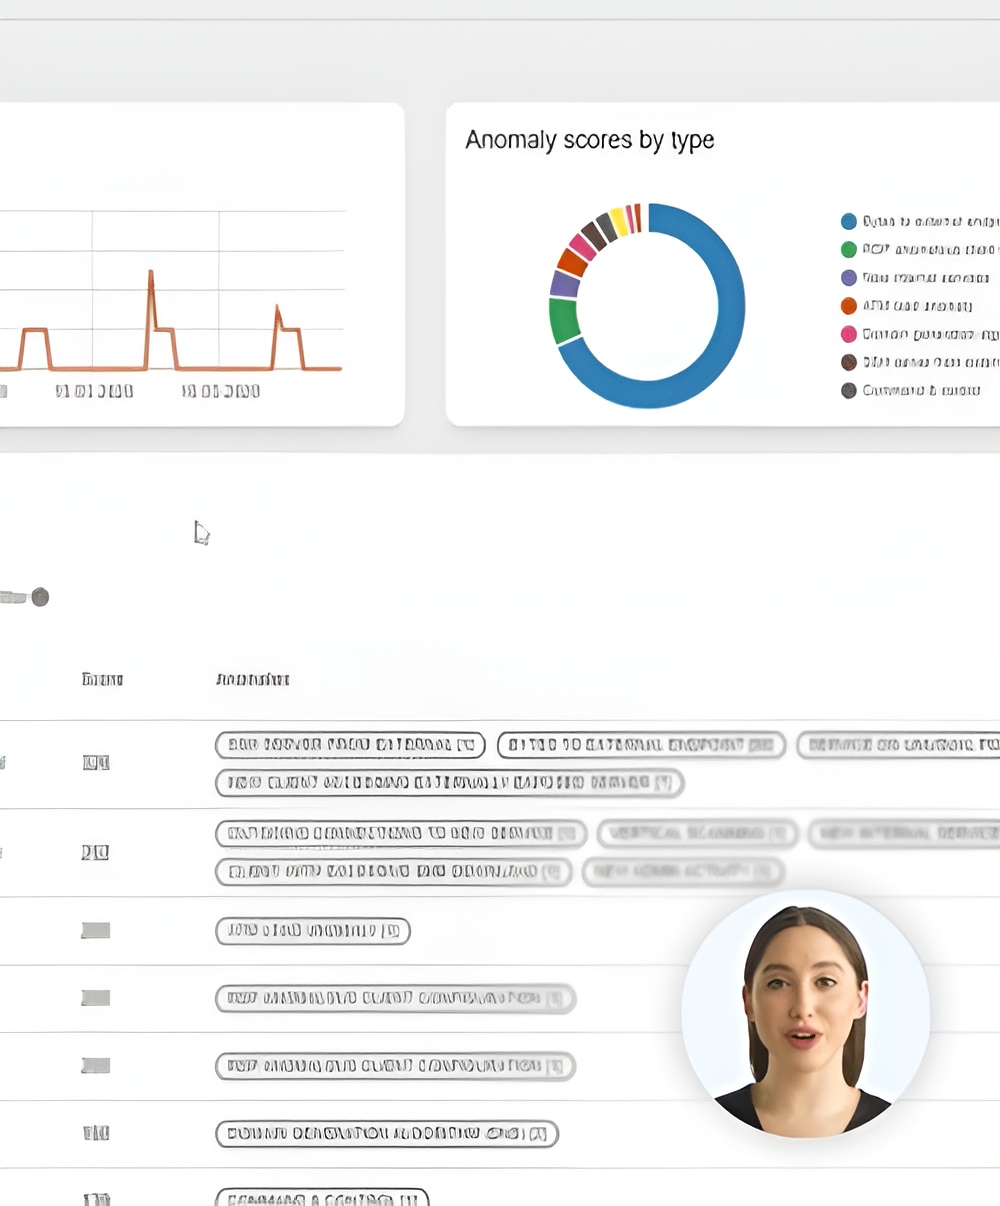
Nahtlose Sicherheit: 360°-Übersicht aus einer Hand GUI
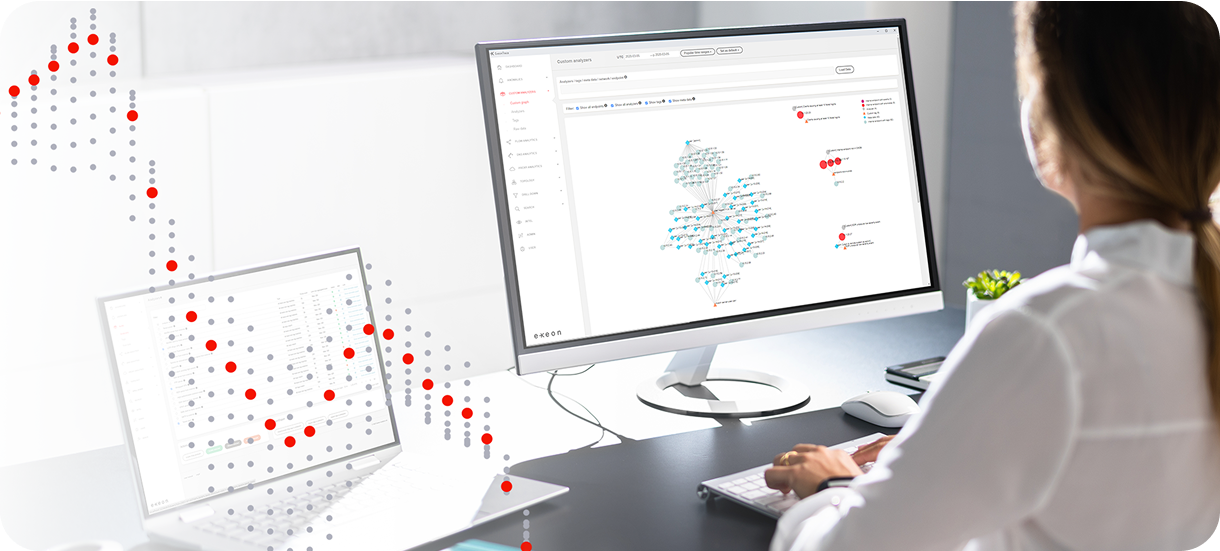
Exeon bündelt die Netzwerke cloud, Endpunkt , OT undTelemetrie zu einem einzigen, KI-gesteuerten dashboard – Ihr Team kann schneller reagieren, und unsere KI reduziert die Rauschen.
Isolierte Tools, blinde Flecken und Warnmeldung überlasten
die durchschnittliche Zeit, die für die Bereitstellung herkömmlicher Sicherheitslösungen benötigt wird. Exeon lässt sich dank des „ agentless “-Ansatzes innerhalb weniger Tage bereitstellen.
Viele Sicherheitsteams leiden unter einer „ Warnmeldung -Müdigkeit“, die auf übermäßige Fehlalarme durch isoliert betriebene Tools zurückzuführen ist.
Betriebskosteneinsparungen, die Unternehmen durch die Automatisierung ihrer Sicherheitsabläufe erzielen können.
Moderne Sicherheitsteams haben mit uneinheitlichen Tools, Lücken in der Transparenz und erheblichen Ineffizienzen bei der Erkennung von „ Bedrohung “ zu kämpfen.
Fragmentierte, komplexe Integration
Unverbundene Tools und proprietäre APIs erschweren es oft, die Ergebnisse der Erkennung in zentralen Systemen wie SIEM oder SOAR zu vereinheitlichen, was zu blinde Flecken führt und Arbeitsabläufe zwischen den Plattformen unterbricht.
Eingeschränkte Sicht auf „ Bedrohung “
Herkömmliche NDR-Lösungen haben Schwierigkeiten, dynamische cloud und hybride Umgebungen zu überwachen, wodurch Sicherheitslücken entstehen.
Ineffizient Alarmierung
Zu viele unwichtige Warnmeldungen führen zu einer Überlastung durch „ analyst “ und verlangsamen die Reaktionszeiten. Gleichzeitig machen fragmentierte Datenquellen und verstreute Protokolle die Berichterstellung und das „ compliance “ unnötig komplex.
Ein integriertes Schnittstelle, 360°-Ansicht
Kosteneffizienz
Risikobasiert Alarmierung
Plug-and-Play-Integration
100 % Hybrid- und Multi-cloud -Transparenz
Stärkung der Sicherheitsteams weltweit


Ihre vier Schritte zur einfachen Integration mit Exeon
Bewerten Sie Ihren Sicherheits-Stack
- Finden Sie heraus, wo sich Exeon-Produkte am besten in Ihre Umgebung einfügen: als „ on-prem “, als „ cloud “ oder als „Hybrid“ Einrichtung.
- Nutzen Sie unsere einsatzbereite virtuelle „ appliance “, um eine nahtlose Integration in Ihre bestehenden Tools zu gewährleisten.
Ohne Reibung einstecken
- Stellen Sie Exeon-Produkte ohne Agenten bereit – die Collectors beziehen vorhandene „ Flow-Daten “ und Protokolle über APIs und generieren so angereicherte, mit Risikobewertungen versehene Warnmeldungen für Ihre „ SIEM “ oder „ SOAR “.
- Erhalten Sie vollständige Netzwerktransparenz bei minimalem Aufwand: keine Auswirkungen auf den „ Endpunkt “, keine Ausfallzeiten.
Passen Sie Ihre „ dashboard “ an und GUI
- Passen Sie die Dashboards und Berichtsfunktionen von Exeon an die spezifischen Anforderungen Ihres Unternehmens an.
- Richten Sie risikobasierte „ Alarmierung “ ein, um sich auf die kritischsten Bedrohungen zu konzentrieren und die „ Warnmeldung “-Ermüdung zu verringern.
Lassen Sie AI die Magie wirken
- Unsere KI-Analysatoren überwachen den gesamten Datenverkehr, erkennen kritische Bedrohungen und senden Warnmeldungen, damit Sie Angreifern immer einen Schritt voraus sind.
Exeon-Produkte im Einsatz
Ihre Checkliste für „ DORA “
PostFinance Anwendungsfall
DORA, Leitfaden zu „ NIS2 “ und „ KRITIS “
DORA Anwendungsfall
APTs erkennen: Finanz-Edition
Überwachung von Geldautomaten
Was unsere Kunden sagen

CISO, SWISS International Airlines
"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."

Leiter „ IT -Sicherheit“, PostFinance AG

"PostFinance hat sich wegen der offenen und zukunftsfähigen Architektur für Exeon.NDR entschieden. Dank der Möglichkeit, auf Hardware Sensoren zu verzichten und der Kontrolle über die Datenflüsse musste PostFinance keine grossen Änderungen an der bestehenden Infrastruktur vornehmen. Die Zusammenarbeit mit den kompetenten, technisch hochstehenden Exeon Mitarbeitenden hat überzeugt."

CEO & Gründer, Planzer
"Als CEO und Inhaber einer eng getakteten Logistikfirma kann ich mir Systemausfälle wegen Cybervorfällen nicht leisten. Mit Exeon.NDR haben wir bei Planzer eine Schweizer Lösung gefunden, um unser Netzwerk zu überwachen und Cyberbedrohungen frühzeitig zu erkennen."

Leiter Infrastruktur und Anwendungen, 3 Banken IT
„Wir schätzen insbesondere die umfassende Netzwerktransparenz, die uns Exeon.NDR bietet.
Die Erkennung von „ Anomalie “ ist zudem äußerst präzise und ermöglicht es unseren Analysten, sich auf die wesentlichen Bedrohungen zu konzentrieren.“

Direktor der Cybersicherheitsforschung, KuppingerCole
„Die Schnittstellen für das Management und die „ analyst “ sind intuitiv und können Kunden wichtige Erkenntnisse liefern. Der Ansatz von Exeon im Bereich „ Datenaufbewahrung “ hilft Kunden dabei, Daten für regulatorische Zwecke („ compliance “) lokal zu speichern, und senkt die Kosten für die langfristige Aufbewahrung („ Speicher “), indem lediglich Ereignisdaten („ Metadaten “) aufbewahrt werden. Die Lösung unterstützt die relevantesten Standards für den Austausch von Informationen im Bereich „ Bedrohung “.“

Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler

„Exeon ist unser Cybersicherheits-Alarmsystem, d Alarmierung t uns auf jegliche Netzwerkabweichungen hin. Was uns außerdem wirklich überzeugt hat, ist die intuitive Benutzeroberfläche des Produkts Schnittstelle – es ist zu einem Werkzeug geworden, mit dem wir unsere Daten und unser Netzwerk zuverlässig überwachen und schützen können.“

ICT Projektleiter, WinGD
"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."

Senior Produkt Portfolio Manager Cyber Defense, Swisscom
„Exeon bietet gegenüber konkurrierenden NDR-Produkten zahlreiche funktionale Vorteile. Mit Exeon können wir innovative Technologien und fortschrittliche Analysemethoden nutzen, um unseren Kunden eine erstklassige Sicherheitslösung anzubieten. Gemeinsam setzen wir uns dafür ein, die Sicherheits Umgebung zu verbessern.“

Regional Practice Head, Wipro
„Exeon ist die ideale Lösung für den Übergang von einem System der ersten Generation ( legacy )SOC zu einem System der nächsten Generation ( SOC). Es verbessert die Erkennungsfähigkeiten, minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“

CEO, REAL Security
"Als führender Distributor sind wir immer auf der Suche nach zuverlässigen, innovativen und leistungsstarken Lösungen, um unser Portfolio zu stärken und die Zukunft der Cybersicherheit zu gestalten. Exeon hat immer wieder bewiesen, dass sie ein vertrauenswürdiger Partner sind, mit dem man leicht zusammenarbeiten kann. Ihre Lösung exeon.ndr hat bereits in verschiedenen Bereichen große Wirkung gezeigt."
Weitere Lösungen
Deployment
- Geringere Kosten und keine „ hardware “.
- Weniger Fehlalarme durch KI-gesteuerte Erkennung.
- Umfassende Transparenz über cloud und On-Prem.
Alarmierung und Reporting
Ein ausgefeilteres, risikobasiertes System zur „ Alarmierung “, mit dem Sie sich auf kritische Sicherheitsvorfälle konzentrieren können, beseitigt „ Rauschen “ und steigert die betriebliche Effizienz.
- Kontinuierliche Analyse des Netzwerkverkehrs.
- KI und „ ML “, die Fehlalarme minimieren und die „ Warnmeldung “-Ermüdung verringern.
- Zukunftssichere Analysetechnologie mit einer intuitiven Benutzeroberfläche ( GUI).
Echtzeit-Erkennung von Bedrohungen und Verhaltensanomalien
Die KI-gestützte Echtzeiterkennung von Exeon identifiziert fortschrittliche Bedrohungen sofort und reduziert Risiken nachhaltig.
- Flow- und protokollbasierte Erkennung unter Verwendung von überwachten, unüberwachten und statistischen Modellen ML .
- Automatische Ereignis-Kennzeichnung und Risikobewertung zur Unterstützung der Analysten.
- Modelle lassen sich durch Analysten-Feedback und Tuning gezielt verfeinern.
Skalierbarkeit
Modularer, flexibler Ansatz – Skalierung leicht gemacht: Die „ verteilt “-Architektur von Exeon passt sich dynamisch an das Datenverkehrsvolumen und das Wachstum der Infrastruktur an.
- Keine Ausfallzeiten, ununterbrochener Betrieb auch in Spitzenzeiten.
- Horizontale Skalierbarkeit – Fügen Sie bei Bedarf ganz einfach weitere Rechenknoten hinzu.
- Zero- hardware, vollständig softwarebasiert.
Branchenspezifisch, auf „ Bedrohung “ ausgerichtet
Anwendungsfall: Bank in Deutschland
DORA compliance, die Bekämpfung von Bedrohungen wie APTs und „ ransomware “, eine verbesserte Erkennung von „ Bedrohung “ sowie schnellere Reaktionszeiten.
Success Story: Logistik
Schnelllebiges, internationales Logistikunternehmen bekämpft Systemunterbrechungen durch Cybervorfälle mit Exeon.NDR.
Success Story: Bankwesen
Eine Fallstudie zur Cybersicherheit bei PostFinance, einem der führenden Finanzinstitute der Schweiz Detailhandel .
Use Case: Maschinenbau & NIS2
OT/IIoT-Integration und „ compliance “: Wie ein Maschinenbauunternehmen seine Cybersicherheit verbessert.
Success Story: Schweizer Spitäler
Erfahren Sie, wie unser Produkt zu einem unverzichtbaren „ Sicherheitsmonitoring “-Tool für den Schutz der Netzwerke IT und OT der Solothurner Spitäler wurde.
Häufig gestellte Fragen
Wie lässt sich Exeon in bestehende Sicherheitstools integrieren, und was macht es einzigartig?
Wie verbessert Exeon die Transparenz in Hybrid- und Multi-cloud -Umgebungen?
Was sind die kostensparenden Vorteile der Implementierung von Exeon?
Was sind die wichtigsten Vorteile für Sicherheitsteams, die die KI-gestützte „ Sicherheitsmonitoring “ von Exeon nutzen?
Gewinnen Sie Klarheit und optimieren Sie Ihre Sicherheit noch heute
Führen Sie Ihre Cybersicherheits-Tools in einem einzigen, KI-gestützten Produkt zusammen, um vollständige Transparenz und eine proaktive Erkennung von „ Bedrohung “ zu gewährleisten.