
Vor Jahren wurden weltweit Hunderttausende Microsoft Exchange-Server gehackt, wobei die DACH-Region besonders betroffen zu sein scheint. Tatsächlich wurden vier zero-day -Schwachstellen in On-Prem Microsoft Exchange-Servern entdeckt.
Dieser Artikel erklärt, wie Exeon.NDR durch automatisierte und manuelle Netzwerkanalyse bei der Erkennung von Eindringlingen helfen kann.
Ein Überblick über den Microsoft Exchange-Hack
Microsoft meldet seit einigen Tagen einen massiven Angriff auf seinen Exchange Server. Angreifer haben erfolgreich in Microsoft Exchange Server Versionen 2013 bis 2019 über vier Sicherheitslücken eingedrungen. Obwohl das Ausmaß des Angriffs noch unbekannt ist, wird er voraussichtlich Hunderttausende von Organisationen weltweit betreffen und zählt damit zu den bedeutendsten Angriffen bisher. Schlimmer noch, laut Kaspersky… IT Sicherheitsexperten zufolge zählen Deutschland und die Schweiz zu den am stärksten betroffenen Ländern.
Den Hackern gelang es, in die betroffenen Systeme einzudringen und sogenannte Web-Shells zu installieren. Mithilfe dieser können sie auch nach dem Einspielen der Sicherheitspatches auf die Exchange-Server und E-Mails zugreifen.
Gefährlicherweise können Angreifer die Web-Shell nutzen, um zusätzliche Schadsoftware einzusetzen. malware Tools im Unternehmensnetzwerk, wie beispielsweise PowerShell-Skripte, Mimikatz oder Cobalt Strike, können die Sicherheit der Opfer gefährden. Angreifer breiten sich im gesamten Netzwerk aus, kompromittieren, stehlen und verschlüsseln Daten, um Lösegeld zu erpressen ( ransomware Angriff ).
Das Ausmaß des Angriffs ist beispiellos. Seriöse Sicherheitsmedien berichten, dass selbst bei einer Installation der Sicherheitslücke am selben Tag der Bekanntgabe die Wahrscheinlichkeit hoch ist, dass die Web-Shell bereits auf Servern installiert wurde. Server, die noch nicht gepatcht haben, laufen Gefahr, von dem Angriff betroffen zu sein.
Angesichts dieser kritischen Situation hat die US-amerikanische Cybersecurity and Infrastructure Security Agency (CISA) eine Notfallanweisung herausgegeben: Alle zivilen und staatlich betriebenen Microsoft Exchange-Server sollten unverzüglich aktualisiert oder, falls erforderlich, von den Systemen getrennt werden.
Wie Exeon bei der Erkennung kompromittierter Server hilft
Obwohl der Angriff sehr ausgeklügelt ist, hilft Exeons KI-Sicherheitsprodukt bei der Erkennung des Eindringens. Die Erkennung basiert hauptsächlich auf zwei Funktionen von Exeon.NDR:
1. Automatisierte Netzwerkverkehrsanalyse
Exeon bietet mehrere Modelle zur Erkennung unregelmäßiger Datenflüsse und Muster, die auftreten, wenn Angreifer versuchen, sich in einem Netzwerk auszubreiten (Internal). Aufklärung , Lateral Movement und Datenexfiltration ). Wir empfehlen, die von Exeon.NDR ausgelösten Alarme für lokale Microsoft Exchange-Server mit höchster Priorität zu behandeln. Typische Anomalien sind:
- Vertikal Scan (fließen)
- Horizontal Scan (fließen)
- Neue interne Dienste und neue eingehende Verbindungen (Datenfluss)
- Ausgehende Verbindungen zu neuem Port/Server/Dienst (Flow)
- Bytes an externe Endpunkt (fließen)
- Befehls- und Kontrollsystem ( proxy )
- DNS Volumen ( proxy & DNS )
- Domänengenerierungsalgorithmus ( proxy & DNS )
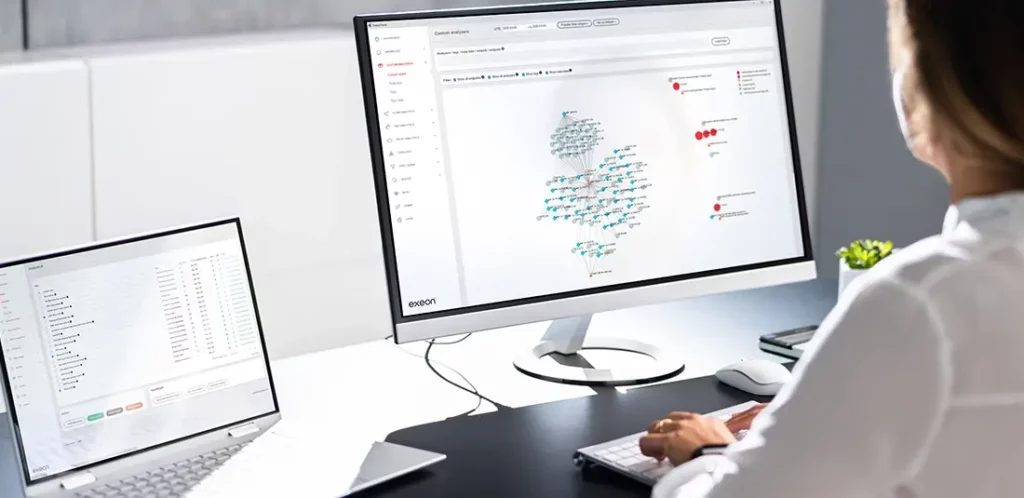
Je nach den auf den Exchange-Servern ausgeführten Anwendungen bleiben manche Kommunikationsmuster möglicherweise der automatischen Erkennung verborgen. Daher empfehlen wir dringend, zusätzlich zur automatischen Erkennung eine manuelle Analyse mit Exeon.NDR durchzuführen.
2. Untersuchung Kommunikationsmuster von Microsoft Exchange-Servern
Die Visualisierung des „Client-Server-Paare“-Ablaufes ist hierfür besonders leistungsstark. Untersuchung Dort, ein analyst Sie können die Exchange-Server filtern, indem Sie deren IP-Adressen in die Suchleiste oben auf der Seite eingeben. Wir empfehlen, die drei Visualisierungen der Verbindungsmatrix (interner Datenverkehr/ausgehender Datenverkehr/eingehender Datenverkehr) hinsichtlich der folgenden Aspekte zu überprüfen:
Client-Server-Paare – Intern:
- Gibt es irgendwelche Anzeichen für lateral movement Beispielsweise kommuniziert der Server neu mit anderen internen Geräten über SSH (Port 22/TCP) und RCP (Port 135/TCP). SMB (Port 445/TCP), WinRm (Port 5985/TCP und 5986/TCP).
- Gibt es erhöhte Kerberos-Sicherheitseinstellungen (Port 88) oder LDAP Aktivität?
Client-Server-Paare – Ausgehend:
- Stellt der Server als Client Verbindungen her, die sich nicht erklären lassen?
Client-Server-Paare – Eingehend:
- Bestehen Verbindungen mit großen Mengen ausgehender Daten?
- Gibt es Verbindungen zu Kunden aus unerwarteten geografischen Regionen?
- Gibt es Verbindungen über Fernsteuerungs-/Verwaltungstools? Zum Beispiel über das Remote Desktop Protocol ( RDP ) auf Port 3389.
Vertrauen durch umfassende Transparenz
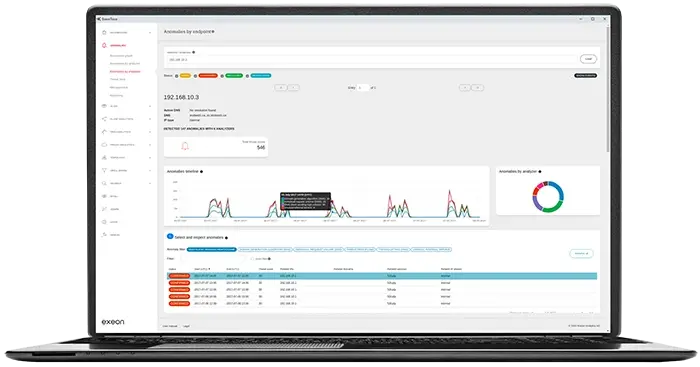
Zusammenfassend lässt sich sagen, dass das Produkt Network Detection & Response von Exeon Anomalien mit hoher Wahrscheinlichkeit automatisch erkennt, es sei denn, auf dem Exchange-Server gab es bereits vor dem Angriff Anwendungen, die ähnliche Datenflüsse erzeugten.
Die zusätzliche manuelle Analyse des Exchange-Servers mithilfe der Datenverkehrsvisualisierung von Exeon.NDR bietet Ihnen zusätzliche Sicherheit. Weitere Details finden Sie im Video. Demo Videos unten.



