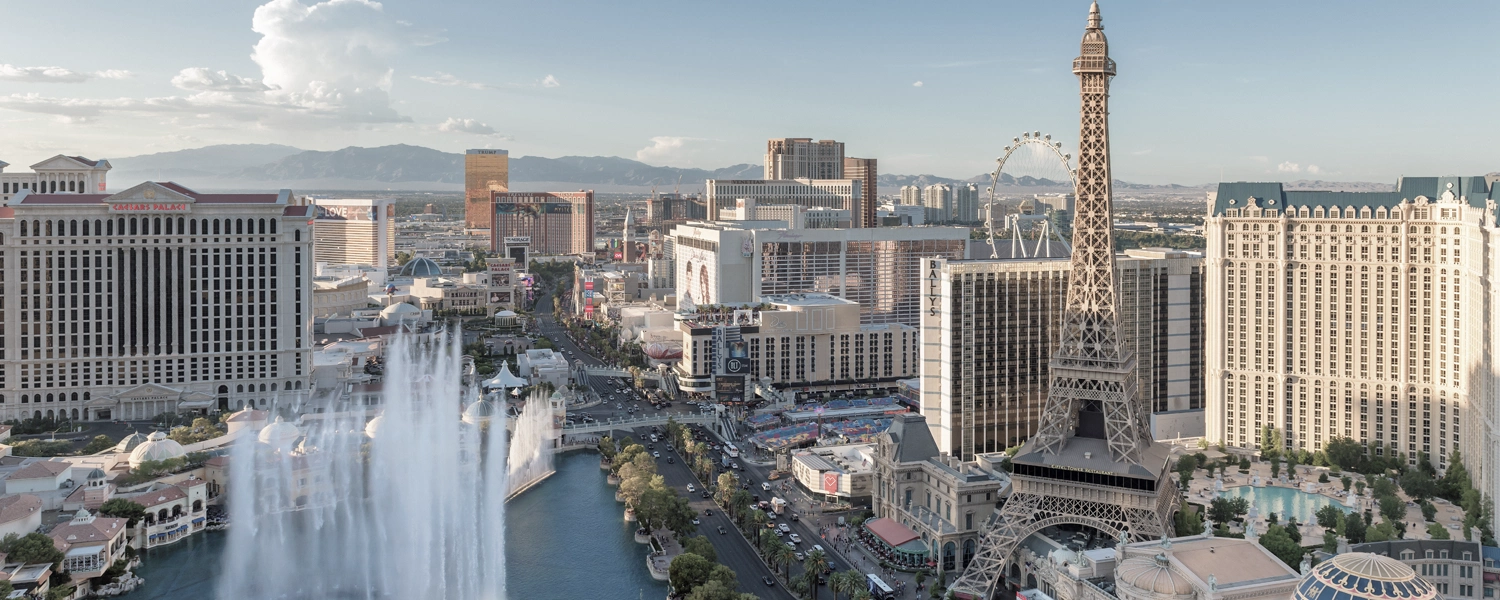
Die Black Hat 2025-Konferenz in Las Vegas bot erneut einen Überblick über die fortschrittlichsten Angriffstechniken und die entsprechenden Abwehrinnovationen. Von Zero-Click-Exploits in Verbrauchergeräten bis hin zu tiefgreifenden UEFI-Angriffen malware– die diesjährigen Vorträge unterstrichen eine bittere Wahrheit: Angreifer entwickeln sich rasant weiter. Doch während die Sicherheitsbudgets von Unternehmen weiter wachsen, sehen viele Organisationen keine entsprechend proportionale Verringerung des Risikos. Warum? Weil mehr Tools nicht unbedingt besseren Schutz bedeuten.
In diesem Beitrag erfahren Sie:
- Welche fünf Angriffe auf der Black Hat 2025 besonders auffielen
- Warum zu viele Security-Tools zum Kosten- und Risiko-Problem werden
- Wie Network Detection & Response (NDR) Transparenz schafft und Budgets entlastet
Keynote-Sprecher Mikko Hyppönen brachte es auf den Punkt „If it’s smart, it’s vulnerable.“ („Wenn es smart ist, ist es auch verwundbar.“)
Diese Botschaft hallte durch die Konferenzsäle: Alles, was über das Internet der Dinge ( compute ,Fähigkeit ) verbunden ist – von Wearables bis hin zu industriellen Steuerungen – weist ausnutzbare Schwachstellen auf. Die Frage ist weniger, ob Schwachstellen existieren, sondern vielmehr, wie schnell die Verantwortlichen für die Sicherheit diese erkennen, eindämmen und deren Ausnutzung verhindern können.
Fünf Anschläge, die besonders auffielen – und was sie uns sagen:
1. VMware-VM-Ausbruch
Die Forscher Yuhao Jiang und Ziming Zhang (ANT Group) demonstrierten, dass eine bislang nicht vollständig behobene Schwachstelle im virtuellen USB-Controller (xHCI) von VMware einen Ausbruch vom Gast- in das Hostsystem ermöglicht. Durch Ausnutzen einer „Use-After-Free“-Lücke im Ringbuffer und einen Kernel-Heap-Exploit gelang es ihnen, Root-SSH-Zugriff auf den ESXi-Host zu erhalten.
Warum das wichtig ist:
Selbst gut gepatchte Virtualisierungsplattformen auf Produktionsniveau können latente Schwachstellen aufweisen. Die Netzwerktransparenz zwischen den Segmenten „ VM “ – die in virtualisierten Umgebungen oft übersehen wird – ist unerlässlich, um ungewöhnlichen grenzüberschreitenden Datenverkehr zu erkennen.
2. AirPlay/CarPlay-Wurm
Forscher von Oligo Security haben schwerwiegende Sicherheitslücken im AirPlay/CarPlay-SDK von Apple entdeckt, darunter eine Zero-Click-RCE. Ein Angriff könnte sich über Multicast- DNS s (mDNS) lateral von einem „ Gerät “ zum nächsten ausbreiten.
Sie gelangten von einem Bose-Lautsprecher zu einem Panasonic-Infotainmentsystem im Auto – ganz ohne Benutzerinteraktion.
Warum das wichtig ist:
mDNS und andere Auto-discovery -Protokolle werden intern oft auf eine Whitelist gesetzt. Anomaler Datenverkehr in diesem Bereich löst möglicherweise niemals Endpunkt Sicherheitswarnungen aus, kann aber bei einer ordnungsgemäßen NDR-Prüfung auffallen.
3. KI-Container-Ausbruch
Forscher von Wiz haben nachgewiesen, dass Kubernetes-Container mit Nvidia-GPUs ausgenutzt werden können, um in bestimmten KI-Bereitstellungen von „ IaaS “ auf die Workloads und Daten anderer Mandanten zuzugreifen.
Sie warnten: Ohne dedizierte hardware bleiben sensible Workloads in gemeinsam genutzten GPU-Clustern ungeschützt.
Warum das wichtig ist:
Dies unterstreicht die Notwendigkeit, den Datenverkehr „ East-West-Traffic “ innerhalb von „ cloud “-Umgebungen zu überwachen – und nicht nur den eingehenden und ausgehenden Datenverkehr in Nord-Süd-Richtung. NDR-Lösungen, die sich in VPC-Mirroring oder die Paketerfassung über „ cloud “ integrieren lassen, können diese Bewegungen aufdecken.
4. Neue UEFI- Malware stechnik
Kazuki Matsuo (FRRI) präsentierte eine neue Persistenztechnik auf UEFI-Firmware-Ebene. Durch Reservieren versteckter Speicherbereiche kann Malware aktive Netzwerkverbindungen aufrechterhalten, die für das Betriebssystem und klassische Security-Tools unsichtbar bleiben.
Warum das wichtig ist:
Wenn der „ Betriebssystem “ es nicht erkennen kann, Endpunkt kann die Sicherheitsabteilung es nicht verhindern. Die netzwerkbasierte Anomalie Erkennung ist oft die einzige Möglichkeit, die Kommunikation solcher tief im System verankerten malware zu entdecken.
5. Axis-Kamera-Hack
Forscher Noam Moshe entdeckte, dass das einfache Anhängen von „_/“ an die URL des Management-Servers (CVE-2025-30026) eine Authentifizierung umgeht. Ergebnis: vollständige Kontrolle über Kameras und Management-Server – in Schulen, Krankenhäusern und Unternehmen weltweit.
Warum das wichtig ist:
IoT läuft häufig mit den Standardeinstellungen und stellt eine direkte Verbindung zu Unternehmensnetzwerken her. Segmentierung ist eine Schutzmaßnahme, doch der Einblick in IoT Netzwerk Verhalten ist ebenso entscheidend.
Die Kostenfalle Cybersicherheit
In vielen Unternehmen ist die reflexartige Antwort auf neue Bedrohungen: ein weiteres Tool einführen. Das führt oft zu:
- SIEM zur Protokollaggregation
- IDS zur signaturbasierten Einbruchserkennung
- EDR für die Sichtbarkeit von „ Endpunkt “
- Spezialisierte Scanner oder Agenten für Nischenfälle
Im Laufe der Zeit kann dies zu einem „ security stack “ führen, das wie folgt aussieht:
- Überschneidenden Funktionen → doppelte Lizenz- und Betriebskosten
- Komplexen Integrationen → hoher Aufwand für IT und SecOps
- Alarmflut → Analysten verlieren Zeit statt Bedrohungen zu priorisieren
- Fragmentierter Sicht → kritische Lücken bleiben unentdeckt
Das Paradoxon: Die Budgets steigen, doch die Risikominderung insgesamt ist bestenfalls geringfügig.
Was oft fehlt, sind Kontext und Konsolidierung, nicht nur die Abdeckung.
Warum Netzwerktransparenz der Game-Changer ist
Network Detection & Response (NDR) ersetzt zwar nicht jedes Tool – aber es verändert die Art und Weise, wie diese zusammenarbeiten. Durch die Bereitstellung einer zentralen Übersicht über die Umgebungen von IT, OT, IoT und cloud ermöglicht NDR Folgendes:
- Agentless Eingriff – keine invasiven Veränderungen der Endpunkt
- Kontextbezogene Korrelation – Netzwerkmuster in Verbindung mit „ asset “-Typen und bekannten Referenzwerten
- Kostenoptimierung – Identifizierung und Auslaufnahme redundanter Überwachungssysteme
- Schnelle Einbindung von „ ROI “ – Nutzung der vorhandenen Netzwerkinfrastruktur zur Gewährleistung der Transparenz
- Weniger Fehlalarme – Konzentration auf wirklich verdächtige Verhaltensweisen, nicht auf jede Anomalie
Wenn Angreifer – wie beispielsweise auf der Black Hat – sich lateral im Netzwerk bewegen, hinterlassen sie Spuren. Werden diese Spuren frühzeitig erkannt, kann verhindert werden, dass aus einem Eindringen ein Sicherheitsvorfall wird.
Praxisleitfaden für CISOs und Security-Verantwortliche
Aus den Erkenntnissen der Konferenz lassen sich klare Handlungsfelder ableiten:
- Jagen Sie nicht jedem neuen Tool hinterher – Prüfen Sie, ob ein neues Fähigkeit einen einzigartigen Mehrwert bietet oder nur das dupliziert, was Sie bereits haben.
- Ermitteln Sie Ihre Sichtbarkeitslücken – Finden Sie heraus, an welchen Stellen in Ihrer Umgebung nur eine minimale oder gar keine Überwachung stattfindet.
- Erst integrieren, dann erweitern – Stellen Sie sicher, dass Ihre derzeitigen Tools gemeinsam den größtmöglichen Nutzen bieten, bevor Sie weitere hinzufügen.
- Priorisieren Sie die Erkennung an Engpässen – strategische Netzwerksegmente wie Inter-VM -Verbindungen, IoT -Gateways und East-West-Traffic -Pfade.
- Fordern Sie messbare „ ROI “ – sei es in Form von reduzierten mean time to detect (MTTD), mean time to respond (MTTR) oder geringeren Betriebskosten.
Black Hat für 2025
- Angreifer entwickeln sich rasant weiter – defensive Agilität und adaptive Überwachung sind unerlässlich.
- Das Netzwerk ist der gemeinsame Nenner – Unabhängig vom Angriffsvektor lateral movement benötigt das Netzwerk.
- Komplexität ist kostspielig – Eine Vielzahl von Tools ohne Konsolidierung belastet Ressourcen und Budgets.
- Transparenz ist ein entscheidender Vorteil – Die Fähigkeit, über verschiedene Umgebungen hinweg zu erkennen, Zusammenhänge herzustellen und zu handeln, ist wertvoller als isolierte Einzellösungen.
Fazit:
Die Black Hat 2025 hat gezeigt, dass Angriffe immer raffinierter werden und die Abwehrmaßnahmen stärker integriert werden müssen. Mehr Tools bedeuten selten mehr Sicherheit – mehr Transparenz hingegen oft schon.