
In den letzten Jahren sind Eindringversuche sehr häufig geworden, sodass Organisationen praktisch jede Woche von groß angelegten Cyberangriffen betroffen sind. Bedrohung Angreifer versuchen ständig, in Unternehmensnetzwerke einzudringen. Kompromittierung Geschäft assets Um einen Sicherheitsverstoß zu verhindern, setzen viele Unternehmen Intrusion Prevention Systems (IPS) ein.
Um Bedrohungen zu erkennen und abzuwehren, setzen diese Lösungen auf signaturbasierte Erkennung, die eine automatische Eindringlingserkennung ermöglicht. Dieser Ansatz kann jedoch verschiedene Probleme verursachen. blinde Flecken und Schwächen im Netzwerkschutz. Network Detection and Response (NDR) können diese Nachteile überwinden und so einen zuverlässigeren und umfassenderen Schutz vor Eindringlingen gewährleisten.
Intrusion Prevention Systems: Workflow und Einschränkungen
Ein Intrusion Prevention System (IPS) kann Bedrohungen erkennen und aktiv blockieren. Dazu nutzt es eine Datenbank mit Signaturen bekannter Cyberbedrohungen. Diese vorprogrammierten Signaturen helfen Sicherheitsadministratoren, Angriffe im Netzwerk zu identifizieren und zu verhindern. Somit kann ein IPS ein integraler Bestandteil der Cyberabwehrstrategie eines Unternehmens sein.
Dieser Ansatz hat jedoch auch einige Einschränkungen. Zum einen kann ein Intrusion Prevention System (IPS) nur Angriffe erkennen und verhindern, für die bereits Signaturen existieren. Dies ist problematisch, da das System nicht erkennen kann, ob ein Angriff stattgefunden hat. zero-day Schwachstellen sind oft die Ursache für die verheerendsten Cyberangriffe. Ein bekanntes Beispiel ist der Vorfall von 2021. zero-day Bei einem Angriff nutzten Angreifer eine Sicherheitslücke in SolarWinds Serv-U-Produkten aus, um Code aus der Ferne auszuführen, und blieben mehrere Monate unentdeckt. In solchen Fällen ist ein Intrusion Prevention System (IPS) wirkungslos und somit eine unzuverlässige Sicherheitsmaßnahme.
IPS ist auch für die Analyse verschlüsselten Netzwerkverkehrs unzureichend. Laut der Europäischen Agentur für Cybersicherheit (ECIA) machen verschlüsselte Daten bereits 70–90 % aller geladenen HTTPS-Seiten im Internet aus, Tendenz steigend. Die zunehmende Verbreitung von Verschlüsselung schützt die Vertraulichkeit und Integrität sensibler Geschäftsdaten.
Andererseits lässt sich der signaturbasierte Erkennungsansatz von IPS und anderen Lösungen jedoch nicht auf verschlüsselte Nutzdaten anwenden, um Eindringversuche zu erkennen und zu verhindern. Um diese Einschränkung zu überwinden, … firewall Man müsste den gesamten Datenverkehr entschlüsseln, was eine Vielzahl weiterer Sicherheitsprobleme verursachen kann.
Darüber hinaus generieren IPS-Lösungen typischerweise individuelle Warnmeldungen für jedes einzelne Ereignis. Bedrohung Sie kombinieren diese Warnmeldungen nicht, um ein umfassenderes Bild zu vermitteln. Bedrohung Umgebung was es für Sicherheitsteams umständlich macht, ein reales Bedrohung vor Fehlalarmen.
Darüber hinaus kann IPS nicht eindeutig erfassen, ob ein Warnmeldung deutet auf einen tatsächlichen Angriffsvektor hin und stellt eine reale Bedrohung dar. Bedrohung Diese Einschränkung kann die Reaktionszeit der Organisation erheblich beeinträchtigen und Angreifern einen Vorsprung beim Eindringen in das Unternehmen verschaffen.
Wie NDR die Einschränkungen von IPS für eine zuverlässigere Einbruchserkennung beseitigt.
Im Gegensatz zu IPS-Systemen basieren NDR-Systeme nicht auf signaturbasierter Angriffserkennung und -abwehr. Stattdessen nutzen sie fortschrittliche Analyseprotokolle und maschinelles Lernen Algorithmen zur Untersuchung der Netzwerkkommunikation in der Nähe Echtzeit Durch die kontinuierliche Analyse des Rohdatenverkehrs erstellen sie eine Basislinie des „normalen“ Netzwerks. Verhalten Wenn sie verdächtigen Datenverkehr feststellen, geben sie Warnmeldungen aus, dass möglicherweise eine Gefahr besteht. Bedrohung innerhalb der Netzwerkumgebung.
Da ein NDR-Tool nicht auf vorprogrammierten Signaturen zur Bedrohungserkennung basiert, kann es anomalen Netzwerkverkehr und unbekannte Bedrohungen aufdecken, die herkömmliche Tools wie IPS und IDS oft übersehen. Darüber hinaus können NDR-Lösungen unbekannte zero-day -Angriffe erkennen, für die noch keine Signaturen existieren.
Exeon.NDR ist beispielsweise ein KI-Sicherheitsprodukt , das über folgende Merkmale verfügt: ML Modell, das den Domänengenerierungsalgorithmus erkennen kann ( DGA Diese Schadsoftware wurde sowohl beim SolarWinds-Sunburst-Angriff von 2020 als auch bei neuartigen malware eingesetzt, für die noch keine Signaturen verfügbar sind. Herkömmliche Intrusion-Prevention-Systeme (IPS) können diese fortschrittlichen Erkennungsfunktionen nicht bereitstellen.
Darüber hinaus kombinieren und differenzieren NDR-Lösungen Erkennungsalarme zeitlich und räumlich und reduzieren so die Anzahl falsch positiver Ergebnisse. Dies ermöglicht es Sicherheitspersonal, schädliches Verhalten zu erkennen und unmittelbare Bedrohungen zu identifizieren, die von IPS-Systemen unentdeckt bleiben würden. Beispielsweise könnte das plötzliche Übertragen großer Datenmengen durch versuchte administrative Aktivitäten ein Hinweis auf eine Bedrohung sein. Bedrohung Das sollte untersucht werden. NDR unterstützt solche Untersuchungen, da es nicht nur einzelne Warnmeldungen generiert, sondern ein umfassenderes Bild der Situation erstellt. Bedrohung Umgebung Die
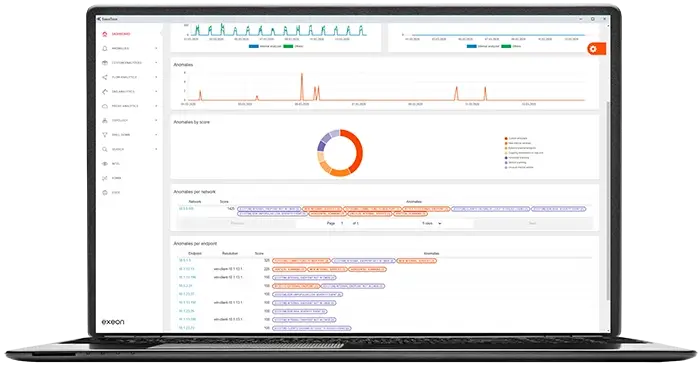
Darüber hinaus basieren NDR-Lösungen auf Metadaten Analysen wie die Lösung von Exeon sind in der Lage, die gesamte Netzwerkkommunikation zu untersuchen, selbst wenn diese verschlüsselt ist.
Traditionelle NDR-Anbieter , die auf Deep Packet Inspection sowie IPS/ angewiesen sind IDS Sie können verschlüsselte Nutzdaten nicht analysieren und sind daher für einen großen Teil des Netzwerkverkehrs blind. Bedrohung Schauspieler nutzen Verschlüsselung Dies stellt in ihren Angriffsprotokollen einen großen Nachteil für ihre Netzwerkschutzfähigkeiten dar.
Schließlich speichern NDR-Lösungen ein Archiv vergangener Aktivitäten, um die Netzwerkfähigkeit zu gewährleisten. Forensik Und Vorfall Untersuchungen. Wenn eine Organisation also überprüfen möchte, ob ein Client von einer Sicherheitslücke betroffen ist, können die Sicherheitsteams einfach scan Die Aktivitäten des Clients werden von dessen Servernetzwerken initiiert. Folglich können Untersuchungen durchgeführt werden, um das erneute Auftreten eines Sicherheitsvorfalls zu verhindern. Vorfall Die
Fazit
Während IPS bekannte Angriffe erkennen und Unternehmen ermöglichen, einige Netzwerkschwachstellen automatisch zu beheben, helfen NDR-Lösungen bei der Erkennung und Abwehr komplexerer und noch unbekannter Angriffe. Versagt das IPS oder gelingt es einem Angreifer, in das Netzwerk einzudringen, ermöglicht eine NDR-Lösung eine schnellere Erkennung und effizientere Reaktion. Bedrohung Jagd.
Die NDR-Lösung Exeon.NDR bietet verbesserte Transparenz im gesamten Unternehmensnetzwerk und kann sogar noch unbekannte Cyberbedrohungen erkennen. Daher ist sie ein wichtiges Werkzeug für Sicherheitsteams, um verschiedene Angriffsmuster zu erkennen, selbst wenn der Datenverkehr verschlüsselt ist. Darüber hinaus bietet das Produkt Bedrohung Der Bewertungsmechanismus kann IPS/ problemlos integrieren. IDS Erkennungsereignisse, um Organisationen einen umfassenden und kontinuierlichen Schutz vor Angreifern zu bieten.
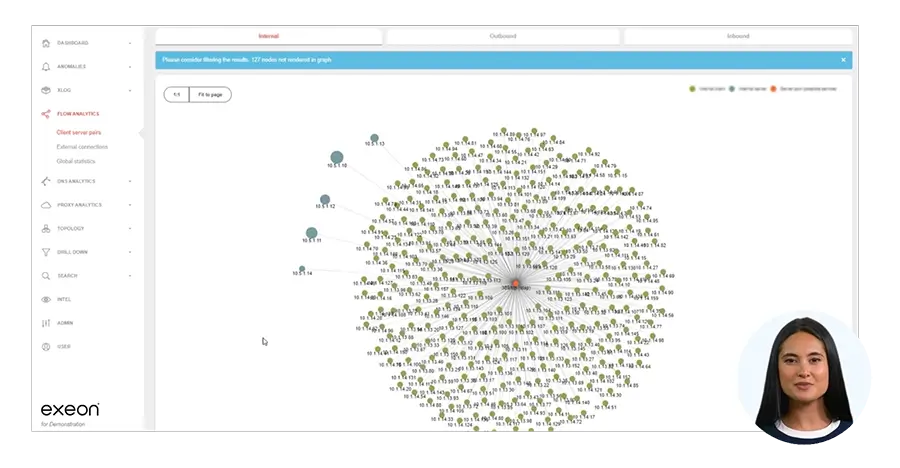
Watch our short demo videos to see how Exeon can make your organization more cyber resilient.



