Wie funktioniert das? SIEM Arbeiten?
SIEM Es vereint zwei wesentliche Funktionen: Sicherheitsinformationsmanagement (SIM) und Sicherheitsereignismanagement (SEM) und gilt als ausgereifte Cybersicherheitslösung. SIEM Das System sammelt und analysiert Protokoll- und Ereignisdaten aus verschiedenen Quellen, um Bedrohungen zu erkennen und darauf zu reagieren.
Komponenten und Funktionen
Datenerfassung
Sicherheitsinformations- und Ereignismanagement ( SIEM ) Systeme sammeln Daten aus einer Vielzahl von Quellen, darunter die meisten Netzwerkgeräte (wie Firewalls oder Router), Server, Anwendungen, Sicherheitsgeräte (wie Antivirensoftware und Intrusion-Detection-/Prevention-Systeme) und sogar cloud -basierte Dienste.
Diese Daten bestehen aus Protokollen, Ereignisaufzeichnungen und anderen sicherheitsrelevanten Informationen. SIEM integriert sich mit anderen Sicherheitslösungen, um die Gesamtsicherheit zu verbessern security operations einer Organisation.
Datenintegration
SIEM integriert sich mit einer Vielzahl von Drittanbieter Anwendungen und Datenquellen, was es vielseitig einsetzbar macht. Zum Beispiel kann es mit Intrusion-Detection-Systemen zusammenarbeiten ( IDS /IPS), Antivirensoftware und Schwachstellenscanner.
Datenanalyse und Korrelation
SIEM Systeme zeichnen sich durch ihre Fähigkeit aus, Sicherheitsdaten aus einer Vielzahl von Quellen zu analysieren und zu korrelieren, um potenzielle Sicherheitsrisikofaktoren zu identifizieren. Dieser Prozess beginnt mit der Zusammenführung von Protokolldaten aus verschiedenen Systemen wie Firewalls, Servern und Anwendungen.
Die erfassten Daten werden in ein standardisiertes Format normalisiert, was die Analyse erleichtert. SIEM Systeme nutzen maschinelles Lernen und künstliche Intelligenz zur Verbesserung Bedrohungserkennung Genauigkeit und Minimierung von Fehlalarmen.
Durch die Anwendung ausgefeilter Regeln und Algorithmen, SIEM Systeme können Muster und Anomalien erkennen, die auf Sicherheitsbedrohungen hinweisen könnten, und bieten so eine robuste Schutzebene gegen Cyberangriffe.
Normalisierung und Korrelation
Nach der Datenerfassung SIEM Die Systeme normalisieren und korrelieren die Daten. Das Sicherheitsteam nutzt diese normalisierten Daten, um Sicherheitsbedrohungen zu erkennen und darauf zu reagieren.
Die Normalisierung umfasst die Umwandlung von Daten aus verschiedenen Formaten und Quellen in ein standardisiertes Format für die Analyse. Die Korrelation beinhaltet die Untersuchung der Daten auf Muster, Zusammenhänge und Anomalien, die auf Sicherheitslücken hinweisen könnten. Bedrohung Die
- Suche und Analyse : Benutzer können Suchvorgänge, Abfragen und Datenanalysen durchführen, um Muster, Trends und Anomalien in den gesammelten Daten aufzudecken.
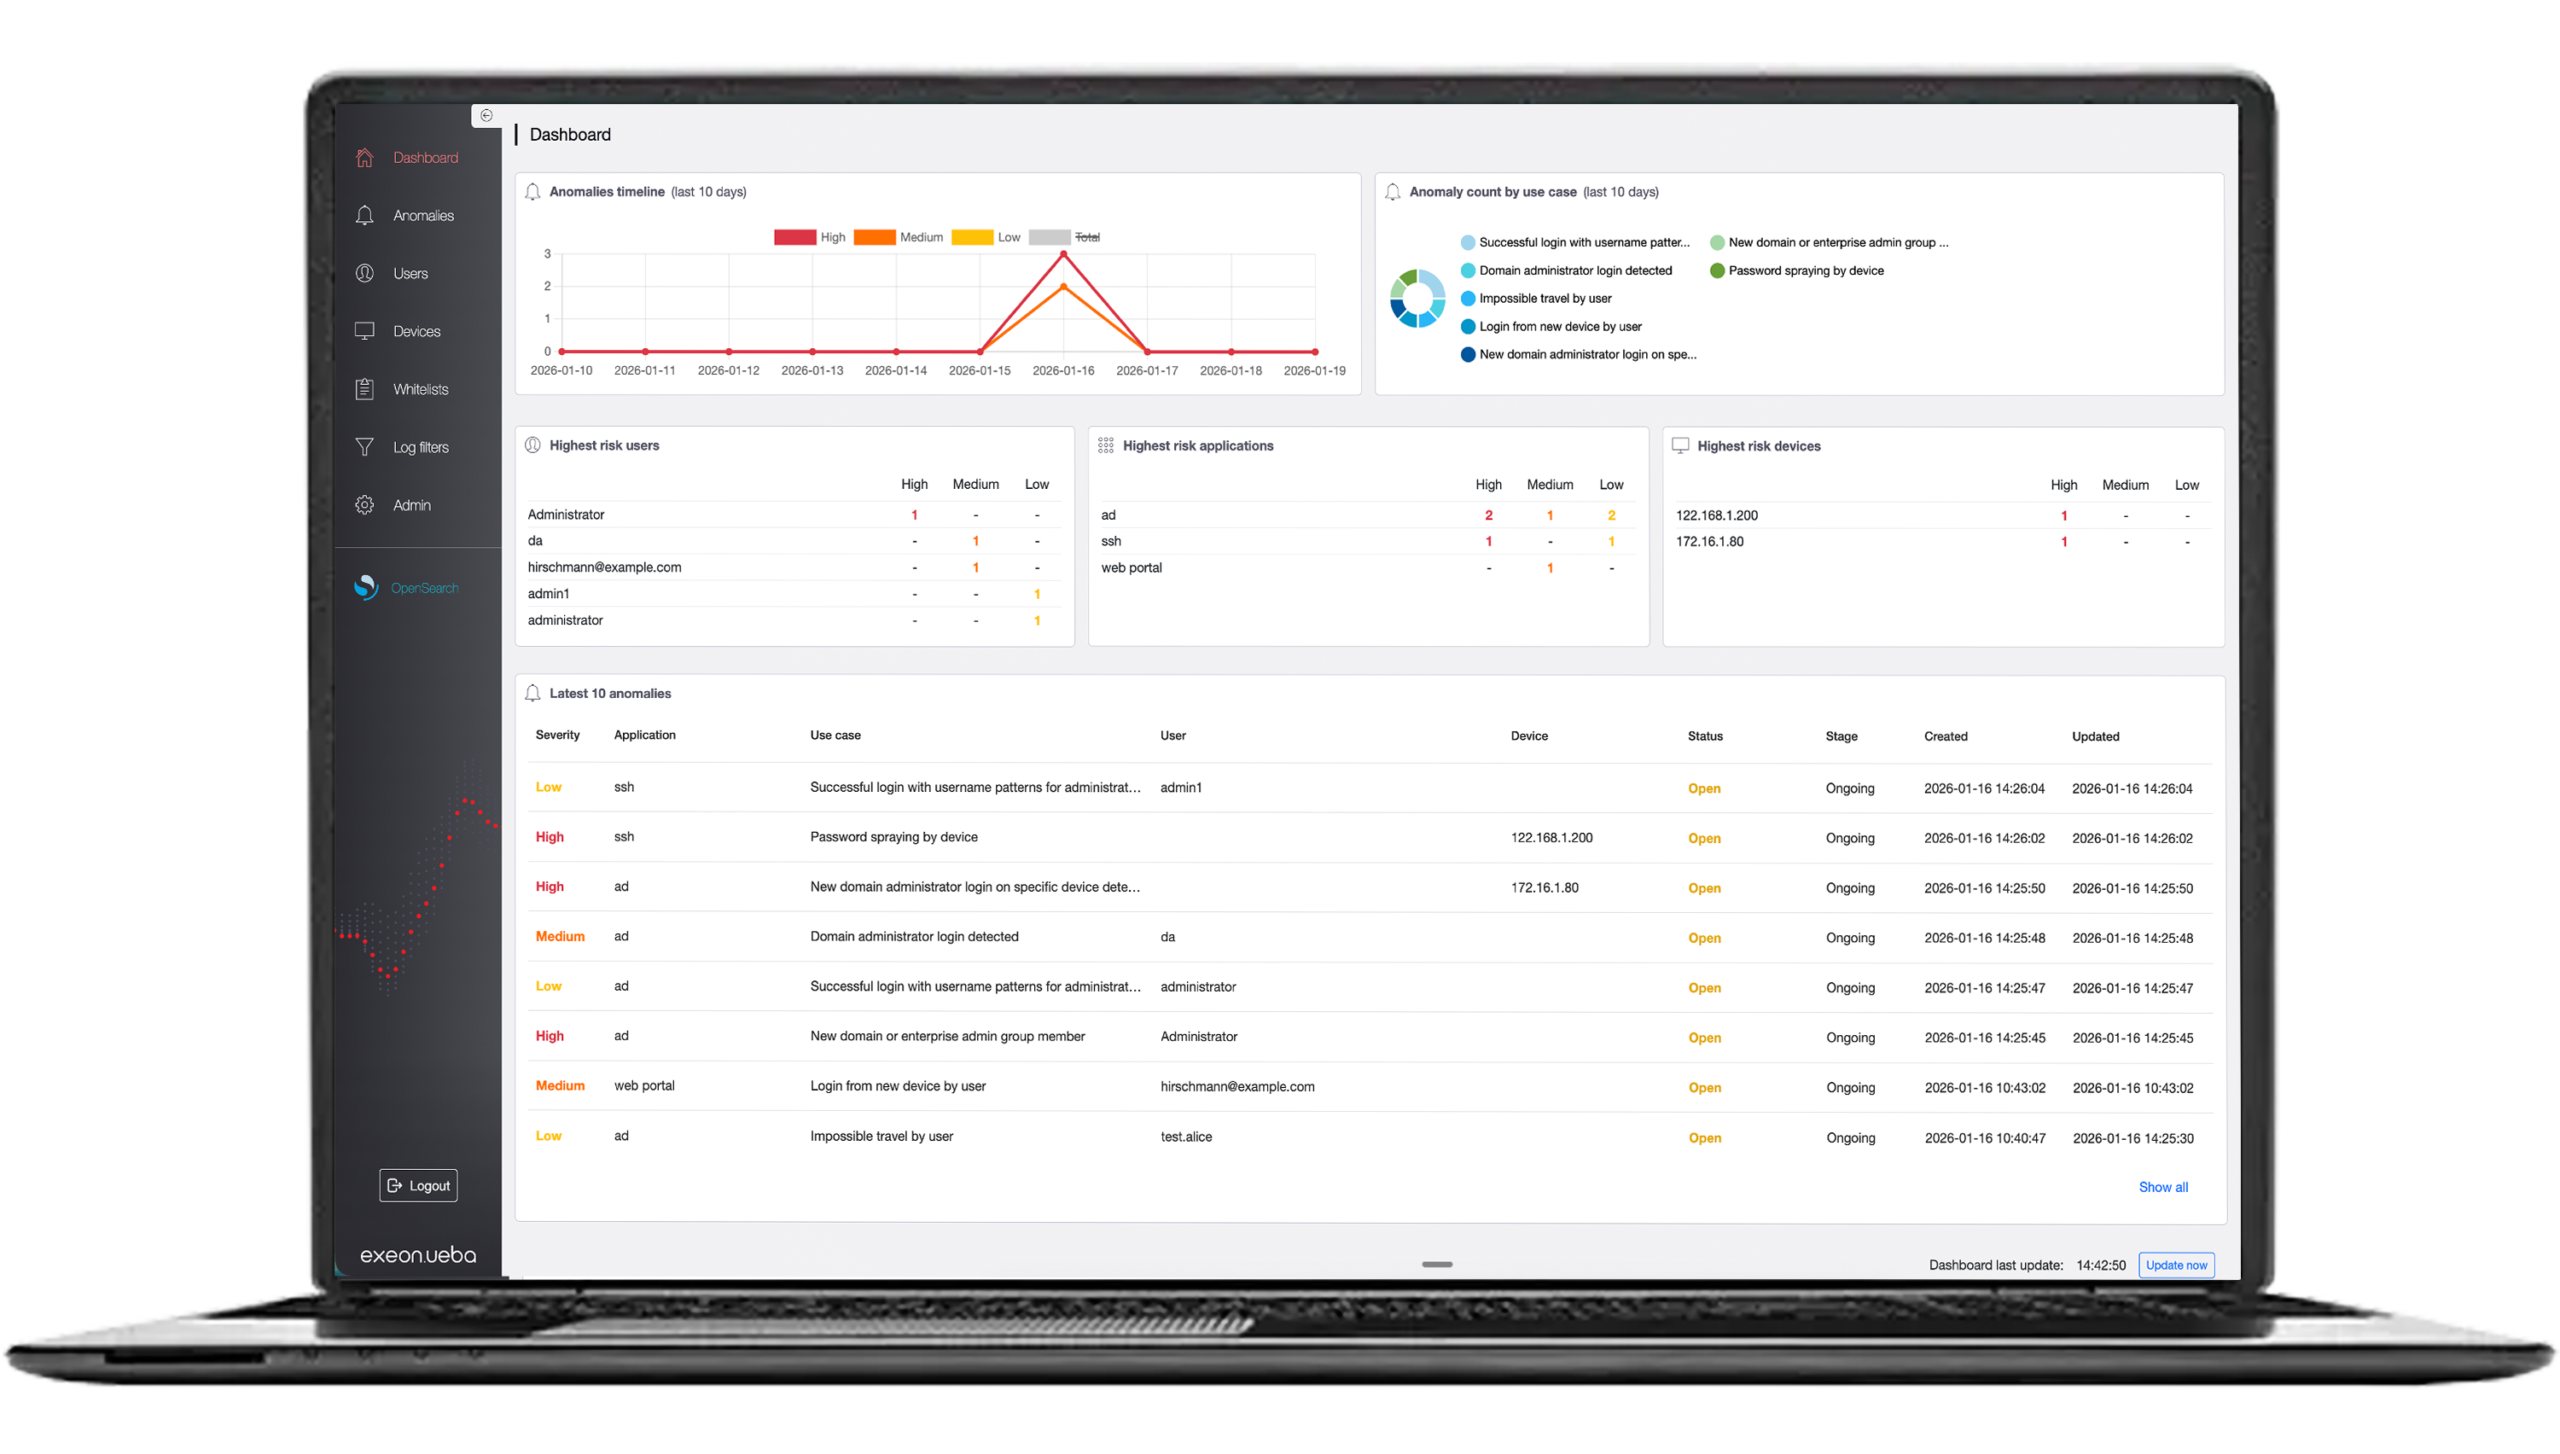
- Visualisierungen: Einige SIEM-Systeme bieten zusätzliche Datenvisualisierungstools an, mit denen Diagramme, Grafiken und Dashboards erstellt werden können, um den Benutzern zu helfen, ihre Daten auf einen Blick zu verstehen.
- Skalierbarkeit Diese Technologie ist skalierbar und kann große Datenmengen verarbeiten und eingesetzt werden On-Prem oder in der cloud Die
- Anpassung: Benutzer können benutzerdefinierte Apps und Add-ons erstellen, um die Funktionalität zu erweitern und spezifische Geschäftsanforderungen zu erfüllen.
Sicherheitsinformationsmanagement
SIM ist ein Eckpfeiler von SIEM Systeme. Es beinhaltet die sorgfältige Sammlung, Speicher und die Analyse sicherheitsrelevanter Daten aus verschiedenen Quellen, darunter Firewalls, Intrusion-Detection-Systeme und Antivirensoftware.
SIM bietet Sicherheitsanalysten einen zentralisierten Überblick über die gesamte Organisation und ermöglicht ihnen so, potenzielle Sicherheitsbedrohungen und Schwachstellen effektiver zu identifizieren.
Durch die Konsolidierung von SIM können Organisationen ihre Prozesse optimieren. security operations und ihre allgemeine Sicherheitslage zu verbessern.
Echtzeit Überwachung
Echtzeit Überwachung ist von entscheidender Bedeutung Funktion von SIEM Systeme, die es Sicherheitsanalysten ermöglichen, Sicherheitsereignisse während ihres Ablaufs aufmerksam zu verfolgen.
Das Fähigkeit ermöglicht die schnelle Erkennung und Reaktion auf potenzielle Sicherheitsbedrohungen und reduziert dadurch die mean time to detect (MTTD) Und mean time to respond (MTTR) zu Sicherheitsvorfällen.
Mit Echtzeit Durch die Überwachung können Sicherheitsteams neuen Bedrohungen stets einen Schritt voraus sein und so einen proaktiven Ansatz für Cybersicherheit gewährleisten.
Reaktion auf Vorfälle
SIEM Lösungen spielen eine unverzichtbare Rolle in Reaktion auf Vorfälle , indem Sicherheitsteams mit den notwendigen Werkzeugen und Informationen ausgestattet werden, um Sicherheitsvorfälle umgehend beheben zu können.
Diese SIEM Systeme liefern Warnungen, Benachrichtigungen und Reaktion auf Vorfälle Arbeitsabläufe, die den Reaktionsprozess optimieren. Durch die Automatisierung vieler Aspekte von Reaktion auf Vorfälle , SIEM Systeme reduzieren den Zeit- und Arbeitsaufwand für die Bewältigung von Sicherheitsvorfällen und ermöglichen es den Sicherheitsteams, sich auf strategischere Aufgaben zu konzentrieren.
Diese Automatisierung steigert nicht nur die Effizienz von Reaktion auf Vorfälle gewährleistet aber auch ein besser koordiniertes und effektiveres Vorgehen bei der Abwehr von Sicherheitsbedrohungen.
Daten Speicher und Beibehaltung
Sicherheitsereignisdaten werden über einen längeren Zeitraum gespeichert, oft auf sichere und manipulationssichere Weise. Diese historischen Daten können wertvoll sein für compliance Zwecke oder forensische Untersuchungen.
- Berichterstellung und Dashboards: Diese SIEM Die Systeme bieten anpassbare Berichtsfunktionen und Dashboards. Sicherheitsteams können Berichte erstellen, um Einblicke in die Sicherheitslage des Unternehmens zu gewinnen, Trends zu verfolgen, Schwachstellen zu identifizieren und deren Wirksamkeit zu demonstrieren. compliance mit Sicherheitsrichtlinien Beteiligte Die
- Compliance : SIEM Lösungen können dabei helfen, regulatorische Anforderungen zu erfüllen. compliance Anforderungen. Da sie eine zentrale Plattform bereitstellen, wird die Demonstration erleichtert. compliance mit verschiedenen Branchenstandards und Vorschriften.
Vorteile
Verbessert Bedrohungserkennung
- Verbesserungen durch die kontinuierliche Überwachung verschiedener Datenquellen , darunter Netzwerkverkehr, Systemprotokolle und Anwendungsaktivitäten.
- Durch die Korrelation von Informationen aus verschiedenen Quellen wird es möglich, komplexe Angriffsmuster zu identifizieren, die von einzelnen Sicherheitstools möglicherweise unbemerkt bleiben.
- Echtzeit Alarmierung und Bedrohungserkennung sollen es Unternehmen ermöglichen, schneller auf Sicherheitsvorfälle zu reagieren.
Compliance Management
- compliance gesetzlicher Bestimmungen ist für viele Organisationen ein wichtiges Anliegen, insbesondere für solche in Branchen wie dem Finanzwesen. Gesundheitswesen und Regierung. SIEM Lösungen vereinfachen compliance Management durch die Erstellung detaillierter Protokolle und Berichte, die den regulatorischen Anforderungen und Branchenstandards entsprechen.
- SIEM Systeme bieten eine zentrale Plattform zum Sammeln und Speichern der notwendigen Daten für compliance Berichterstattung. Dies umfasst Audit-Logs , Zugriffskontrolle Aufzeichnungen und Benutzeraktivitätsprotokolle können Sicherheitsteams problemlos generieren. compliance Berichte, die häufig für behördliche Prüfungen und Bewertungen benötigt werden.
- Compliance Es geht nicht nur darum, gesetzliche Vorgaben zu erfüllen, sondern auch darum, ein Engagement für solide Sicherheitspraktiken zu demonstrieren. Diese Technologie kann Unternehmen dabei helfen, ihre Sorgfalt beim Schutz sensibler Daten und bei der Einhaltung bewährter Sicherheitsstandards unter Beweis zu stellen.
Historische Analyse
- SIEM 'S Datenaufbewahrung Die Funktionen ermöglichen die historische Analyse von Sicherheitsereignissen und -vorfällen. Diese historischen Daten können für verschiedene Zwecke von unschätzbarem Wert sein, darunter forensische Untersuchungen, Trendanalysen und das Verständnis der Entwicklung von Angriffstechniken.
- Forensische Analyse: Wenn ein Sicherheitsdepot Vorfall Im Falle eines Angriffs ermöglicht der Zugriff auf historische Daten den Sicherheitsteams, den Angriff bis zu seinem Ursprung zurückzuverfolgen und sein volles Ausmaß zu verstehen. Umfang der Datenschutzverletzung. Diese Informationen sind für die Beweissicherung und die Einleitung rechtlicher Schritte von entscheidender Bedeutung.
Integration
- Eine der Stärken von SIEM Die Stärke der Lösungen liegt in ihrer Fähigkeit, sich in andere Sicherheitstools und -technologien zu integrieren . Diese Integration verbessert die allgemeine Sicherheitslage eines Unternehmens durch die Optimierung der Sicherheitsprozesse. security operations und Steigerung der Gesamteffektivität.
- SIEM-Systeme lassen sich mit Antivirensoftware, Intrusion-Detection-Systemen ( IDS ) oder -Prevention-Systemen (IPS) , Schwachstellenscannern, Identity- und Access-Management-Lösungen (IAM) und weiteren Systemen integrieren. Diese Interoperabilität zielt auf eine koordinierte und orchestrierte Reaktion auf Sicherheitsvorfälle ab.
SIEMs werden durch NDR erheblich verbessert. Echtzeit Netzwerktransparenz und die Erkennung von Bedrohungen, die herkömmliche Protokolle möglicherweise übersehen – lesen Sie weiter unten mehr.
Herausforderungen
Während ein Sicherheitsinformations- und Ereignismanagement ( SIEM Wenn eine solche Lösung zur Cybersicherheitsabwehr einer Organisation beiträgt, ist es wichtig zu erkennen, dass diese Systeme, wie alle technologischen Lösungen, ihre eigenen Überlegungen und Komplexitäten mit sich bringen.
Implementieren eines SIEM Das System erfordert die effektive Einhaltung bewährter Verfahren, um ein robustes Sicherheitsmanagement zu gewährleisten. SIEM Lösungen stellen nur ein Element innerhalb des größeren Ganzen dar. framework einer umfassenden Sicherheitsstrategie.
Komplexe Implementierung
Einrichten SIEM Die Lösung ist komplex und zeitaufwändig. Sie erfordert häufig die Integration mit verschiedenen Systemen, die Konfiguration von Regeln und die Feinabstimmung. tuning um sicherzustellen, dass es Sicherheitsereignisse effektiv überwacht und analysiert.
Datenüberlastung
Als solche SIEM Systeme generieren eine enorme Menge an Daten und Warnmeldungen. Es ist schwierig, zwischen Routineereignissen und potenziellen Bedrohungen zu unterscheiden, was zu Folgendem führen kann: Warnmeldung Müdigkeit, die dazu führen kann, dass Sicherheitsteams Warnmeldungen ignorieren oder wichtige Signale übersehen.
Tuning und falsch positive Ergebnisse
Diese Systeme können falsch positive Ergebnisse liefern, was zu unnötigen Untersuchungen und Zeitverschwendung führt. Tuning Die SIEM Eine Lösung, um Fehlalarme zu reduzieren, ohne dabei tatsächliche Bedrohungen zu übersehen, erfordert kontinuierliche Anstrengungen und Fachkompetenz.
Fachkompetenz und Expertise
Die effektive Nutzung dieser Lösungen erfordert geschultes Personal, das sowohl Cybersicherheit als auch die spezifischen Anforderungen versteht. SIEM Plattform. Die Einstellung oder Schulung von Mitarbeitern mit den erforderlichen Fähigkeiten kann eine Herausforderung darstellen.
Integration
Sicherstellen, dass SIEM Die Lösung lässt sich in eine Vielzahl bestehender Systeme und Technologien integrieren , kann aber komplex sein. Neue Systeme und Anwendungen benötigen möglicherweise kundenspezifische Konnektoren oder Konfigurationen.
Skalierbarkeit
Mit dem Wachstum einer Organisation wachsen auch ihre Daten und ihre Infrastruktur. Die Lösungen sollten daher entsprechend skalierbar sein, um den gestiegenen Datenmengen und Überwachungsanforderungen gerecht zu werden.
Kosten
Implementieren eines SIEM Die Lösung kann teuer sein, nicht nur in Bezug auf die Software und hardware Neben den Kosten fallen auch Personalkosten für Konfiguration, Verwaltung und laufende Wartung an. Darüber hinaus können die Kosten durch den Bedarf an zusätzlichen Funktionen und Features steigen.
Regulierung Compliance
Organisationen in regulierten Branchen benötigen häufig compliance mit spezifischen Datenschutz- und Berichtspflichten. Die Konfiguration von Sicherheitsbetriebslösungen wie SIEMs, um diese Standards zu erfüllen, kann eine Herausforderung darstellen.
Reaktion auf Vorfälle
Ein Sicherheitssystem kann potenzielle Sicherheitsvorfälle erkennen, die Herausforderung besteht jedoch in der effektiven Reaktion darauf. Organisationen benötigen klar definierte Reaktion auf Vorfälle Verfahren und Personal, das für deren Durchführung geschult ist.
Datenschutz und rechtliche Fragen
Das Sammeln und Speichern großer Mengen an Sicherheitsdaten kann Bedenken hinsichtlich Datenschutz und rechtlicher Fragen aufwerfen. Organisationen müssen sicherstellen, dass sie die Datenschutzgesetze und -vorschriften einhalten.
Datenaufbewahrung Und Speicher
Das von solchen Systemen erzeugte und gespeicherte Datenvolumen kann beträchtlich sein. Organisationen müssen daher langfristig planen. Datenaufbewahrung Und Speicher Kapazität.
Kontinuierliche Überwachung und Aktualisierungen
Cyberbedrohungen entwickeln sich rasant. Sicherheitssysteme müssen daher kontinuierlich aktualisiert werden, um neue Bedrohungen zu erkennen. Dies erfordert, dass man stets über die neuesten Entwicklungen informiert ist. Bedrohung Intelligenz und die entsprechende Anpassung des Systems.
Cloud Umgebungen
Sicherheit verwalten in cloud Umgebungen erhöhen die Komplexität, wie traditionelle SIEM Lösungen sind möglicherweise nicht vollständig support oder integrieren mit cloud -basierte Systeme ohne zusätzliche Konfigurationen und Tools.
Komplexität der Berichterstattung
Die Gewinnung aussagekräftiger Informationen und Berichte aus der Sicherheitslösung kann komplex sein. Dies stellt insbesondere dann eine Herausforderung dar, wenn die Informationen Nicht-Technikern präsentiert werden. Beteiligte Die
Wie Netzwerkerkennung und -reaktion funktionieren SIEM Intelligenter
Network Detection and Response (NDR) sowie Sicherheitsinformations- und Ereignismanagement (SIM) SIEM ) Lösungen sind beides wichtige Bestandteile einer modernen Cybersicherheitsstrategie, dienen aber unterschiedlichen Zwecken.
NDR konzentriert sich auf die Überwachung und Erkennung von Bedrohungen innerhalb des Netzwerks, SIEM Die Lösungen konzentrieren sich auf das Sammeln und Analysieren von Daten aus verschiedenen Quellen, um einen umfassenden Überblick über die Sicherheitslage einer Organisation zu erhalten.
In Kombination miteinander kann NDR die Leistungsfähigkeit dieser Systeme auf verschiedene Weise verbessern und sie intelligenter und effektiver machen.
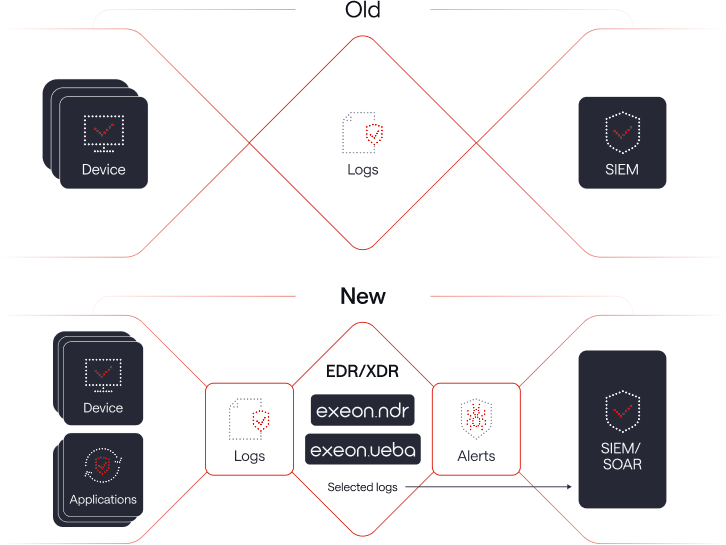
NDR und EDR /XDR: Evolution der Cyberabwehrsysteme
Echtzeit Bedrohungserkennung
NDR-Lösungen sind darauf ausgelegt, Folgendes zu bieten Echtzeit Bedrohungserkennung durch kontinuierliche Überwachung des Netzwerkverkehrs und Suche nach Anomalien oder verdächtigen Aktivitäten.
Diese sofortige Erkennung kann herkömmliche Sicherheitssysteme ergänzen, die oft auf Protokolldaten angewiesen sind, die möglicherweise nicht sofort verfügbar sind.
Durch die Integration von NDR können Sie Echtzeit Bedrohungsdaten werden direkt in Ihr Sicherheitssystem eingespielt, wodurch eine schnellere Reaktion auf Bedrohungen ermöglicht wird.
Erweiterte Kontextdaten
NDR-Lösungen können umfangreiche Kontextdaten über Netzwerkverkehr und Benutzer liefern. Verhalten wie beispielsweise Daten auf Paketebene, Flow-Daten und Benutzer Verhalten Analysen.
Dieser zusätzliche Kontext kann dazu beitragen, die Natur und Umfang von Sicherheitsvorfällen, was eine genauere Erfassung ermöglicht. Bedrohung Identifizierung und Reaktion.
Reduzierte falsch positive Ergebnisse
NDR-Tools sind darauf ausgelegt, Fehlalarme durch die Anwendung ausgefeilter Analysemethoden auf Netzwerkverkehrsdaten zu reduzieren.
Durch die Reduzierung der Rauschen Anhand der Daten können sich Sicherheitssysteme auf relevantere und wirkungsvollere Sicherheitsereignisse konzentrieren, was insgesamt Sicherheitsmonitoring den Prozess effizienter und effektiver gestalten.
Verbessert Reaktion auf Vorfälle
NDR-Lösungen können SIEM-Systemen bei der Automatisierung helfen. Reaktion auf Vorfälle durch Bereitstellung Echtzeit Informationen über neu auftretende Bedrohungen.
Wenn NDR ein verdächtiges Ereignis erkennt, kann es automatisierte Reaktionen innerhalb des Systems auslösen. SIEM Lösung, wie zum Beispiel Alarmierung Sicherheitsteams oder die Initiierung vordefinierter Sicherheits-Workflows.
Korrelation von Netzwerk und Endpunkt Daten
NDR-Lösungen integrieren sich häufig mit Endpunkt EDR Tools (Detektion und Reaktion) , wodurch die Korrelation von Netzwerk- und Endpunkt Daten.
Diese Integration ermöglicht SIEM um einen umfassenderen Überblick über den Verlauf eines Angriffs im gesamten Netzwerk und auf den Endpunkten zu ermöglichen, wird die Verbesserung Bedrohungserkennung und Antwort.
Bedrohung Jagd
NDR kann dabei helfen Bedrohung Die Suche nach versteckten Bedrohungen wird durch die Bereitstellung von Funktionen für Sicherheitsanalysten ermöglicht, die es ihnen erlauben, proaktiv nach Anzeichen versteckter Bedrohungen innerhalb des Netzwerks zu suchen.
Die Ergebnisse von Bedrohung Jagdbemühungen können integriert werden SIEM Lösungen für Langzeitanalysen und Trendidentifizierung.
Compliance und Berichterstattung
SIEM wird häufig verwendet für compliance und für Berichtszwecke. NDR kann dazu beitragen, dass Netzwerkverkehrsdaten genau und umfassend erfasst werden für compliance Anforderungen.
Dies hilft Organisationen, regulatorische Standards zu erfüllen und bietet eine vollständigere Prüfdokumentation.
Zusammenfassend lässt sich sagen, dass NDR Folgendes bewirkt: SIEM Lösungen intelligenter gestalten, indem die Fähigkeiten erweitert werden mit Echtzeit Bedrohungserkennung Kontextdaten, weniger falsch positive Ergebnisse, verbesserte Reaktion auf Vorfälle und eine bessere Integration mit Netzwerk und Endpunkt Sicherheitstools.
Bei gemeinsamer Verwendung von NDR und SIEM Schaffung einer robusteren und proaktiveren Sicherheitslage, die Organisationen dabei hilft, Bedrohungen effektiver zu erkennen und darauf zu reagieren.
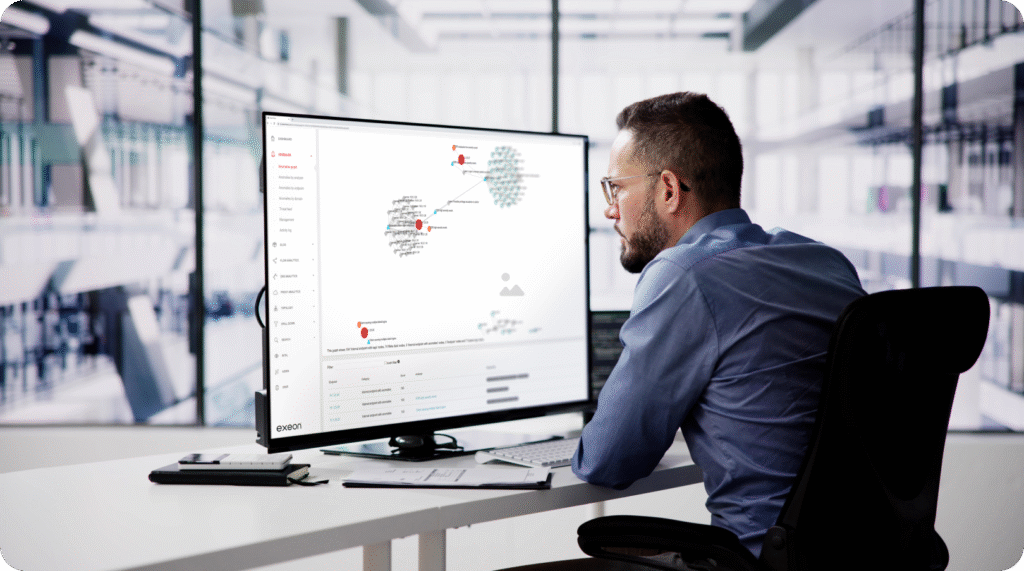
Schnelle, sofort einsatzbereite Algorithmen zur Erkennung komplexer Bedrohungen
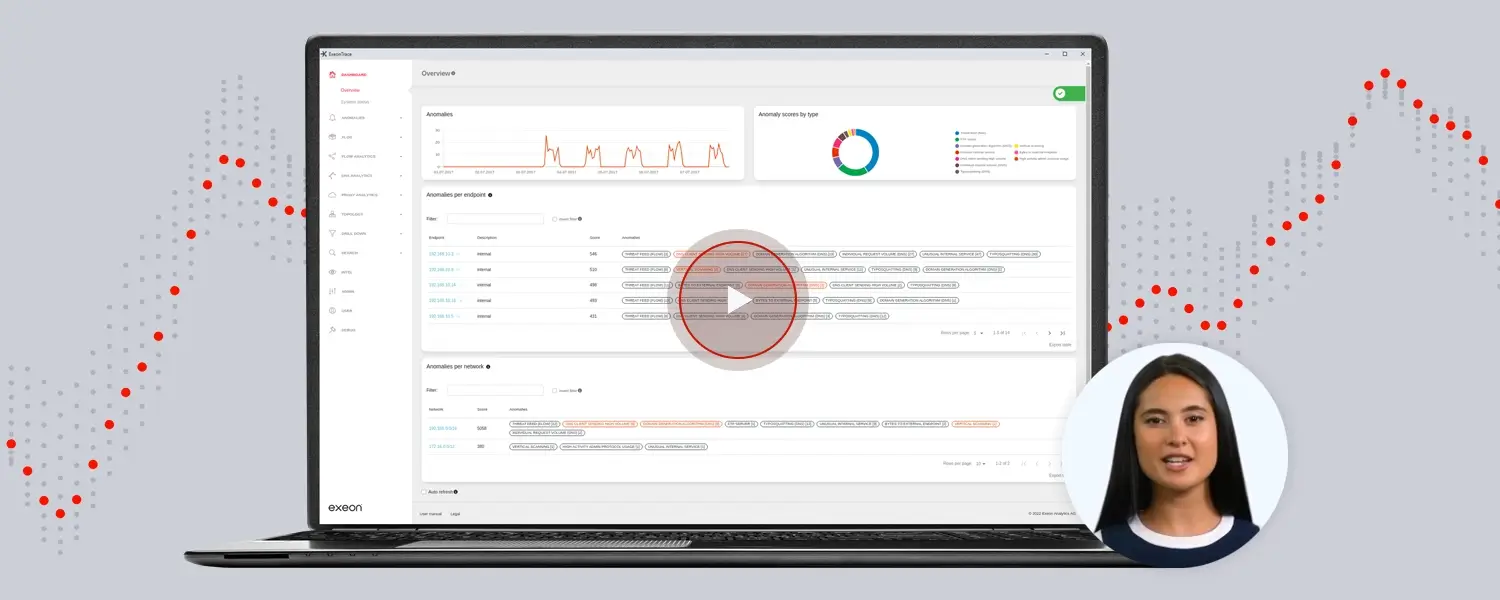
Der maschinelles Lernen Network Detection and Response (NDR) Das Produkt Exeon.NDR bietet die Flexibilität, ein herkömmliches System zu ergänzen oder zu ersetzen.
Unabhängig von Ihrer Wahl bietet Exeon.NDR erstklassige Sicherheitsanalysen und renommierte KI-Algorithmen sowie vorkonfigurierte Lösungen. Bedrohung Die Analysetools wurden in der Schweiz von einem erfahrenen Team aus Datenwissenschaftlern entwickelt. maschinelles Lernen Experten, ethische Hacker und Spezialisten für Netzwerksicherheit.
Exeon.NDR transformiert Ihre Sicherheitslösung, wie zum Beispiel SIEM , Elasticsearch oder ArcSight in ein effektives Netzwerkalarmsystem integrieren.
Verabschieden Sie sich von manueller Analyse und Regelentwicklung und nutzen Sie vorkonfigurierte Erkennungsalgorithmen für den sofortigen Einsatz.
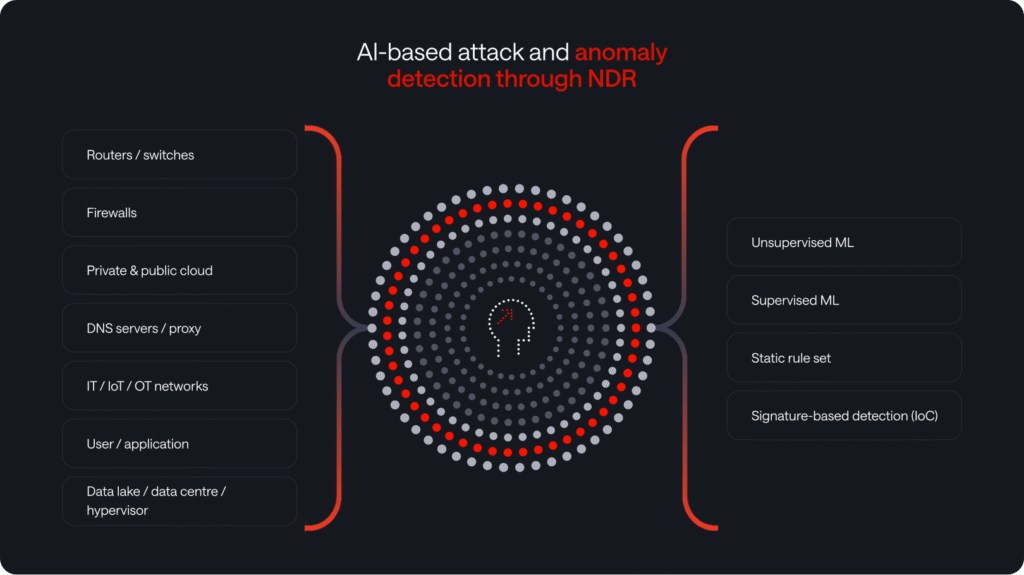
Kurz gesagt: Wie NDR-Ausfüllungen SIEM Lücken
NDR-Lösungen verbessern die Sicherheitslage einer Organisation durch folgende Leistungen: Echtzeit , Verhalten -basierend Bedrohungserkennung Einblick in verschlüsselten Datenverkehr, schnelle Reaktion auf Vorfälle und automatisierte Bedrohungen triage Die
Durch Ergänzung SIEM Durch NDR-Systeme unterstützt NDR Organisationen dabei, die Lücken in ihrer Cybersicherheitsstrategie zu schließen und eine umfassendere Verteidigung gegen ein breites Spektrum von Bedrohungen zu schaffen.
- Echtzeit Sichtbarkeit: Sie bieten Echtzeit Einblick in den Netzwerkverkehr hilft dabei, Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren. Dies ergänzt SIEM , was häufig auf Protokolldaten basiert und zu einer verzögerten Erkennung führen kann.
- Verhalten Erkennung: Sie konzentriert sich auf die Analyse des Netzwerkverkehrs und der Endpunkte auf ungewöhnliche oder verdächtige Verhaltensweisen, wodurch Bedrohungen identifiziert werden können, die möglicherweise keine expliziten Logeinträge erzeugen. SIEM ist hingegen eher regelbasiert.
- Bedrohungserkennung im großen Maßstab: NDR kann den Netzwerkverkehr im gesamten Unternehmen effektiv analysieren und eignet sich daher hervorragend für große Umgebungen. SIEM Es dürfte schwierig sein, detaillierte Analysen in diesem Umfang zu liefern.
- Automatische Bedrohung Triage : Diese Lösungen nutzen maschinelles Lernen Und Verhaltensanalyse automatisch priorisieren und triage Sicherheitswarnungen, die die workload für Sicherheitsteams. SIEM erzeugt typischerweise eine große Anzahl von Warnmeldungen, die eine manuelle Analyse erfordern.
- Einblick in verschlüsselten Datenverkehr: NDR kann verschlüsselten Datenverkehr untersuchen und so Einblicke in verschlüsselte Bedrohungen liefern. SIEM Ohne Entschlüsselungsmöglichkeiten könnte die Analyse schwierig werden.
- Schnelle Reaktion auf Vorfälle : NDR-Lösungen ermöglichen eine schnelle Reaktion Reaktion auf Vorfälle durch die Bereitstellung von Kontextinformationen über Quelle und Ziel von Bedrohungen, die Sicherheitsteams helfen können, schnell Maßnahmen zu ergreifen. SIEM Es könnte mehr Zeit in Anspruch nehmen, diese Informationen zusammenzutragen.
- Forensik und Untersuchung : Diese Lösungen speichern historische Netzwerkverkehrsdaten und ermöglichen so detaillierte Analysen. Forensik und Ermittlungen. SIEM Es werden zwar Protokolle gespeichert, aber oft fehlt es an der gleichen Detailtiefe hinsichtlich des Netzwerkverkehrs.
- Reduzierung falsch positiver Ergebnisse: Sie konzentrieren sich auf die Reduzierung falsch positiver Ergebnisse durch Korrelation von Netzwerken. Verhalten , Kontext bereitstellen und verwenden maschinelles Lernen um echte Bedrohungen zu identifizieren. SIEM Aufgrund der Abhängigkeit von Protokolldateien kann es zu mehr falsch positiven Ergebnissen kommen.
- Integration mit SIEM : NDR-Lösungen können traditionelle Sicherheitssysteme integrieren und so die Leistungsfähigkeit beider Systeme erweitern. NDR kann angereicherte Daten bereitstellen für SIEM für eine umfassendere Analyse.
- Cloud und Hybridumgebungen: NDR-Lösungen erweitern ihre Transparenz und Bedrohungserkennung Fähigkeiten in cloud und hybride Umgebungen.
- Anomalie : Sie eignen sich hervorragend zur Identifizierung von Abweichungen vom normalen Netzwerk. Verhalten wodurch sie effektiv bei der Erkennung von Insiderbedrohungen sind und zero-day Angriffe, bei denen vordefinierte SIEM Die Regeln gelten möglicherweise nicht.
Gegründet use cases und umfassende Erfahrung in der Sicherheitsanalyse
Durch die Nutzung Ihrer aktuellen Datenressourcen haben Sie die Flexibilität zu bestimmen, welche Informationen über Ihr System bereitgestellt werden sollen. SIEM und was direkt aus Ihrem abgeleitet werden sollte IT Netzwerkquellen wie Firewalls und Secure Web Gateways.
Exeon.NDR verwendet spezialisierte Algorithmen und setzt umgehend etablierte Verfahren ein. use cases und die langjährige Erfahrung in der Sicherheitsanalyse, um Cyber-Eindringlinge und böswillige Insider schnell zu identifizieren, wodurch aufwendige manuelle Analysen, komplizierte Regelkonfigurationen, kostspielige Anpassungen oder die Hinzufügung zusätzlicher Funktionen entfallen. hardware Sensoren.
Die einfache Bereitstellung von Exeon.NDR kann Ihre SIEM in ein effizientes KI-gesteuertes Netzwerksicherheitssystem
Darüber hinaus können alle identifizierten Bedrohungen und Warnmeldungen nahtlos in Ihr System integriert werden. SIEM über eine REST-Schnittstelle API , wodurch Ihre bestehenden Arbeitsabläufe unterstützt werden.
Es stehen außerdem einzigartige Visualisierungen zur Verfügung, um Ihr Verständnis der Datenmuster Ihres Netzwerks zu verbessern. Die Bereitstellung von Exeon.NDR ist ein schneller Prozess, da es direkt Ihre aktuelle Infrastruktur nutzt. IT Infrastruktur als Sensoren.
Buchen Sie noch heute Ihre kostenlose Besichtigung und Beratung, um es live zu erleben!