Von den Sicherheitsexperten von Exeon für Sie

Als Team von Cybersicherheitsexperten, Datenwissenschaftlern und Innovatoren teilen wir Erkenntnisse, die wir durch unsere Forschung und Arbeit auf diesem Gebiet gewonnen haben – für heute und für die Zukunft.

Leben bei Exeon

KI ist unser Assistent, nicht umgekehrt: Wie Exeon Sicherheitsprodukte im KI-Zeitalter entwickelt

Fast zehn Jahre, mehrere Produkte, erst ein, dann zwei Entwicklungsteams und jetzt ein brandneues KI-Team. Markus Happe

Dora Beddow

Autor

SIEM vs NDR – So verbessern Sie Ihre SOC mit NDR
NDR EDR maschinelles Lernen

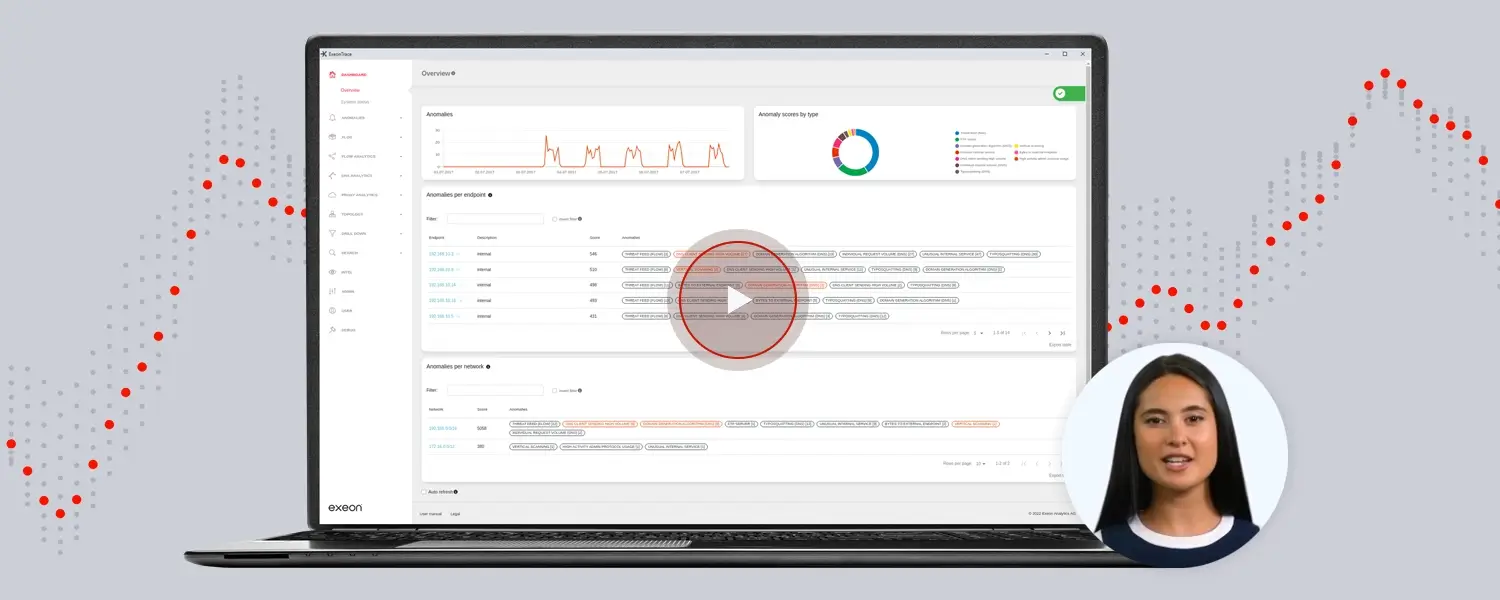
SIEM vs. NDR: Wer verbessert moderne SOCs?

Wie Netzwerkerkennung und -reaktion SOCs mit fortschrittlichen Bedrohungserkennung Kosteneffizienz und Skalierbarkeit. Sehen Sie sich die Aufzeichnung an.

Melissa Rabe

Autor

Phishing Und lateral movement - Exeon-Blog zur Cybersicherheit
UEBA NDR

Phishing-Angriffe trotz MFA

MFA ist nicht mehr ausreichend. Angreifer nutzen Phishing, um Anmeldedaten zu stehlen und sich seitlich zu bewegen - völlig unbemerkt. Hier erfahren Sie, wie Sie diese erkennen und stoppen.

Denis Matosevic

Autor

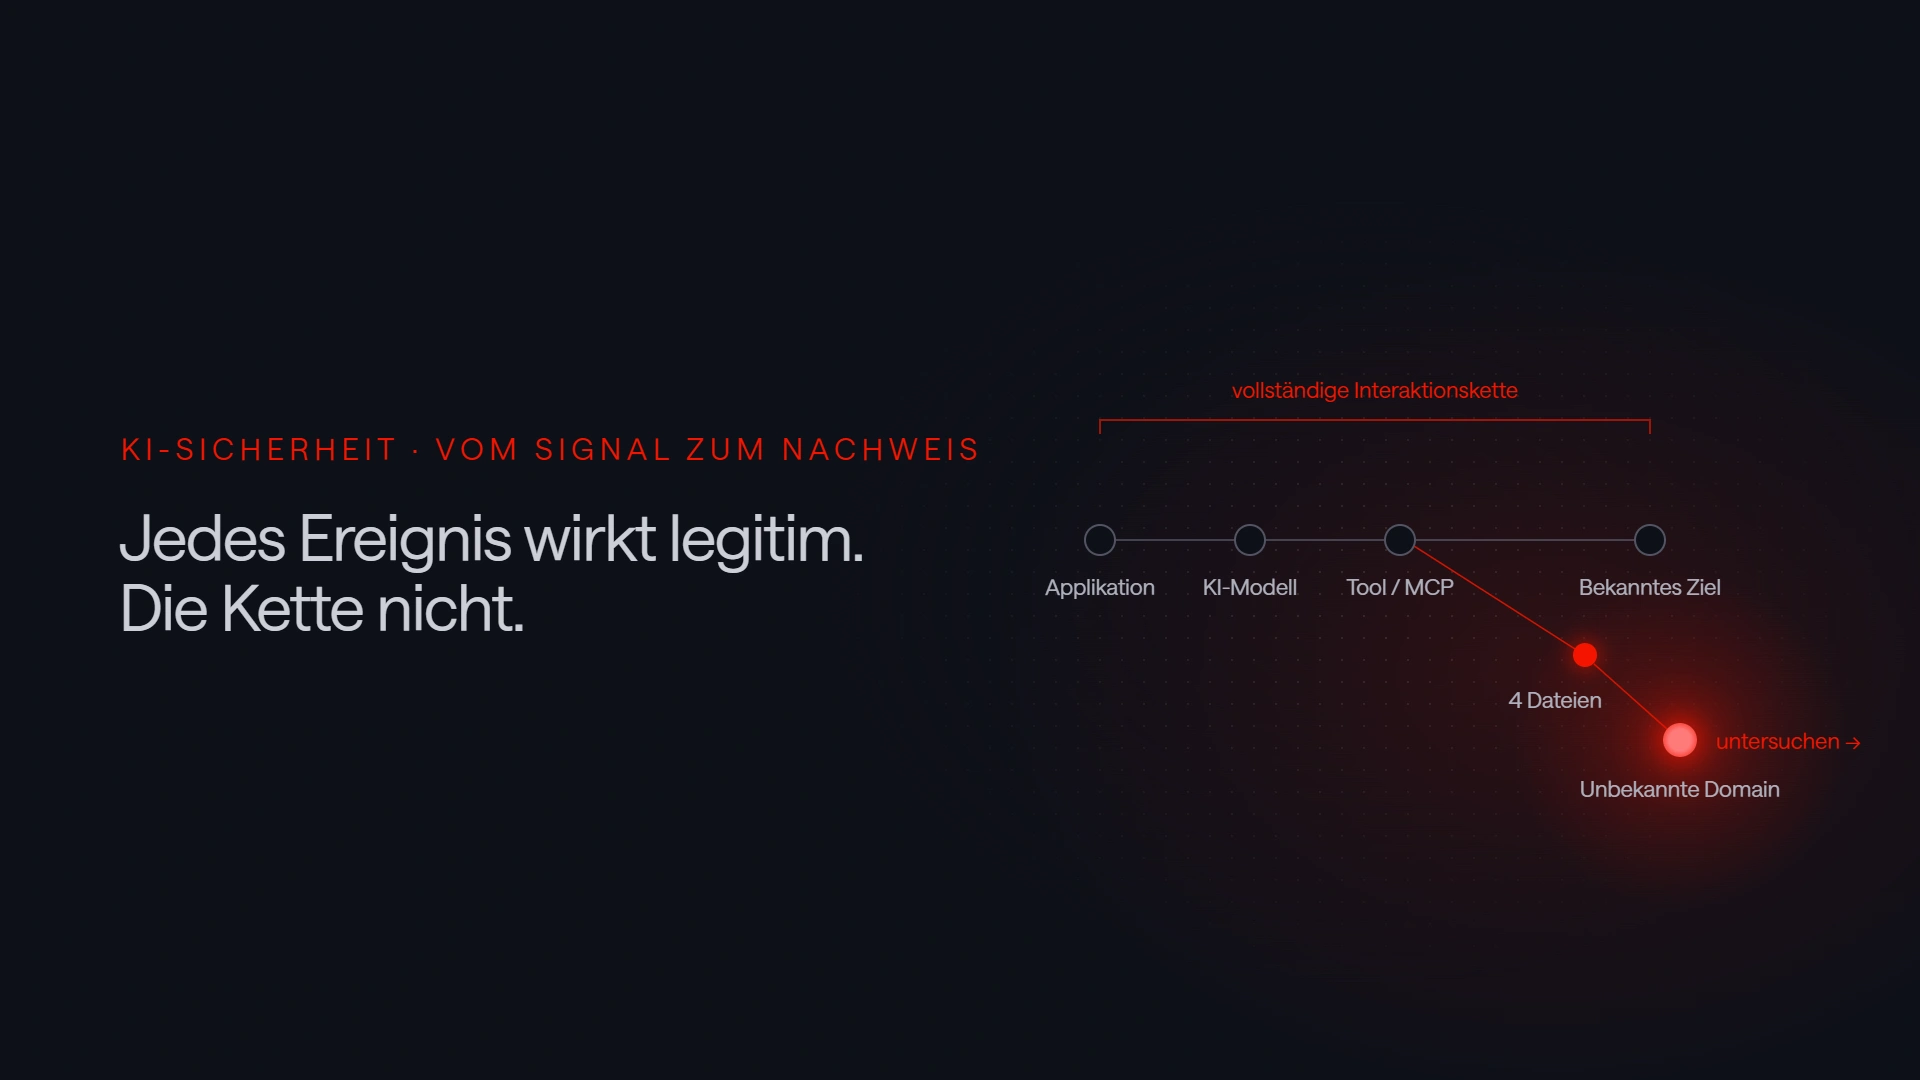
KI Datenabfluss Interaktionskette, die Dateien anzeigt, die von einem MCP-Tool an eine unbekannte Domäne gesendet wurden.
agentische KI Sicherheit

KI-Datenabfluss und Shadow AI: Vier Anwendungsfälle für Sicherheitsteams

KI Datenabfluss Es beginnt selten mit einem einzelnen, offensichtlich verdächtigen Ereignis. KI-Interaktionen erstrecken sich typischerweise über mehrere Systeme: ein

Dr. sc. David Gugelmann

Autor

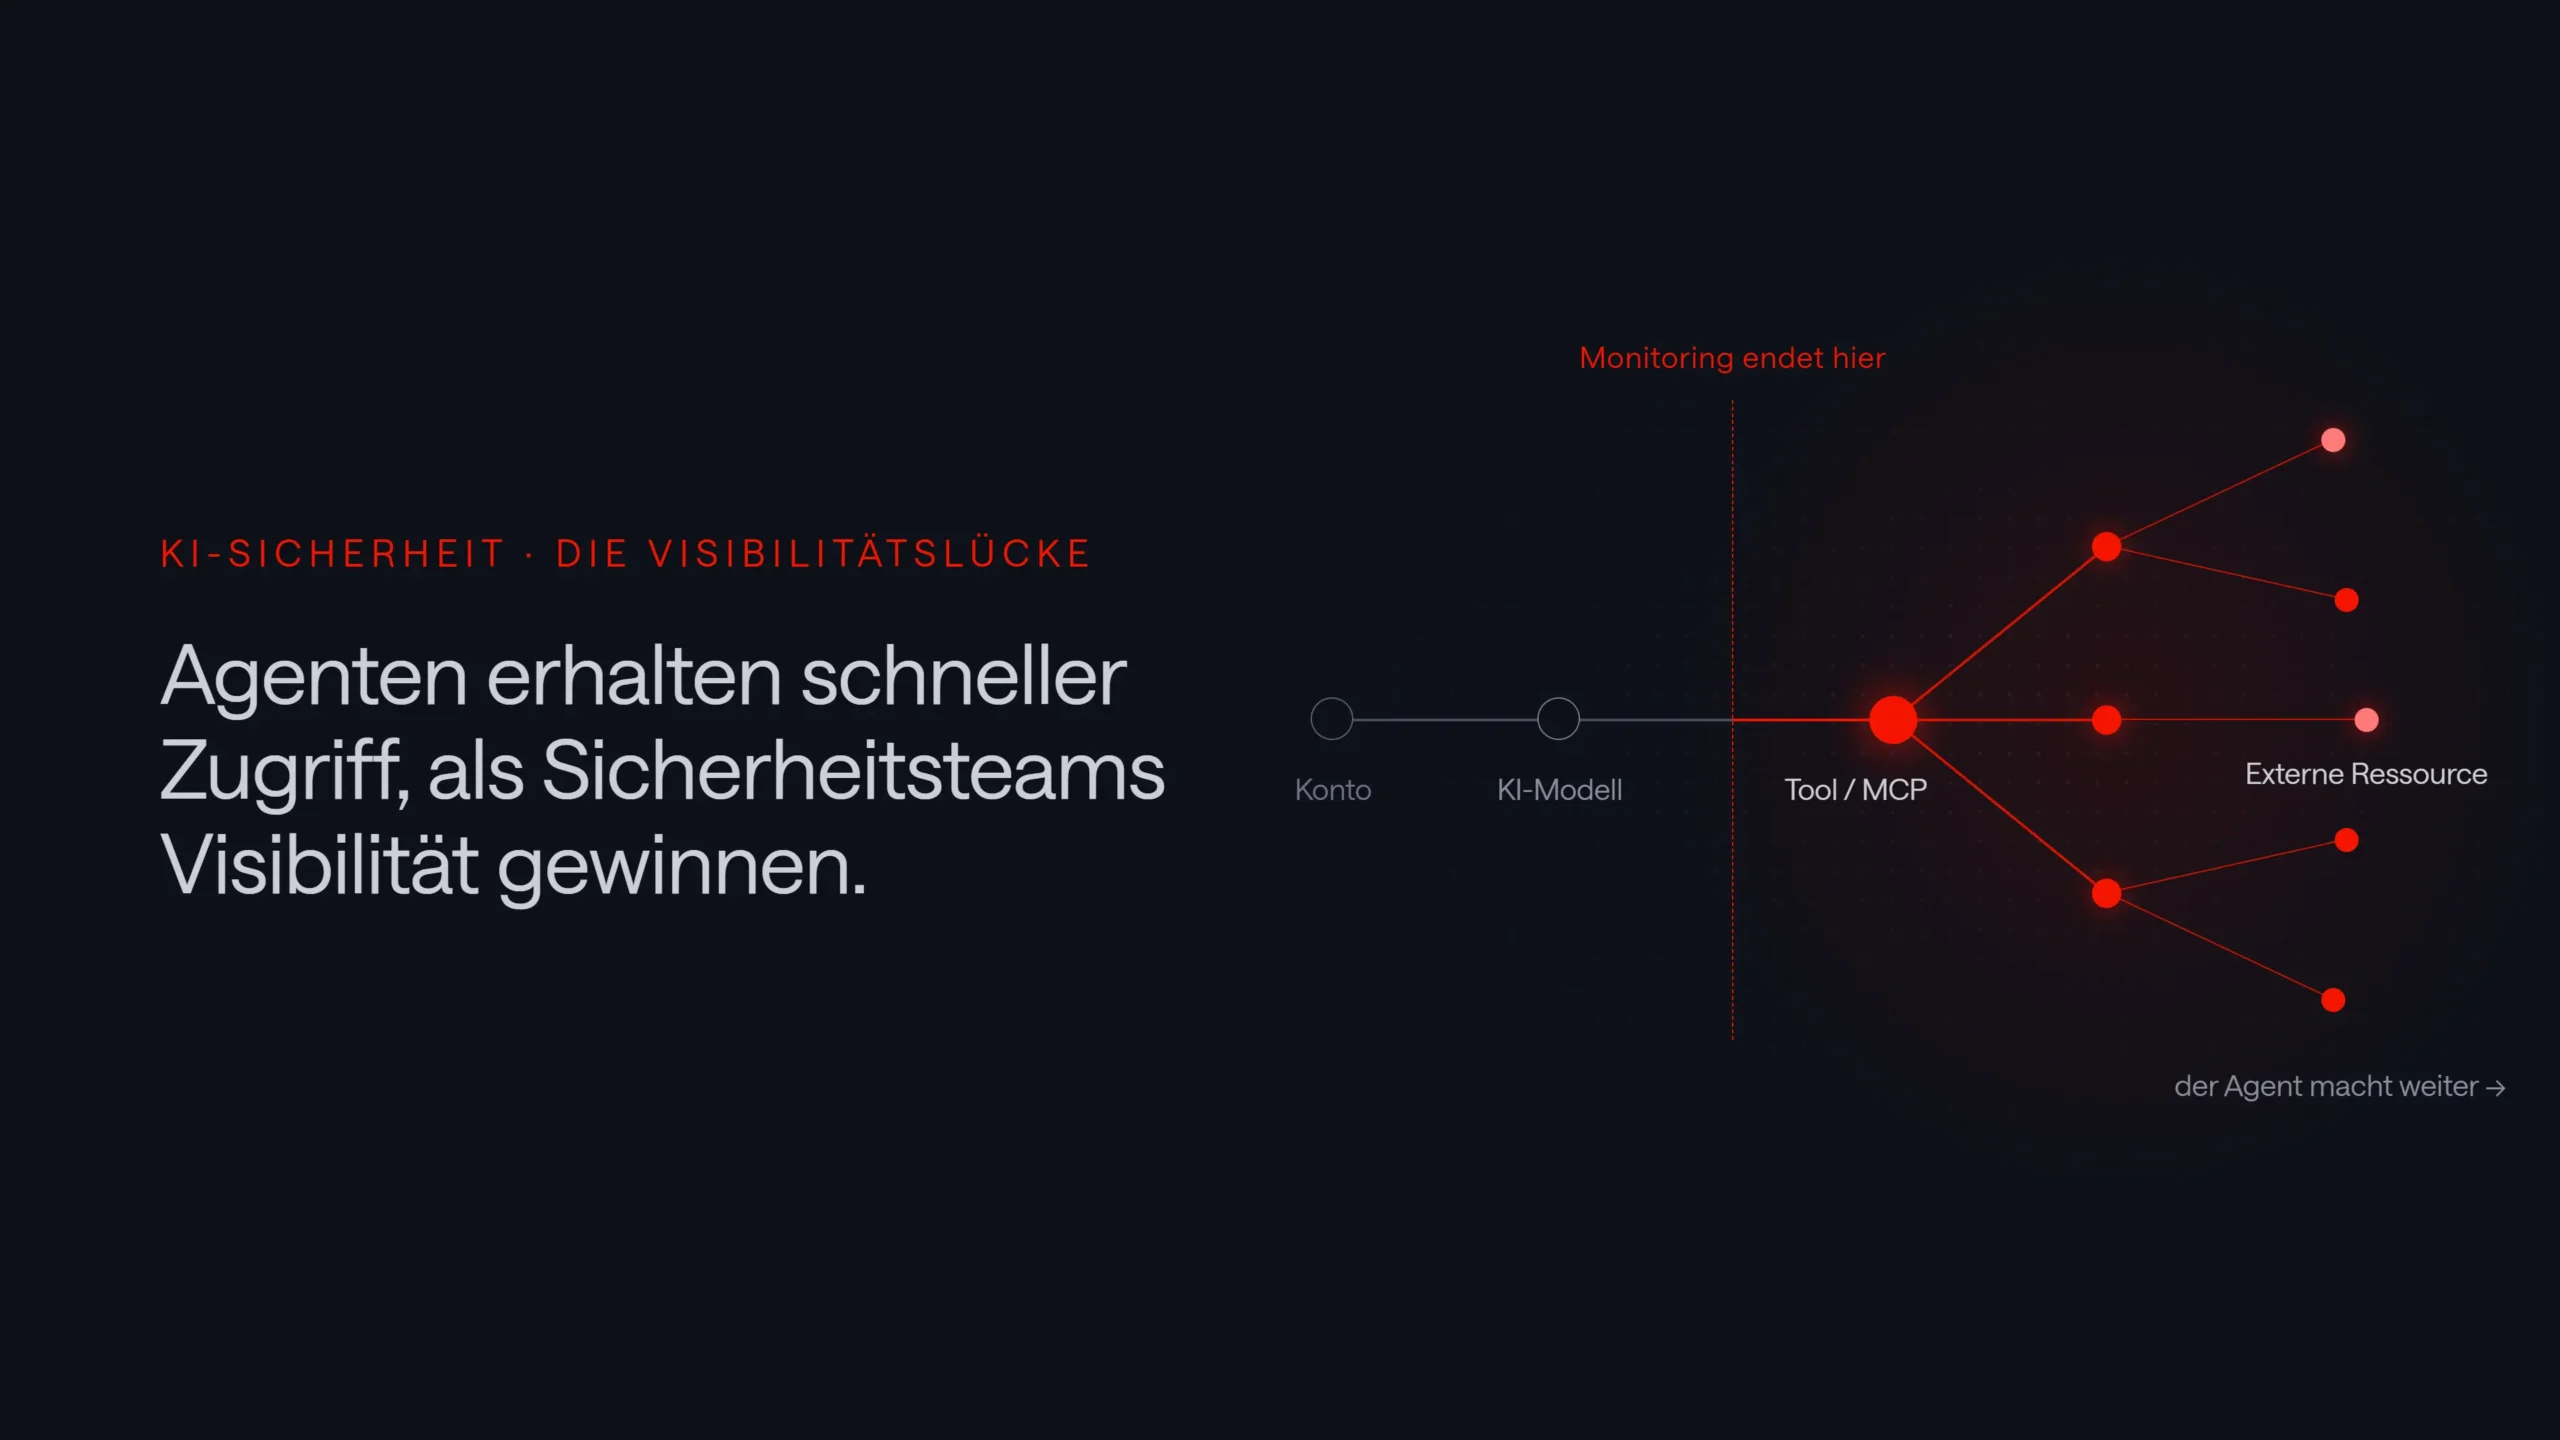
agentische KI Sicherheit - die Sichtbarkeitslücke
agentische KI Sicherheit

agentische KI Sicherheit: Warum Agenten schneller Zugriff erhalten, als Sicherheitsteams Einblick gewinnen

KI-Assistenten beschränken sich nicht mehr nur auf die Beantwortung von Fragen im Browser. Organisationen nutzen sie zunehmend im öffentlichen und unternehmensweiten Bereich.

Dr. sc. David Gugelmann

Autor

PHP2Shell für CISOs – Exeon Analytics
NDR EDR maschinelles Lernen UEBA

PHP2Shell und die Patch-Welle im Oktober: die Sicht eines CISO

Heute PHP patchen, dann davon ausgehen, dass bereits jemand eingedrungen ist. Das ist die ehrliche Zusammenfassung dieser Woche für

Jonas Weyand

Autor

OT Sicherheit – der Angriff auf die Kühlkette
Compliance & Cybersicherheit

50 °C in der Tiefkühlabteilung: Was der Angriff auf französische Supermärkte uns über OT-Sicherheit lehrt

In der Nacht vom 11. auf den 12. Oktober 2026 zwangen Angreifer die Kühlanlagensteuerung von Hunderten von Kühlgeräten.

Jonas Weyand

Autor

Compliance & Cybersicherheit

Schleichende Abweichung der OT-Segmentierung: Wenn Firewall-Regeln die tatsächliche OT-Kommunikation nicht mehr abbilden

OT Segmentierung wird in der Regel sorgfältig geplant. Die schwierigere Aufgabe besteht darin, sicherzustellen, dass Wartung, Inbetriebnahme und betriebliche Änderungen reibungslos funktionieren.

Jonas Weyand

Autor

Compliance & Cybersicherheit

Warum OT Sicherheitsprojekte geraten ins Stocken, bevor sie Ergebnisse liefern.

Viele OT Sicherheitsprogramme sind auf umfassende Abdeckung ausgelegt, verbringen aber Monate mit der Abwicklung von Beschaffung, Wartungsfenstern und Produktion.

Jonas Weyand

Autor

Compliance & Cybersicherheit

Der OT Sichtbarkeitslücke : Warum Compliance Beginnt damit, Ihr Netzwerk zu betrachten

Industrielle Umgebungen verändern sich ständig. Es sei denn, Sicherheitsteams können erkennen, wie assets und die Kommunikationswege entwickeln sich weiter. Segmentierung , Reaktion auf Vorfälle

Jonas Weyand

Autor

Compliance & Cybersicherheit

OT-Incident Response: Wer entscheidet, wann ein System isoliert werden muss?

In einem industriellen Umfeld kann die Isolierung eines Systems Folgendes beinhalten: Bedrohung oder einen kritischen Prozess unterbrechen. Wirksame Reaktion

Jonas Weyand

Autor

Compliance & Cybersicherheit

Warum OT Security Alerts operativen Kontext benötigen

OT Sicherheitstools können wertvolle Signale identifizieren, aber ein Warnmeldung Der Produktionsprozess wird selten erklärt. Effektiv

Jonas Weyand

Autor

Leben bei Exeon

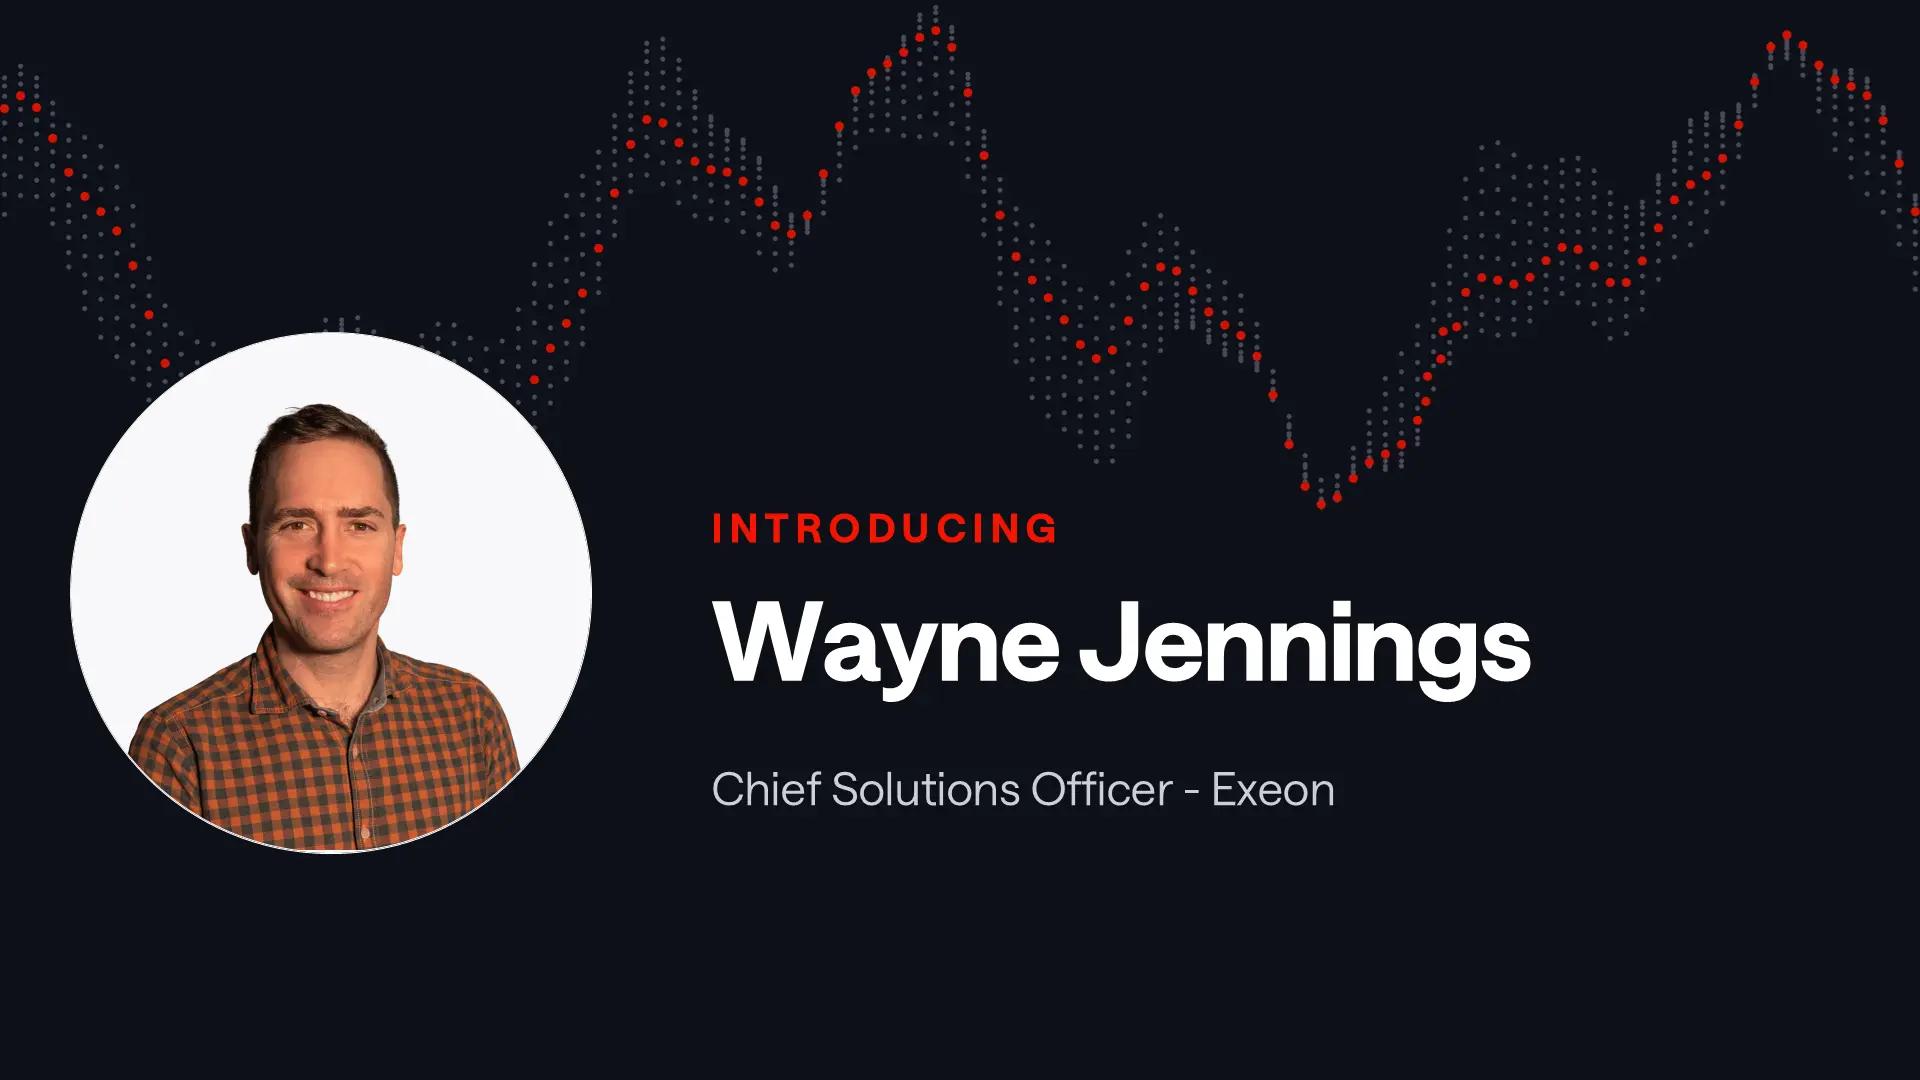
Wir stellen Ihnen unseren Chief Solutions Officer vor.

Wayne Jennings kam vor zwei Jahren als Leiter der Entwicklungsabteilung zu Exeon. Heute ist er Chief Solutions Officer und leitet mehrere Abteilungen.

Dora Beddow

Autor

Compliance NDR

Souveräne Sicherheitsanalyse: Eine Kontrollanforderung, keine politische Aussage

Der Abhängigkeit Man kann nicht alles wegprüfen BFSI Der Sicherheitschef leitet bereits ein Drittanbieter Risikoregister. Das Unangenehme

Gregor Erismann

Autor

Compliance & Cybersicherheit

Operative Souveränität: Warum Transparenz hinsichtlich der Abläufe Ihres Anbieters unabdingbar ist

Im ersten Teil dieser Reihe haben wir untersucht Datensouveränität , dem Prinzip, dass Daten geregelt werden durch

Jonas Weyand

Autor

Compliance & Cybersicherheit

Datensouveränität Es beginnt dort, wo Ihre Daten gespeichert sind.

In Unternehmenssicherheitskreisen herrscht ein weit verbreitetes Missverständnis: dass Datensouveränität ist gelöst, sobald die Daten vorliegen

Jonas Weyand

Autor

Compliance & Cybersicherheit

Technologische Souveränität: Die Autonomie zu wählen Switch und Überleben

Wir haben Folgendes behandelt: Datensouveränität – der Grundsatz, dass Daten den Regeln ihrer Entstehung unterliegen

Jonas Weyand

Autor

eBook

Signale statt Rauschen mit NDR: Von der Datenflut zur Netzwerktransparenz im BFSI-Sektor  

Ein interaktives E-Book zum Erleben von Exeon.NDR im realen Bankwesen, Finanzdienstleistungen und Versicherungsszenarien. Einleitung BFSI Sicherheitsteams

Compliance & Cybersicherheit

Digital Sovereignty Is a Gradient, Not a Flag

Das vergangene Wochenende bot ein ungewöhnlich sauberes natürliches Experiment. Im Auftrag der US-Regierung hatte Anthropic

Gregor Erismann

Autor

NDR Events & Awards maschinelles Lernen

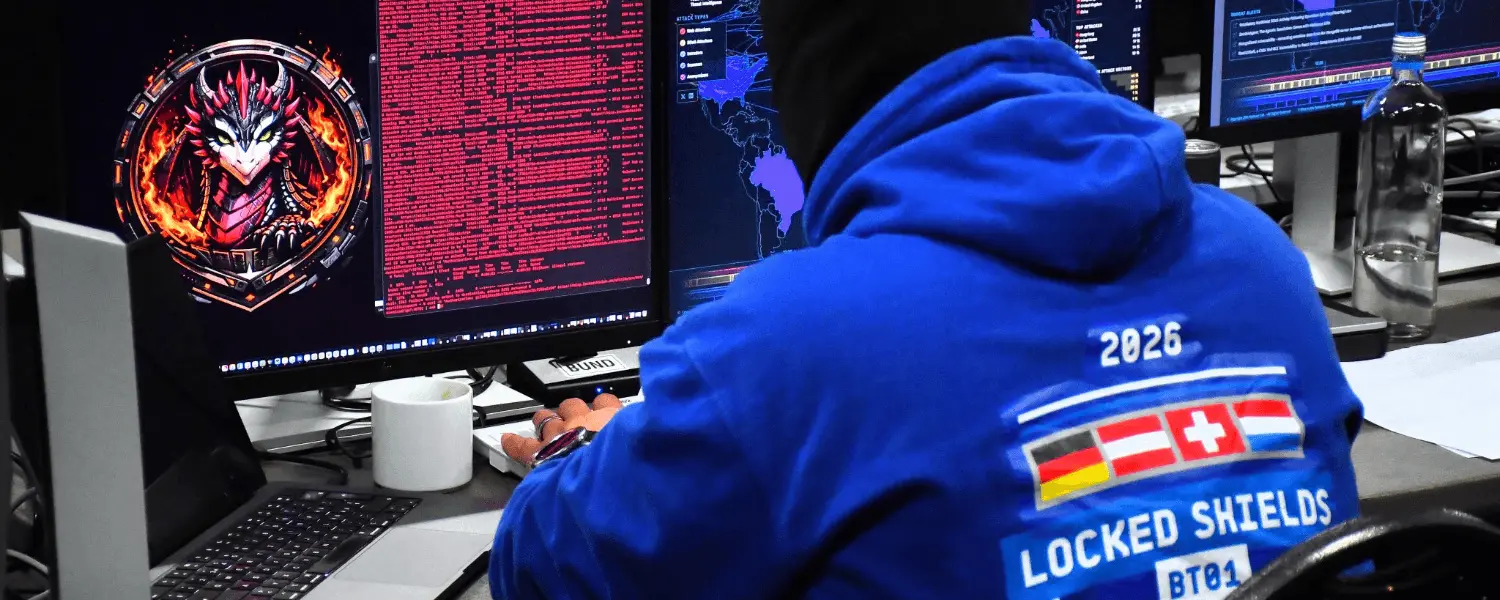
Exeon verhilft dem gemeinsamen Blue Team zum 2. Platz bei Locked Shields 2026

Exeon auf der Locked Shields 2026: NDR-Test dort, wo es am wichtigsten ist. Jährlich organisiert von der NATO Cooperative Cyber

Simon Sommerhalder

Autor

UEBA

Moderne Angreifer brechen nicht ein – sie loggen sich ein.

Warum der WEF Cybersecurity Outlook 2026 ein starkes Argument dafür liefert UEBA Früher ging es bei Cybersicherheit hauptsächlich darum, Angreifer fernzuhalten. Heute ist dieses Paradigma nicht mehr gültig. Laut Weltwirtschaftskonferenz

Gregor Erismann

Autor

UEBA

Neue UEBA-Lösung von Exeon Analytics ergänzt Exeon.NDR

Moderne Cyberangriffe werden nicht mehr durch Ausnutzung technischer Schwachstellen durchgeführt. Stattdessen setzen Angreifer auf kompromittierte Systeme. Zugangsdaten legitim

Gregor Erismann

Autor

Was ist IoT Sicherheit – Exeon-Blog
NDR- Compliance UEBA

IoT Security: Die Detection Gap schliessen

Angesichts steigender Cyber-Risiken benötigen industrielle Infrastrukturen eine einheitliche Verteidigung.

Black Hat 2025 Blog – Exeon
NDR EDR Events & Awards maschinelles Lernen

Black Hat 2025: Angriffstechniken und versteckte Kostenfallen

Black Hat ist eine jährliche Bühne für offensive Innovationen und neue defensive Denkweisen, die von Apple Zero-Click-Lösungen reichen.

Michael Tullius

Autor

Was ist DLL-Sideloading? – Exeon-Blog
NDR

DLL-Sideloading: Eine wachsende Cyber-Bedrohung verstehen

Wie Angreifer DLL-Sideloading missbrauchen – und wie Sie diese Gefahr frühzeitig erkennen.

Luca Forcellini

Autor

Wie man überwacht und erkennt Lieferkette Angriffe – Exeon-Blog
OT Security maschinelles Lernen NDR

Wie man Supply-Chain-Angriffe überwacht und stoppt

Supply-Chain-Angriffe zielen auf die Schwachstellen in der Software- oder Hardware-Lieferkette ab. Erfahren Sie, wie moderne NDR-Technologien diese Angriffe frühzeitig erkennen und stoppen.

Philipp Lachberger

Autor

Ist On-Prem besser als cloud Sicherheit - Exeon
OT Security maschinelles Lernen NDR

On-Prem oder on-Cloud: Welcher Ansatz ist besser?

Cloud-Lösungen bieten Skalierbarkeit und moderne Sicherheitsmechanismen. Dennoch bevorzugen viele Unternehmen On-Premise-Systeme für mehr Kontrolle, Performance und Offline-Zuverlässigkeit.

Okto2 Malware - Exeon-Blog
NDR maschinelles Lernen

Octo2: Die Evolution einer gefährlichen Malware-Familie

Die Octo-(ExobotCompact)-Malware-Familie hat sich zu einer der gefährlichsten Bedrohungen der Cyberwelt entwickelt. Wir beleuchten ihre Entwicklung und wie Sie sich schützen können.

Andreas Hünkeler

Autor

Reaktion auf Vorfälle Warum Prävention und Erkennung an erster Stelle stehen
NDR- Compliance EDR

Incident Response: Warum Prävention und Erkennung Priorität haben

Cyberangriffe nehmen rasant zu. Unternehmen sollten ihren Fokus auf Prävention und schnelle Erkennung legen, bevor sie gezwungen sind, nur noch zu reagieren.

Melissa Rabe

Autor

Wie man es vermeidet SOC Fehler – Exeon Cybersicherheitsblog
NDR OT Sicherheit

SOC-Fallen vermeiden: Die häufigsten Fehler und Best Practices

Ein Security Operations Center ist das Herzstück der Unternehmenssicherheit. Doch es gibt typische Fehler, die sich vermeiden lassen – wir zeigen, wie.

Luca Forcellini

Autor

Best of Breed oder Best of Suite – Exeon-Blog
NDR EDR

Best-of-Breed oder Best-of-Suite? Der richtige Sicherheitsansatz

Warum ein Multi-Vendor-Ansatz sinnvoll sein kann und wie Sie die Vorteile von Best-of-Breed-Lösungen effizient nutzen.

Alles über die Allianz Risikobarometer-Studie 2024
OT Security maschinelles Lernen

Allianz Risk Barometer: Cyber-Bedrohungen im Fokus

Das Allianz Risikobarometer zeigt: Cyberrisiken sind eine der grössten Bedrohungen für Unternehmen. Wie sollten Sie Ihre Sicherheitsstrategie anpassen?

Melissa Rabe

Autor

Alles über den Windows-Bluescreen-Fehler, der durch Crowdstrike verursacht wird
EDR NDR OT Sicherheit

CrowdStrike-Ausfall: Analyse eines globalen IT-Incidents

Ein fehlerhaftes Update führte weltweit zu massiven IT-Ausfällen. Wir zeigen, was Unternehmen daraus lernen können.

Leiter der Abteilung Professional Services – Blog des Cybersecurity-Ingenieurs
Leben bei Exeon

Ein Tag im Leben eines Sicherheitsingenieurs

Interview mit Harald Beutlhauser & Axel Rensing, Senior Professional Services Engineers: Was es bedeutet, ein PS zu sein.

Akira-Blog – Wie der Akira-Hack hätte verhindert werden können
maschinelles Lernen NDR

Akira Ransomware: Schutz vor einer neuen Angriffswelle

Die Ransomware-Gruppe Akira sorgt seit 2023 für Schlagzeilen. Wir erklären ihre Methoden und wie Sie sich effektiv schützen.

Air-Gaping als Sicherheitsmaßnahme – Exeon-Blog
NDR

Air-Gapping: Reicht Isolation als Schutzmassnahme aus?

Kann Air-Gapping allein kritische Infrastrukturen absichern oder braucht es zusätzliche Schutzschichten?

Connor Wood

Autor

Schweiz und die EU - NIS2 und neue Cybersicherheitsgesetze
Compliance & Cybersicherheit

NIS2 & neue Cybersecurity-Gesetze in der Schweiz und der EU

Wie NIS2 und das Schweizer Informationssicherheitsgesetz die Cybersicherheitsanforderungen nachhaltig verändern.

Gregor Erismann

Autor

Verschleierung erklärt von Harald Beutlhauser – Exeon-Blog
NDR EDR

Obfuscation: Gut als Sicherheit, schwer zu erkennen

Was ist Verschleierung? Verschleierung ist eine wichtige Technik zum Schutz von Software, birgt aber auch Risiken, insbesondere wenn

Wie man fängt Datenexfiltration - Exeon-Blog
NDR maschinelles Lernen

Wie man fängt Datenexfiltration mit maschinelles Lernen

Warum ist die Erkennung Datenexfiltration So wichtig? In der heutigen Umgebung , gibt es einen beispiellosen Anstieg ransomware Angriffe

Andreas Hünkeler

Autor

Metadatenanalyse vs. Deep Packet Inspection
NDR OT Sicherheit

Metadatenanalyse vs. Deep Packet Inspection

DPI stösst bei zunehmendem verschlüsseltem Traffic an Grenzen. Erfahren Sie, warum Metadatenanalyse eine skalierbare und datenschutzfreundliche Alternative ist.

Dr. sc. David Gugelmann

Autor

Der Cyber-Resilienz Act - CRA - Exeon Blog
ComplianceOT-Sicherheit

Cyber-Resilienz Das Gesetz (CRA) bleibt bestehen

Die EU Cyber-Resilienz Das Gesetz schreibt integrierte Cybersicherheit für alle digitalen Produkte vor. Von CE-Kennzeichnungen bis hin zu SBOMs und

Philipp Lachberger

Autor

Zero Trust Und compliance gehen Hand in Hand – Exeon
Compliance NDR

Zero Trust & Compliance: Ein starkes Duo für moderne Netzwerke

Warum Zero Trust für eine sichere und regulatorisch konforme IT-Infrastruktur unverzichtbar ist.

OT Sicherheit und Zero Trust Blog – Wie man die NIS-Vorschriften einhält und DORA
OT Compliance

Ausweitung von NIS & DORA auf OT-Netzwerke: Ein Zero-Trust-Ansatz

Der Zero-Trust-Ansatz ist eine umfassende Strategie zur Bewältigung von Compliance-Herausforderungen, die alle Bereiche von IT, OT bis...

maschinelles Lernen Algorithmen aus der Sicht von Erkennungsingenieuren
maschinelles Lernen Leben bei Exeon NDR

maschinelles Lernen Algorithmen aus der Sicht von Erkennungsingenieuren

Erkennungsingenieure bewältigen beim Entwickeln von Erkennungssystemen einzigartige Szenarien und stehen zusätzlich vor den Herausforderungen neuer, komplexer Bedrohungen.

Andreas Hünkeler

Autor

NDR vs. IPS – Exeon-Blog zur Cybersicherheit
NDR maschinelles Lernen

Wie Network Detection and Response (NDR) Schließt die Sicherheitslücken von Intrusion-Prevention-Systemen (IPS).

Um Bedrohungen zu erkennen und abzuwehren, nutzt IPS signaturbasierte Erkennung. Dies kann jedoch zu verschiedenen blinden Treffern führen.

Cybersicherheitslage und Verteidigungsstrategien in der Schweiz
NDR

Sicherheitslage in der Schweiz: Hybride Bedrohungen erfordern grundlegende Verteidigungsstrategien

Wie der Bundesnachrichtendienst berichtet, wird die Sicherheitslage in der Schweiz von Jahr zu Jahr komplexer.

Warum Netzwerk-Erkennung und -Reaktion die Lösung gegen Zero-Day Exploits
OT Security maschinelles Lernen NDR

Aufdeckung blinde Flecken : Zero-Day Exploit Detektion

Warum NDR für die Erkennung von entscheidender Bedeutung ist zero-day Ausbeutung Verständnis Zero-Day Exploits im Bereich der Cybersicherheit, zero-day Exploits

Connor Wood

Autor

Wie man einen Microsoft Exchange-Hack erkennt
NDR maschinelles Lernen

Wie man einen Microsoft Exchange-Hack erkennt

Dieser Artikel zeigt, wie Exeon mithilfe automatisierter Verfahren bei der Erkennung von Kompromittierungen auf Microsoft Exchange-Servern hilft. Anomalie Erkennung und manueller Verkehr

Dr. sc. David Gugelmann

Autor

OT Netzwerkschutz – Exeon Cybersecurity Blog
NDR maschinelles Lernen OT Security

Mehr als IT-Sicherheit: Schutz für OT-Netzwerke

Warum Sichtbarkeit und Schutz in OT-Netzwerken entscheidend für die Betriebssicherheit sind.

NIS2 Und DORA Haftung – Cybersicherheitsblog
Compliance NDR

NIS2 & DORA Manager haften für Cybersicherheit

Einleitung Die Haftung von Managern im Zusammenhang mit unentdeckten Cybersicherheitsvorfällen in Europa unterliegt unterschiedlichen rechtlichen Bestimmungen. frameworks , welche

Michael Tullius

Autor

FeedMeter Cyber Bedrohung Intelligenz von Dr. Markus Happe
maschinelles Lernen Partnerschaften

Intelligenteres Cyber Bedrohung Intelligenz: FeedMeter

(Bildnachweis: ZHAW Zürcher Hochschule für Angewandte Wissenschaften) Ein Forschungs- und Entwicklungsprojekt zur Verbesserung der Cyberabwehr

SOC Sichtbarkeitstriade und die Rolle der NDR
NDR EDR

SOC Sichtbarkeits-Triade und die Rolle von NDR-Lösungen

Wie die SOC-Visibility-Triade die Erkennung von Bedrohungen verbessert, indem sie SIEM, NDR und EDR kombiniert, um die Cybersicherheit zu stärken, und

Gregor Erismann

Autor

IT Und OT Konvergenz in der Cybersicherheit im Exeon-Blog
OT Sicherheit NDR

Lebe das IT / OT Konvergenz, mehr Sicherheit!

Von Daten zur Verteidigung: Wie lässt sich die Integration verbessern? IT mit OT Die Idee der technologischen Konvergenz ist nicht

Philipp Lachberger

Autor

Netzwerkangriffe erkennen und bekämpfen Gerät Schwachstellen
EDRMaschinelles LernenNDR

Wie man die Ausnutzung von Netzwerken erkennt Gerät Schwachstellen

In diesem Artikel stellen wir einige Ideen vor, wie man Ausbeutung (d. h. Missbrauch) erkennen und bekämpfen kann.

Axel Rensing

Autor

Neue Meldepflicht für Cyberangriffe in der Schweiz
ComplianceOT-Sicherheit

Die neue Meldepflicht für Cyberangriffe in der Schweiz

Alles, was Sie wissen müssen: Seit dem 1. Januar 2025 besteht eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen.

Gregor Erismann

Autor

XZ Utils und Liblizma-Hintertür – Exeon-Blog
OT Sicherheit NDR

Liblzma & XZ Utils Backdoor: Was sie bedeutet und wie man sie erkennt

Alles über die XZ utils & liblzma-Hintertür und warum dies der beste Weg ist, Ihre Sicherheitsstrategie zu verbessern.

Die Zukunft der Netzwerksicherheit
maschinelles Lernen NDR

Die Zukunft der Netzwerksicherheit: Vorhersageanalysen & ML -gesteuerte Lösungen

Da sich das digitale Zeitalter weiterentwickelt und das Geschäft weiterhin prägt, Umgebung Unternehmensnetzwerke sind zunehmend komplexer geworden.

Andreas Hünkeler

Autor

secIT-Cybersicherheitsveranstaltung – Exeon-Blog
Events und AwardsLeben bei ExeonNDRPartnerschaften

secIT: Ein Ausblick auf eine sichere Zukunft

Im Bild oben: Bei der letzten secIT-Veranstaltung unterstützte unser geschätzter Partner NETCOR GmbH Exeon am Stand für

Cyber Flash Newsletter

Unser monatlicher Newsletter bietet Ihnen Einblicke von IT Für Sicherheitsentscheider und technische Experten: Veranstaltungen, Webinare und Branchenneuigkeiten. Jetzt anmelden!

Zurück zum Hauptmenü
Unsere Produkte

Warum unsere NDR-Lösung auf dem Markt überlegen ist.

KI und Sicherheit
Unsere KI-Cybersecurity-Plattform, Swiss-made.