
In den letzten Jahren sind Sicherheitsvorfälle durch Eindringlinge sehr häufig geworden, wobei nahezu jede Woche groß angelegte Cyberangriffe auf Unternehmen verzeichnet werden. Bedrohung Die Angreifer versuchen ständig, in Unternehmensnetzwerke einzudringen und Kompromittierung Geschäfts assets en zu erbeuten. Um solche Sicherheitsverletzungen zu verhindern, setzen viele Unternehmen Intrusion-Prevention-Systeme (IPS) ein.
Um Bedrohungen zu erkennen und abzuwehren, stützen sich diese Lösungen auf eine signaturbasierte Erkennung, die eine automatische Erkennung von Eindringversuchen ermöglicht. Dieser Ansatz kann jedoch zu verschiedenen „ blinde Flecken “ und Schwachstellen im Netzwerkschutz führen. Network Detection and Response (NDR) kann diese Nachteile überwinden und so einen zuverlässigeren und ganzheitlicheren Schutz vor Eindringlingen bieten.
Intrusion-Prevention-Systeme: Workflow und ihre Grenzen
Ein IPS kann Bedrohungen erkennen und aktiv blockieren. Dazu nutzt es eine Signaturdatenbank mit bekannten Cyber-Bedrohungen. Diese vorprogrammierten Signaturen helfen den Sicherheitsverantwortlichen, Angriffe innerhalb des Netzwerks zu erkennen und zu verhindern. Folglich kann ein IPS ein integraler Bestandteil der Cyberabwehrstrategie eines Unternehmens sein.
Dieser Ansatz weist jedoch auch einige Einschränkungen auf. Zum einen kann ein IPS nur Angriffe erkennen und verhindern, für die bereits Signaturen vorliegen. Dies ist problematisch, da das System keine Schwachstellen vom Typ „ zero-day “ erkennen kann, die oft für die verheerendsten Cyberangriffe verantwortlich sind. Ein bekanntes Beispiel ist der „ zero-day “-Angriff aus dem Jahr 2021, bei dem Angreifer eine Schwachstelle zur Remote-Code-Ausführung in SolarWinds Serv-U-Produkten ausnutzten und mehrere Monate lang unentdeckt blieben. In solchen Fällen ist ein IPS wirkungslos und somit eine unzuverlässige Sicherheitsmaßnahme.
IPS ist zudem für die Analyse von verschlüsseltem Netzwerkverkehr ungeeignet. Nach Angaben der Agentur der Europäischen Union für Cybersicherheit machte verschlüsselter Datenverkehr bereits 70–90 % aller im Internet aufgerufenen HTTPS-Seiten aus, wobei die Tendenz von Jahr zu Jahr steigend ist. Der Einsatz von „ Verschlüsselung “ schützt die Vertraulichkeit und Integrität sensibler Geschäftsdaten.
Andererseits lässt sich der signaturbasierte Erkennungsansatz von IPS und anderen Lösungen jedoch nicht auf verschlüsselte Nutzdaten anwenden, um Einbruchsversuche zu erkennen und zu verhindern. Um diese Einschränkung zu überwinden, müsste das „ firewall “ den gesamten Datenverkehr entschlüsseln, was eine Vielzahl weiterer Sicherheitsprobleme mit sich bringen kann.
Zudem generieren IPS-Lösungen in der Regel für jeden Bedrohung einzelne Warnmeldungen. Sie fassen diese Warnmeldungen nicht zusammen, um einen „Gesamtüberblick“ über die Bedrohung Umgebung zu bieten, was es für Sicherheitsteams mühsam macht, echte Bedrohung von Fehlalarmen zu unterscheiden.
Zudem kann IPS nicht eindeutig feststellen, ob ein „ Warnmeldung “ auf einen tatsächlichen Angriffsvektor hindeutet und eine echte „ Bedrohung “ für das Unternehmen darstellt. Diese Einschränkung kann die Reaktionszeit erheblich beeinträchtigen und Angreifern einen Vorsprung verschaffen, um in das Unternehmen einzudringen.
Wie NDR die Beschränkungen von IPS für eine zuverlässigere Intrusion Detection beseitigt
Im Gegensatz zu IPS stützen sich NDR-Systeme nicht auf signaturbasierte Erkennung und Abwehr von Eindringversuchen. Stattdessen nutzen sie fortschrittliche Analyseprotokolle und maschinelles Lernen Algorithmen, um die Netzwerkkommunikation nahezu in Echt Echtzeit zu überwachen. Durch die kontinuierliche Analyse des Rohdatenverkehrs erstellen sie eine Basislinie für „normales“ Netzwerk Verhalten. Wenn sie verdächtigen Datenverkehr erkennen, lösen sie Warnmeldungen aus, die auf einen möglichen Bedrohung innerhalb der Netzwerkumgebung hinweisen.
Da ein NDR-Tool zur Erkennung von Bedrohungen nicht auf vorprogrammierte Signaturen angewiesen ist, kann es anomalen Netzwerkverkehr und unbekannte Bedrohungen erkennen, die herkömmliche Tools wie IPS und IDS, häufig übersehen. Darüber hinaus können NDR-Lösungen unbekannte „zero-day “-Angriffe erkennen, für die noch keine Signaturen existieren.
So ist beispielsweise Exeon.NDR ein KI-Sicherheitsprodukt, das über ein „ML “-Modell verfügt, das den Domain-Generierungsalgorithmus (DGA) erkennen kann, der beim SolarWinds-Sunburst-Angriff von 2020 verwendet wurde, sowie neuartige malware , für die noch keine Signaturen vorliegen. Herkömmliche IPS-Tools können diese fortschrittlichen Erkennungsfunktionen nicht bieten.
Darüber hinaus kombinieren und differenzieren NDR-Lösungen Erkennungswarnungen sowohl zeitlich als auch räumlich und weisen dabei weniger Fehlalarme auf. Dies ermöglicht es dem Sicherheitspersonal, böswilliges Verhalten zu erkennen und unmittelbare Bedrohungen zu identifizieren, die von einem IPS unentdeckt bleiben würden. Wenn beispielsweise ein Client plötzlich große Datenmengen im Rahmen versuchter administrativer Aktivitäten überträgt, könnte dies ein Hinweis auf eine „ Bedrohung “ sein, die untersucht werden sollte. NDR unterstützt solche Untersuchungen, da es nicht einfach nur isolierte Warnmeldungen generiert, sondern ein ganzheitlicheres Bild der Bedrohung Umgebung erstellt.
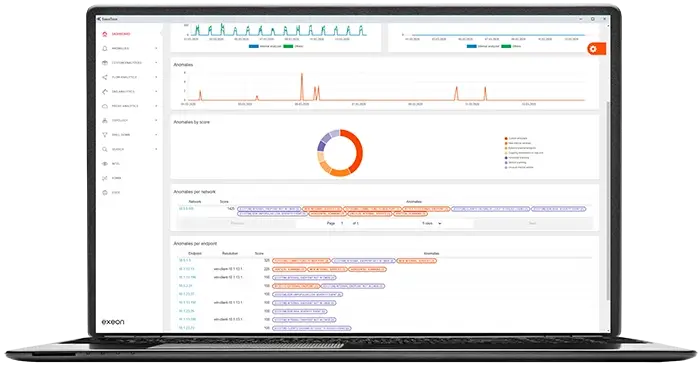
Darüber hinaus sind NDR-Lösungen, die auf der „ Metadaten “-Analyse basieren, wie beispielsweise die Lösungvon Exeon, in der Lage, die gesamte Netzwerkkommunikation zu überprüfen, selbst wenn diese verschlüsselt ist.
Herkömmliche NDR-Anbieter, die auf Deep Packet Inspection sowie auf IPS/IDS setzen, sind nicht in der Lage, verschlüsselte Nutzdaten zu analysieren, sodass ihnen ein großer Teil des Netzwerkverkehrs verborgen bleibt. Da viele Akteure im Bereich „ Bedrohung “ in ihren Angriffsprotokollen „ Verschlüsselung “ einsetzen, stellt dies einen erheblichen Nachteil für ihre Netzwerkschutzfähigkeiten dar.
Schließlich speichern NDR-Lösungen ein Archiv vergangener Aktivitäten, um Netzwerk Forensik - und Vorfall -Untersuchungen zu ermöglichen. Wenn ein Unternehmen also überprüfen möchte, ob ein Client von einer Sicherheitslücke betroffen ist, können die Sicherheitsteams einfach die Aktivitäten des Clients scan , die von dessen Servernetzwerken aus initiiert wurden. Auf diese Weise können Untersuchungen durchgeführt werden, um ein erneutes Auftreten eines Sicherheitsvorfalls Vorfall zu verhindern.
Fazit
Während IPS bekannte Angriffe erkennen und es Unternehmen ermöglichen, bestimmte Netzwerkschwachstellen automatisch zu beseitigen, können NDR-Lösungen dabei helfen, komplexere und bislang unbekannte Angriffe zu erkennen und darauf zu reagieren. Falls das IPS versagt oder es einem Angreifer gelingt, in das Netzwerk einzudringen, ermöglicht eine NDR-Lösung eine schnellere Erkennung und eine effizientere Suche nach „ Bedrohung “.
Die NDR-LösungExeon.NDR bietet einen verbesserten Überblick über das gesamte Unternehmensnetzwerk und kann sogar noch unbekannte Cyberbedrohungen erkennen. Damit ist sie ein wichtiges Werkzeug für Sicherheitsteams, um verschiedene Angriffsmuster zu erkennen, selbst wenn der Datenverkehr verschlüsselt ist. Darüber hinaus lässt sich der „ Bedrohung “-Bewertungsmechanismus des Produkts problemlos in IPS-/IDS -Erkennungsereignisse integrieren, um Unternehmen einen umfassenden und kontinuierlichen Schutz vor Angreifern zu bieten.
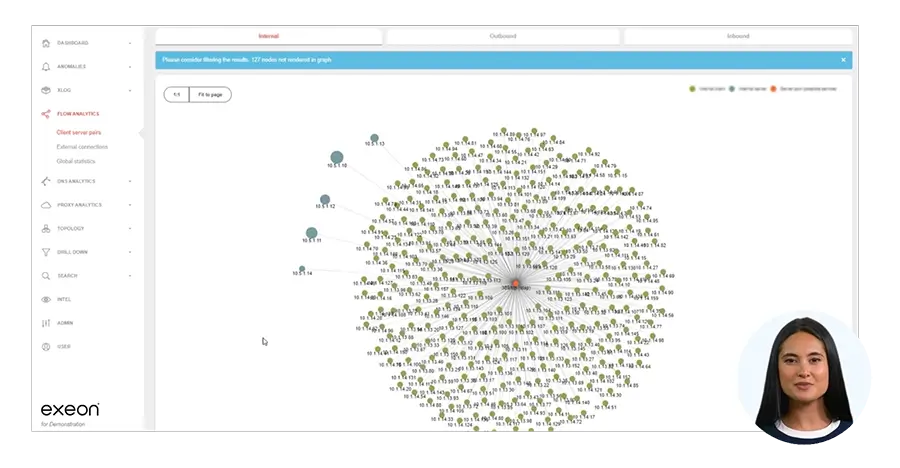
Sehen Sie sich unsere kurzen „ demo “-Videos an, um zu erfahren, wie Exeon die Cyber-Resilienz Ihres Unternehmens stärken kann.



