Angetrieben durch die kontinuierliche Weiterentwicklung digitaler Technologien nehmen Cyberangriffe sowohl an Zahl als auch an Komplexität zu. Die Vielfalt der eingesetzten legacy und modernen IT Systeme, die Vernetzung von Geräten (die früher isoliert betrieben wurden) sowie die große Anzahl von Drittanbieter Anbietern machenes zunehmend schwieriger,die IT Umgebungganzheitlich zu schützen.
Da einige dieser Systeme nicht für eine Vernetzung konzipiert wurden, wird die Sicherheit oft erst nachträglich berücksichtigt. Und die Bereinigung der bestehenden Infrastruktur ist eine große Herausforderung mit dem Risiko, versehentlich etwas zu übersehen, was zu Einfallstoren für Angreifer führen kann.
Daher ist ein ganzheitliches Verständnis des Netzwerks IT unerlässlich, um potenzielle Bedrohungen zu überwachen. Allerdings kann keine einzelne Lösung in der heutigen komplexen IT Umgebung einen vollständigen Schutz bieten. Folglich ist es unerlässlich, verschiedene Sicherheitsaspekte miteinander zu verknüpfen.
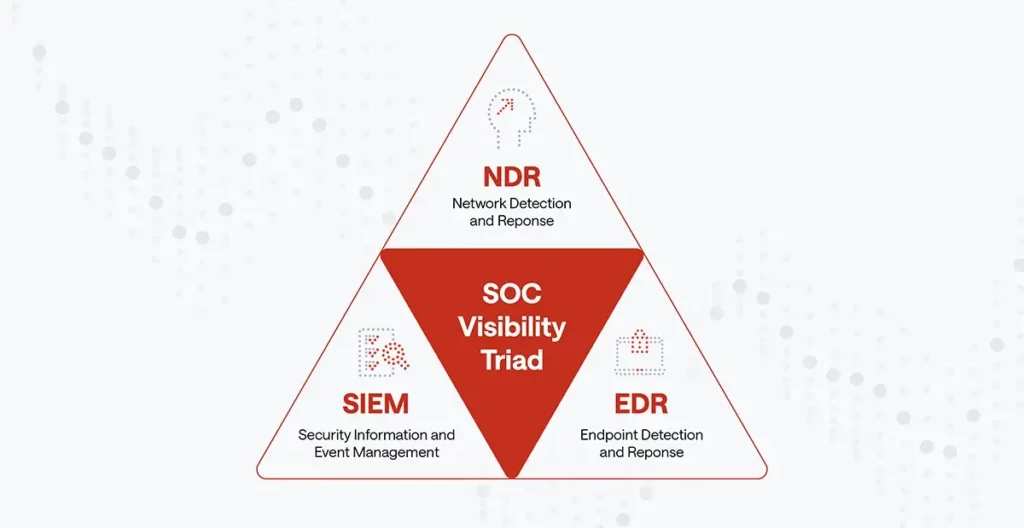
Um dieser Herausforderung zu begegnen, hat Gartner die SOC „Visibility Triad“ eingeführt, um support IT Sicherheitsexperten dabei zu unterstützen, ihre Architektur Einrichtung zu definieren und weiterzuentwickeln sowie Einfallstore zu schließen, die Angreifer exploit nutzen können, um sich unbefugten Zugriff zu verschaffen.
In diesem Artikel werden wir zunächst auf die von Gartner beschriebene „ SOC -Visibility-Triade“ eingehen, bevor wir uns eingehender mit der besonderen Rolle befassen, die NDR -Lösungen (Network Detection & Response ) innerhalb dieses framework spielen.
Definition der „ SOC -Visibility“-Triade
Die „ SOC -Visibility-Triade“ zielt darauf ab, zu verhindern, dass Cyberangreifer lange genug in Ihrem Netzwerk verbleiben, um ihre böswilligen Ziele zu erreichen. Bislang setzten Unternehmen auf SIEM-Systeme (Security Information and Event Management,SIEM), um Cyberangriffe zu erkennen und abzuwehren.
Allerdings war bis zur Einführung der Lösungen „Endpunkt “ ( ) und „ Detection & Response“ (EDR) sowie „ Network Detection & Response “ (NDR) ein hoher manueller Aufwand bei der Auswertung der gesammelten Daten in einem „ SIEM “ erforderlich. Sowohl „ EDR “ als auch „NDR“ sind auf unterschiedliche Bereiche spezialisiert: use cases:
Während „ EDR “ auf eine Software (agent) zurückgreift, die auf den überwachten Endgeräten ( Endpunkt ) installiert ist, um die Aktivitäten der Endgeräte im Detail zu überprüfen, überwacht NDR alle Aspekte der Netzwerkkommunikation und bietet so einen Überblick über die Aktivitäten der Endgeräte ( IT ), unabhängig davon, ob eine „ agent “-Software installiert ist oder nicht.
Sicherheitsinformations- und Ereignismanagement (SIEM)
Eine „ SIEM “-Lösung sammelt und aggregiert Sicherheitsprotokolldaten von allen Geräten im gesamten Netzwerk, darunter „ Endpunkt “-Geräte, Server, Netzwerkgeräte (switch, router), Sicherheitslösungen (Firewalls, IDS/IPS und EDR), benutzerdefinierte Anwendungen und sogar „ cloud “-Dienste. Die „ SIEM “ speichert diese Protokolle in einem zentralen Speicherort in einem einheitlichen Format, wo das „ SOC “-Team diese Protokolle überprüft, um ungewöhnliche Aktivitäten zu erkennen, die auf eine potenzielle „ Cyberangriff “ hindeuten können.
Obwohl „ SIEM “ mittlerweile ein fester Bestandteil des Instrumentariums jedes Unternehmens zur Erkennung von Cyberbedrohungen ist, weist es nach wie vor erhebliche Nachteile auf:
- Die Analysefunktionen von SIEMs sind begrenzt und oft sehr zeitaufwändig, da der Hauptzweck von SIEMs in der Sammlung und Zusammenfassung von Protokolldaten besteht.
- SIEM Diese Lösungen lösen häufig viele falsch-positive Warnmeldungen aus; dies kostet die SOCs Zeit und hindert sie daran, alle Sicherheitswarnungen zu untersuchen.
- SIEMs verfügen nur über begrenzte Visualisierungsmöglichkeiten, was die Suche nach „ Bedrohung “ äußerst komplex und mühsam macht.
Endpunkt Erkennung und Reaktion (EDR)
EDR ist eine integrierte Softwarelösung, die die Aktivitäten von Endgeräten ( Endpunkt s – Laptops, Desktops und Server) in Echtzeit überwacht, um böswilliges Verhalten zu erkennen. EDR sammelt Daten von Endgeräten und analysiert diese, um böswillige Muster aufzudecken. Sobald solche Muster erkannt werden, reagiert das EDR automatisch auf Bedrohungen oder isoliert die infizierten host , um eine Ausbreitung der Infektionen auf andere Netzwerkbereiche und Geräte zu verhindern.
Auch wenn die „ EDR “ ein wesentlicher Bestandteil der Unternehmenssicherheit ist, sind ihre Möglichkeiten, komplexe Cyberangriffe abzuwehren, begrenzt:
- Die Installation ist auf Geräten mit den Betriebssystemen „ IoT “ und „ OT “ nicht möglich. Eine Lösung mit „ EDR “ erfordert die Installation eines „ agent “ auf Geräten mit „ Endpunkt “ zur Überwachung, was auf den meisten Geräten mit „ IoT “ nicht möglich ist.
- EDR kann keine Geräte überwachen, die sich im Besitz der Mitarbeiter befinden und die insbesondere während der COVID-19-Pandemie an Beliebtheit gewonnen haben.
- EDR bietet keine umfassende Transparenz über hybride „ IT “-Umgebungen, da es sich ausschließlich auf Endgeräte konzentriert.
Network Detection and Response (NDR)
NDR ist der „ Rückgrat “-Bestandteil der „ SOC “-Trias, der für einen ganzheitlichen Überblick sorgt. NDR analysiert den Netzwerkverkehr, der die gesamte „ IT “-Umgebung durchläuft, um böswilliges Verhalten zu erkennen und entsprechend zu reagieren.
NDR bietet eine Vielzahl von Sicherheitsfunktionen, die SIEM -Lösungen nicht bieten können. So kann NDR beispielsweise komplexe Cyberangriffe und unbekannte Bedrohungen erkennen malware durch den Einsatz fortschrittlicher Technologien wie domänenspezifischer „ maschinelles Lernen “-Modelle erkennen. Im Gegensatz zu „ EDR “ bietet NDR einen umfassenden Überblick (Ost-West, Nord-Süd) über alle Interaktionen in der gesamten „ IT “-Umgebung, unabhängig von Agenten, einschließlich „ cloud “ und „assets “.
Zukunftssichere NDR-Lösungen wie Exeon.NDR basieren auf selbstlernenden Gerät Verhaltensmodellen, die Bedrohungen unabhängig vom Datenverkehr Verschlüsselung erkennen können. Im Gegensatz zu herkömmlichen Sicherheitslösungen wie Firewalls, IDS, und IPS, die auf Deep Packet Inspection basieren und angesichts des zunehmenden Datenverkehrs blind werden Verschlüsselung.
Somit ist ein NDR-System von Stand der Technik in der Lage, verdeckte Kommunikationskanäle aufzudecken, die häufig von fortgeschrittenen Akteuren im Bereich „ Bedrohung “ genutzt werden, wie beispielsweise APT und „ ransomware “-Betreiber, aufzuspüren.
Durch die Kombination einer NDR-Lösung mit SIEM und EDR erhalten die Teams unter SOC einen umfassenden Überblick über ihr Netzwerk und sind in der Lage, unbekannte Bedrohungen zu erkennen, die täglich neu auftauchen.
Zusammenfassung
Gartners „ SOC -Visibility-Triade“ beschreibt die drei Perspektiven, die erforderlich sind, um eine ganzheitliche „ IT “-Sicherheit zu gewährleisten und die Schwachstellen zu mindern, die sich aus der separaten Nutzung jeder einzelnen Perspektive ergeben. Während SIEMs bereits weit verbreitet sind, sind „ EDR “ und „NDR“ relativ neue Aspekte einer „ Stand der Technik “-Unternehmens IT -Sicherheit, wie in Gartners „ framework “ dargelegt.
Um vollständige Transparenz zu erlangen, ist die zeitnahe Bereitstellung von EDR und NDR absolut sinnvoll. Von den beiden neueren Konzepten gilt NDR als das „ Rückgrat “ der von Gartner definierten „ SOC Visibility Triad“ (Dreieck aus Sichtbarkeit, Erkennung und Reaktion), das einen ganzheitlichen Überblick über alle Netzwerkaktivitäten bietet und einen Eckpfeiler moderner Verteidigungsstrategien bildet.