Definition
Diese moderne Cybersicherheitslösung wurde entwickelt, um „ cloud “-Umgebungen zu schützen. Sie besteht aus einer Reihe von Prozessen und Technologien, die die Aktivitäten unter cloud kontinuierlich überwachen, potenzielle Bedrohungen erkennen und darauf reagieren Echtzeit. Im Gegensatz zu herkömmlichen Sicherheitsmaßnahmen, die sich möglicherweise auf die Infrastruktur unter On-Prem konzentrieren, ist diese Lösung speziell auf die besonderen Herausforderungen des Cloud-Computings unter cloud zugeschnitten. Damit ist sie ein unverzichtbares Werkzeug für Unternehmen, die ihre Abläufe zunehmend in die Cloud unter cloud verlagern. Durch den Einsatz fortschrittlicher Tools wie künstlicher Intelligenz (KI) undmaschinelles Lernen (ML) hilft CDR Unternehmen dabei, Cyberbedrohungen immer einen Schritt voraus zu sein.
Wesentliche Merkmale
Malware Kompromittierung -Systeme auf verschiedene Weise. Obwohl es verschiedene Arten davon gibt, werden im Allgemeinen bestimmte Schritte befolgt, um böswillige Ziele zu erreichen:
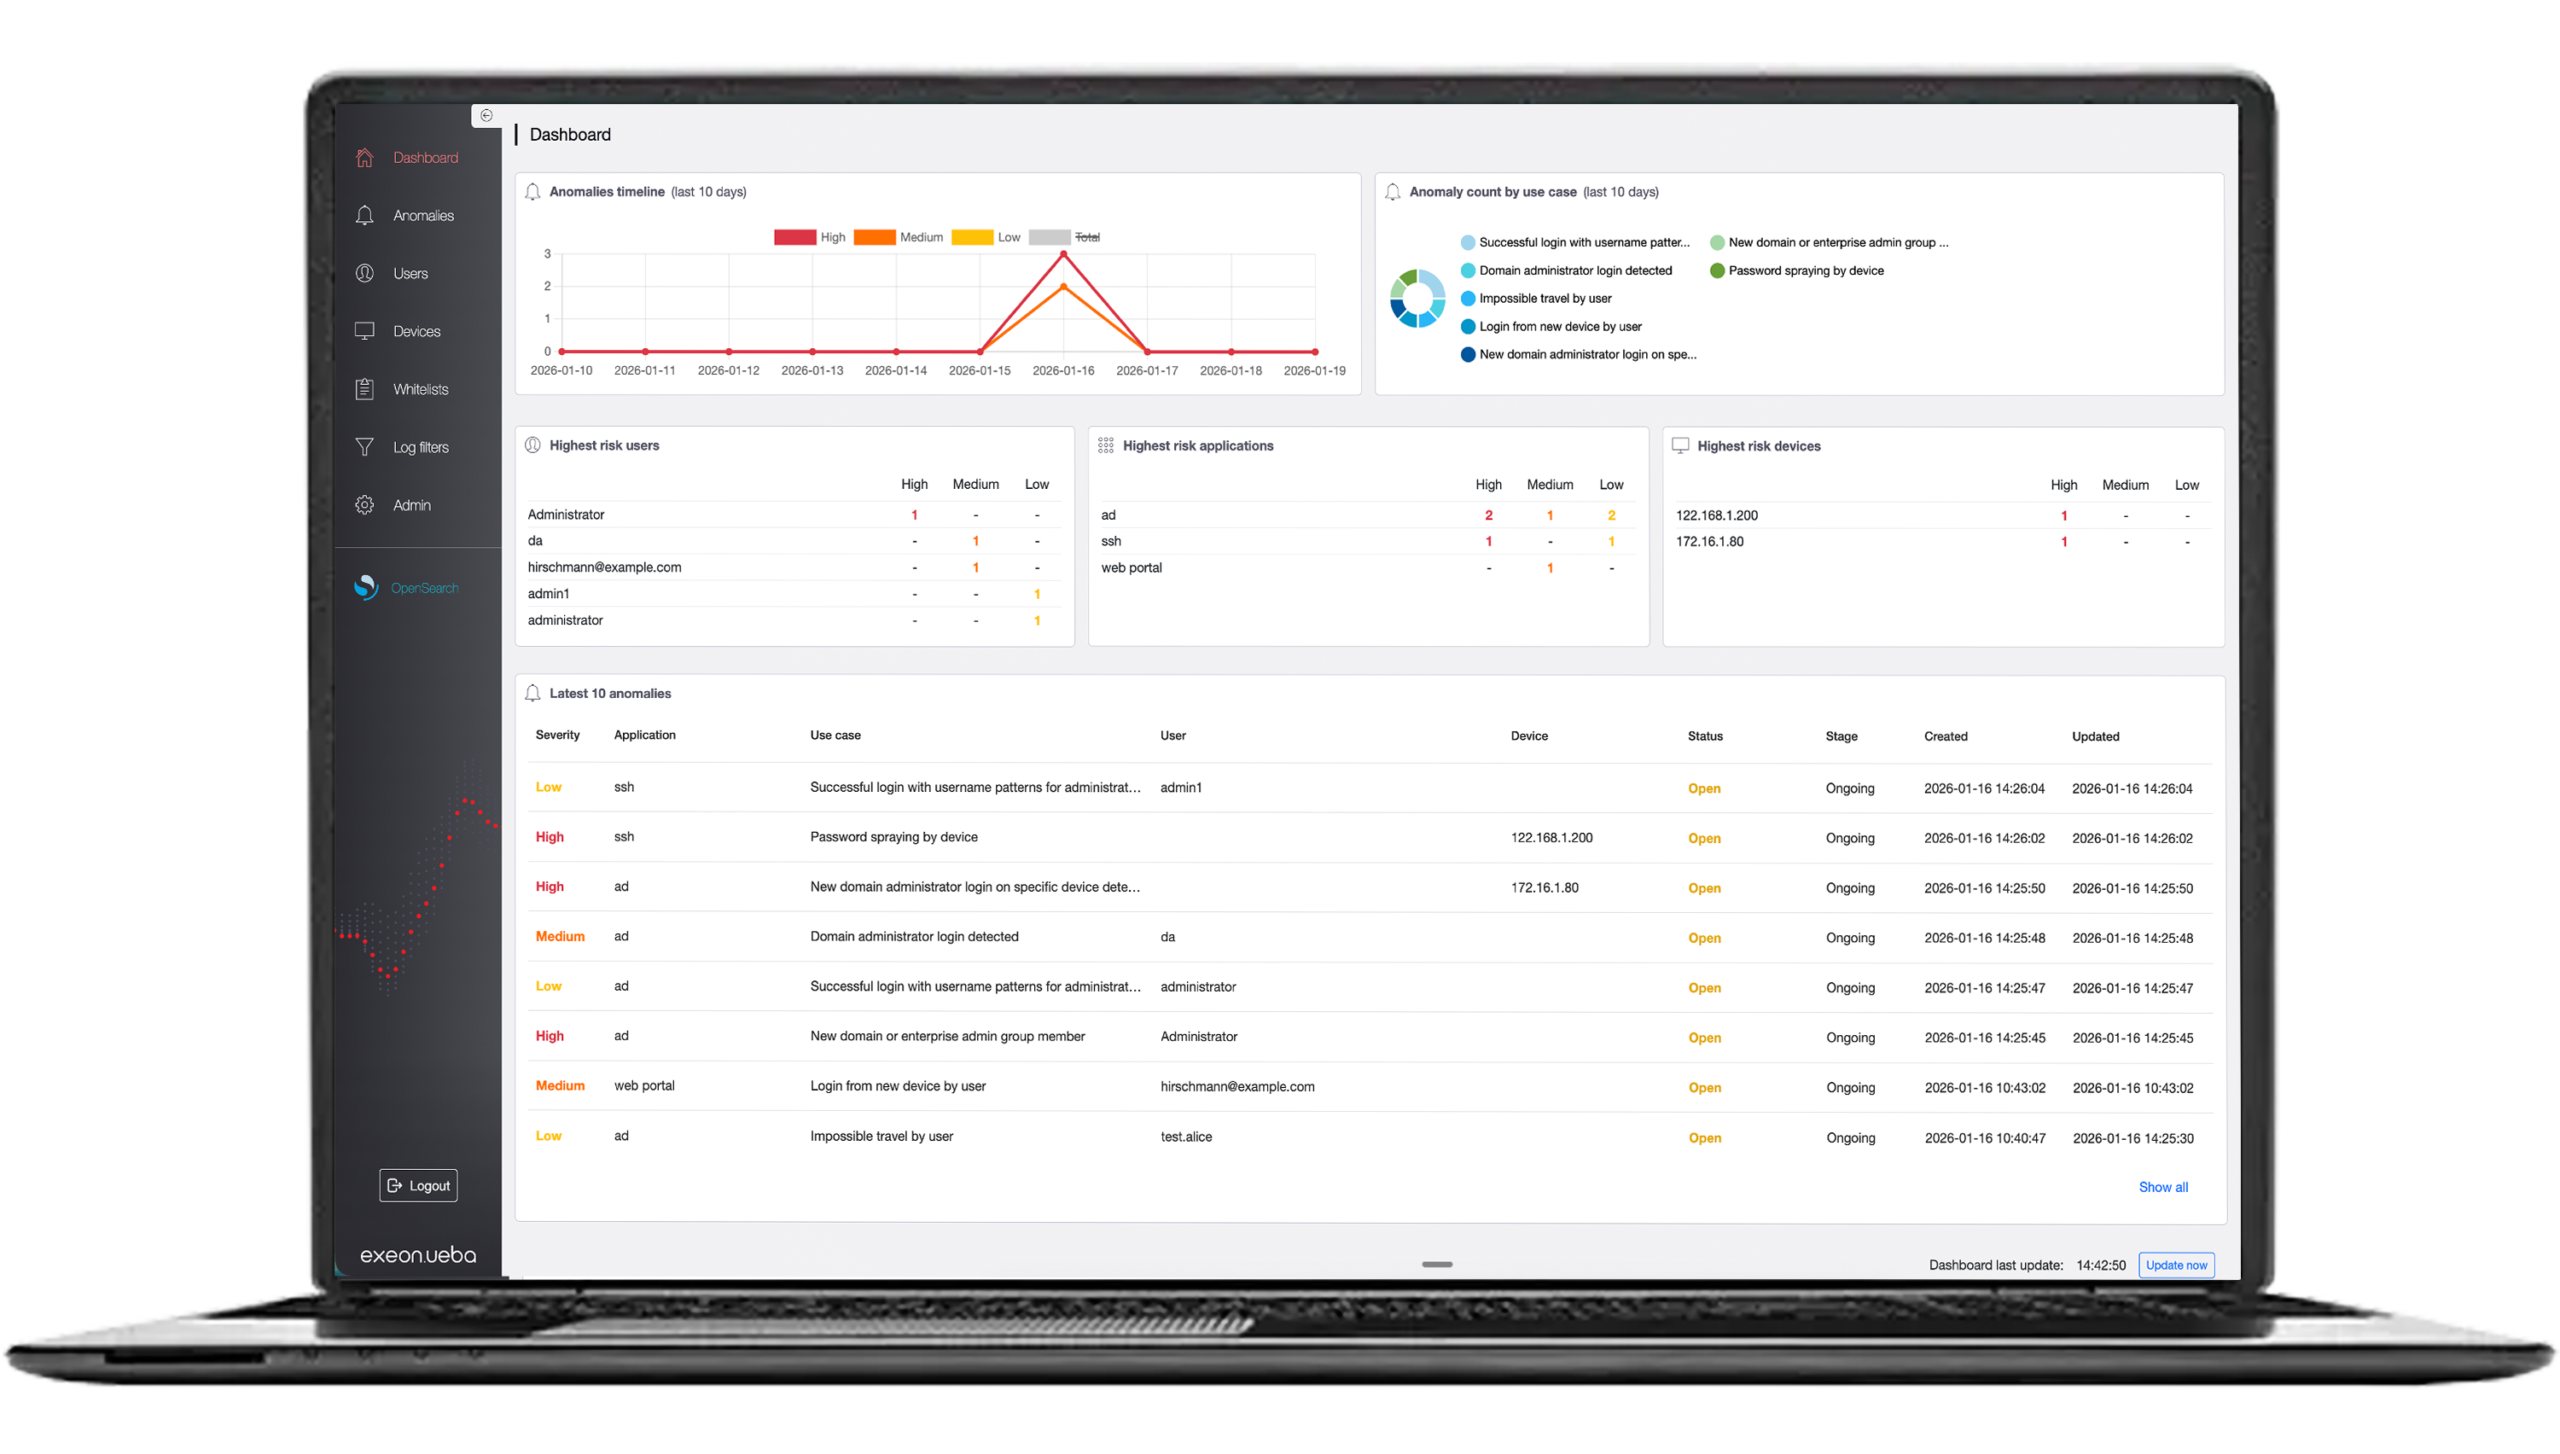
- Echtzeit Bedrohung Erkennung:DieseSysteme überwachen kontinuierlich cloud -Umgebungen und suchen nach Anzeichen verdächtiger Aktivitäten.
- Automatische Reaktion:Wenn ein „ Bedrohung “ erkannt wird, kann das System automatisch Maßnahmen ergreifen, sei es die Isolierung einer kompromittierten Instanz oder die Benach Alarmierung r Sicherheitsteams.
- Nahtlose Integration:CDR-Lösungen lassen sich problemlos in andere Sicherheitstools integrieren, beispielsweise in SIEM-Systeme(SIEM , Security Information and Event Management), um eine umfassende Sicherheitslösung zu bieten.
- Skalierbarkeit:Mit dem Wachstum Ihres Unternehmens wächst auch Ihre Infrastruktur für die „ cloud “. CDR-Lösungen sind so konzipiert, dass sie sich parallel zu Ihrem cloud skalieren lassen und so einen kontinuierlichen Schutz gewährleisten.
Im Kern funktioniert „ Cloud : Detection and Response“ durch das Erfassen und Analysieren von Daten aus verschiedenen Quellen innerhalb Ihrer „ cloud “-Umgebung. Dazu gehören Netzwerkverkehr, Protokolle zu Benutzeraktivitäten und Anwendungsereignisse. „ maschinelles Lernen “-Modelle durchforsten diese Daten anschließend und suchen nach Mustern, die auf eine „ Bedrohung “ hindeuten könnten.
CDR bietet zahlreiche Vorteile, benötigt jedoch NDR für eine umfassendere, netzwerkweite Erkennung und Reaktion auf „ Bedrohung “.
Die Rolle der Automatisierung bei der Sicherheit von „ cloud “
Die Automatisierung spielt eine entscheidende Rolle für die Effektivität von CDR-Systemen. Durch die Automatisierung der Erkennung und Reaktion auf „ Bedrohung “ verkürzt „ Cloud Detection and Response“ die Zeit, die zur Eindämmung potenzieller Risiken benötigt wird – was in einer schnelllebigen „ cloud “-Umgebung von entscheidender Bedeutung ist. Dank der Automatisierung können die Systeme auf Vorfälle reagieren, ohne auf menschliches Eingreifen warten zu müssen, wodurch die Auswirkungen von Angriffen minimiert werden.
Datenfluss - und Bedrohung -Erkennung in CDR verstehen
CDR-Systeme überwachen den Datenfluss innerhalb Ihrer cloud -Umgebung. Sie analysieren diese Daten auf Unregelmäßigkeiten oder Muster, die auf eine Sicherheits Bedrohung hinweisen könnten. Indem sie den Datenfluss nachvollziehen und Anomalien identifizieren, können diese Systeme Bedrohungen erkennen, die andernfalls möglicherweise unbemerkt blieben. Diese ständige Wachsamkeit gewährleistet, dass Ihre cloud -Umgebung sicher bleibt.
Integration in die bestehende Infrastruktur von „ cloud “
Eine der Stärken von „ Cloud : Detection and Response“ ist die nahtlose Integration in Ihre bestehende „ cloud “-Infrastruktur. Ganz gleich, ob Sie ein öffentliches, privates oder hybrides Netzwerk nutzen cloud Einrichtung – CDR lässt sich individuell an Ihre spezifische Umgebung anpassen. Diese Integration verbessert Ihre aktuellen Sicherheitsmaßnahmen, ohne Störungen zu verursachen oder wesentliche Änderungen an Ihrer Infrastruktur zu erfordern.
Vorteile
Es bietet eine ganze Reihe von Vorteilen ( host ), was es zu einem unverzichtbaren Bestandteil für Unternehmen macht, die auf eine Infrastruktur mit „ cloud “ setzen. Erstens verbessert es die Sicherheit erheblich, indem es einen tieferen Einblick in „ cloud “-Umgebungen ermöglicht. Herkömmliche Sicherheitstools könnten einige der raffinierteren Bedrohungen übersehen, die CDR hingegen erkennen kann.
Darüber hinaus verkürzen automatisierte Reaktionen die Zeit, die zur Bekämpfung von Bedrohungen benötigt wird, was für die Verhinderung von Datenlecks von entscheidender Bedeutung ist. Über die Sicherheit hinaus ist diese Methode auch kosteneffizient, da sie sich an Ihre cloud -Nutzung anpasst und somit den Bedarf an zusätzlichen Investitionen in „ hardware “ oder Software reduziert.
Schließlich unterstützt sie die Einhaltung von Branchenvorschriften ( compliance ) und bietet detaillierte Protokolle und Berichte, aus denen hervorgeht, wie Bedrohungen bewältigt wurden.
CDR vs. traditionelle Sicherheitsmaßnahmen
- Skalierbarkeit
- CDR: Hoch (passt sich dem Wachstum von „ cloud “ an)
- Traditionelle Sicherheit: Begrenzt
- Automatisierung
- CDR: Vollständig automatisierte Antworten
- Traditionelle Sicherheit: Manuelle Eingriffe
- Bedrohung Erkennung
- CDR: Spezifische Bedrohungen für „ Cloud “
- Traditionelle Sicherheit: Verallgemeinerte Bedrohungen
- Kosten
- CDR: Effizient, skalierbar mit der Nutzung
- Traditionelle Sicherheit: Kann teuer werden
Herausforderungen
- Behebung von Kompatibilitätsproblemen mit „ Legacy “-Systemen: Die Implementierung dieser Lösung in Umgebungen, die noch auf älteren „ legacy “-Systemen basieren, kann Herausforderungen mit sich bringen. Diese Systeme sind möglicherweise nicht immer mit den neuesten Technologien kompatibel, was die Integration erschwert. Um diesem Problem zu begegnen, müssen Unternehmen ihre aktuelle Infrastruktur bewerten und eine Aktualisierung oder den Austausch veralteter Komponenten in Betracht ziehen, um eine reibungslose Implementierung zu gewährleisten.
- Sicherheit und Leistung in „ Cloud “-Umgebungen in Einklang bringen: Eine weitere Herausforderung besteht darin, ein Gleichgewicht zwischen robuster Sicherheit und optimaler cloud Leistung zu wahren. CDR-Systeme sind zwar für die Sicherheit unverzichtbar, können jedoch mitunter Latenz verursachen oder erhebliche Ressourcen beanspruchen. Es ist wichtig, die Einstellungen so zu konfigurieren, dass die Sicherheit maximiert wird, ohne die Leistung Ihrer cloud -Umgebung zu beeinträchtigen.
- Umgang mit den Anforderungen an das „ Compliance “ bei der Implementierung: Schließlich istdiecompliance mit branchenspezifischen Vorschriftenein entscheidender Aspekt bei der Implementierung. Verschiedene Branchen stellen unterschiedliche Anforderungen an Datensicherheit und Datenschutz, und es ist von entscheidender Bedeutung, sicherzustellen, dass Ihre Cybersicherheitslösung cloud diese Standards erfüllt. Dies kann eine enge Zusammenarbeit mit compliance -Beauftragten und Rechtsabteilungen erfordern, um die spezifischen Anforderungen Ihres Unternehmens zu verstehen und das CDR Einrichtung entsprechend anzupassen.
Ausblick auf die Zukunft
Die Zukunft dieser Technologie sieht vielversprechend aus, da immer mehr Unternehmen auf das „ cloud “ umsteigen. Wir können mit weiteren Fortschritten in den Bereichen KI und „ maschinelles Lernen “ rechnen, die die Vorhersagefähigkeiten dieser Systeme verbessern werden. Diese Verbesserungen werden es Unternehmen ermöglichen, Bedrohungen nicht nur effektiver zu erkennen und darauf zu reagieren, sondern sie auch zu antizipieren, bevor sie zu einem Problem werden. Da die Verbreitung von „ cloud “ weiter zunimmt, wird es zweifellos zu einem noch integralen Bestandteil von Cybersicherheitsstrategien werden.
Allerdings gibt es bereits eine auf KI und „ ML “ basierende Technologie: Network Detection and Response (NDR). Sie deckt alle Aspekte von cloud Bereitstellung und Sicherheit ab und ermöglicht gleichzeitig On-Prem, was Flexibilität und Anpassungsmöglichkeiten bietet.
In der heutigen, von cloud geprägten Welt hat Cloud Detection and Response zunehmend an Bedeutung gewonnen. Durch deren Implementierung können Unternehmen ihre cloud Sicherheit erheblich verbessern und sicherstellen, dass ihre digitalen assets geschützt sind.
Ganz gleich, ob Sie in der Finanzbranche, Gesundheitswesen, im E-Commerce oder in einer anderen Branche tätig sind, die auf das cloud angewiesen ist – das Verständnis und die Nutzung von cloud Cybersicherheit sind der Schlüssel zur Aufrechterhaltung einer robusten Sicherheitslage.