Vier praktische Use-Cases für vernetzte, segmentierte und betrieblich komplexe „ OT “-Umgebungen unter Einsatz von NDR für „ OT “.
Einleitung
Operative Technologieumgebungen sind nicht mehr vom Rest des Unternehmens isoliert. Produktionssysteme tauschen Daten mit Engineering-Arbeitsplätzen, Fernwartungsdiensten, Unternehmensanwendungen, Plattformen für „ cloud “, Lieferanten und bestehenden Sicherheitswerkzeugen für „ OT “ aus. Diese Verbindungen support einen effizienten Betrieb, doch mit der Integration von NDR für „ OT “ entstehen auch Kommunikationswege, die verstanden, gesteuert und überwacht werden müssen.
Die Herausforderung geht über die blosse Identifizierung nicht erfasster Assets hinaus. Sicherheitsinformationen sind oft fragmentiert und verteilen sich auf OT-Teams, Netzwerkbetreiber, Firewalls, Fernzugriffsplattformen, Intrusion-Detection-Systeme (IDS) oder Deep-Packet-Inspection sowie das SOC. Die Segmentierung kann von ihrem ursprünglichen Konzept abweichen. Der Zugriff vertrauenswürdiger Anbieter kann über den genehmigten Umfang hinausgehen. Und die Konvergenz von IT und OT kann Angreifern einen Weg zu Produktionssystemen oder zurück zu Unternehmensdiensten, Zugangsdaten, geistigem Eigentum und Geschäftsdaten eröffnen.
Daraus ergibt sich eine Reihe praktischer Fragen, deren Beantwortung vielen Unternehmen aus der Industrie und aus dem Bereich der kritischen Infrastruktur nach wie vor Schwierigkeiten bereitet:
- Welche Assets sind aktiv, und wie hängen sie zusammen?
- Können OT- und Sicherheitsteams eine gemeinsame Untersuchungs-Timeline erstellen, ohne diesen manuell aus den Daten verschiedener Tools zusammenstellen zu müssen?
- Entspricht die tatsächliche Netzwerkkommunikation noch dem beabsichtigten „ Segmentierung “-Design?
- Ist eine Herstellerverbindung innerhalb des genehmigten Zeitfensters, Ziels und Kommunikationsumfangs geblieben?
- Würden verdächtige Aktivitäten an der Grenze zwischen IT und OT erkannt werden, bevor sie zu Betriebsstörungen oder Datenverlusten führen?
Exeon.NDR ergänzt bestehende Investitionen in die Netzwerk- und OT-Sicherheit durch passive Metadatenanalyse und herstellerunabhängige Integrationen. Die Lösung bündelt Kommunikationsverhalten, vorhandene Sicherheitssignale und den Untersuchungskontext in einer gemeinsamen operativen Übersicht – ganz ohne Agenten, aktives Scannen, Paketentschlüsselung oder unnötige Interaktion mit Produktionsendpunkten.
Dieses E-Book richtet sich in erster Linie an OT- und ICS-Sicherheitsverantwortliche, Ingenieure, Architekten und Netzwerkteams in den Werken, die verstehen möchten, wie Exeon.NDR in der Praxis eingesetzt werden kann. Darüber hinaus bietet es CISOs, SOC-Leitern, CIOs und Verantwortlichen für operative Resilienz einen prägnanten Überblick über den Mehrwert, der in vier gängigen OT-Szenarien erzielt wird.
So nutzen Sie dieses E-Book
In den folgenden Kapiteln werden praxisnahe OT-Use-Cases beschrieben, die häufig bei technischen Bewertungen, Proof-of-Concept-Tests und im täglichen Sicherheitsbetrieb auftreten. Jedes Kapitel beginnt mit einer konkreten operativen Herausforderung und zeichnet nach, wie sich die Belege in Exeon.NDR verdichten – vom ersten Signal bis hin zu den Informationen, die für eine gemeinsame Entscheidung von OT- und Sicherheitsteams erforderlich sind.
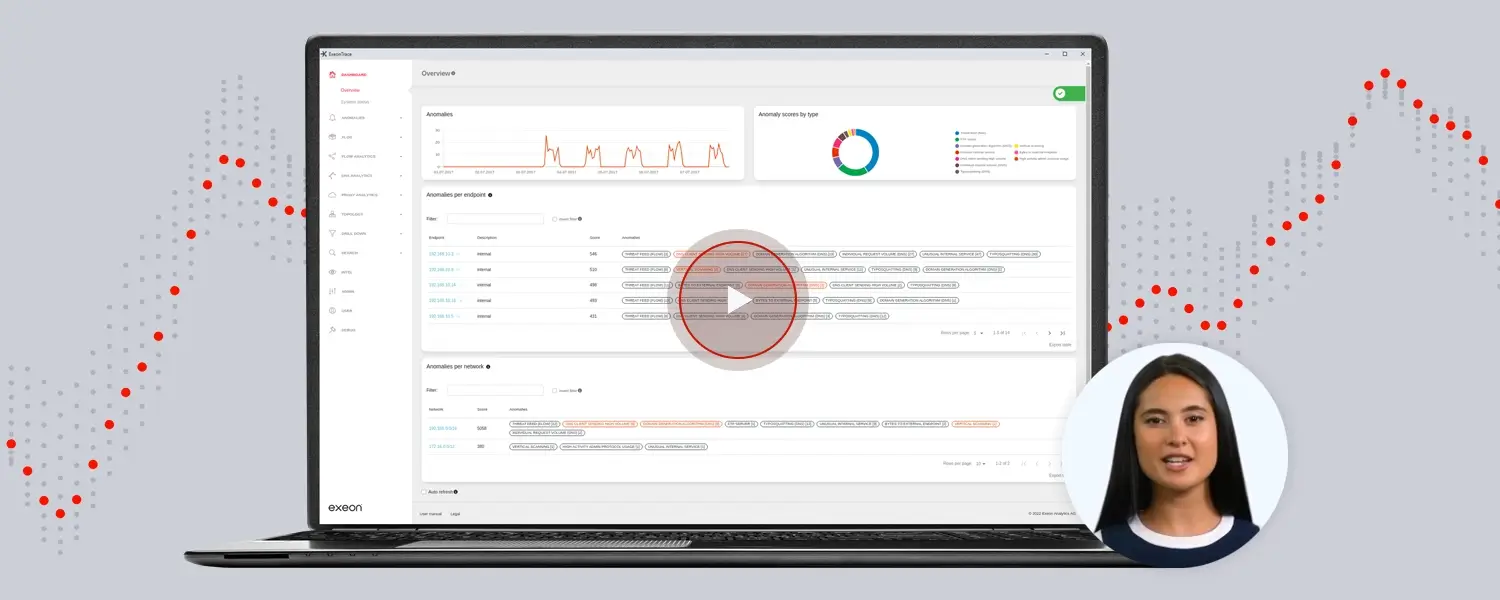
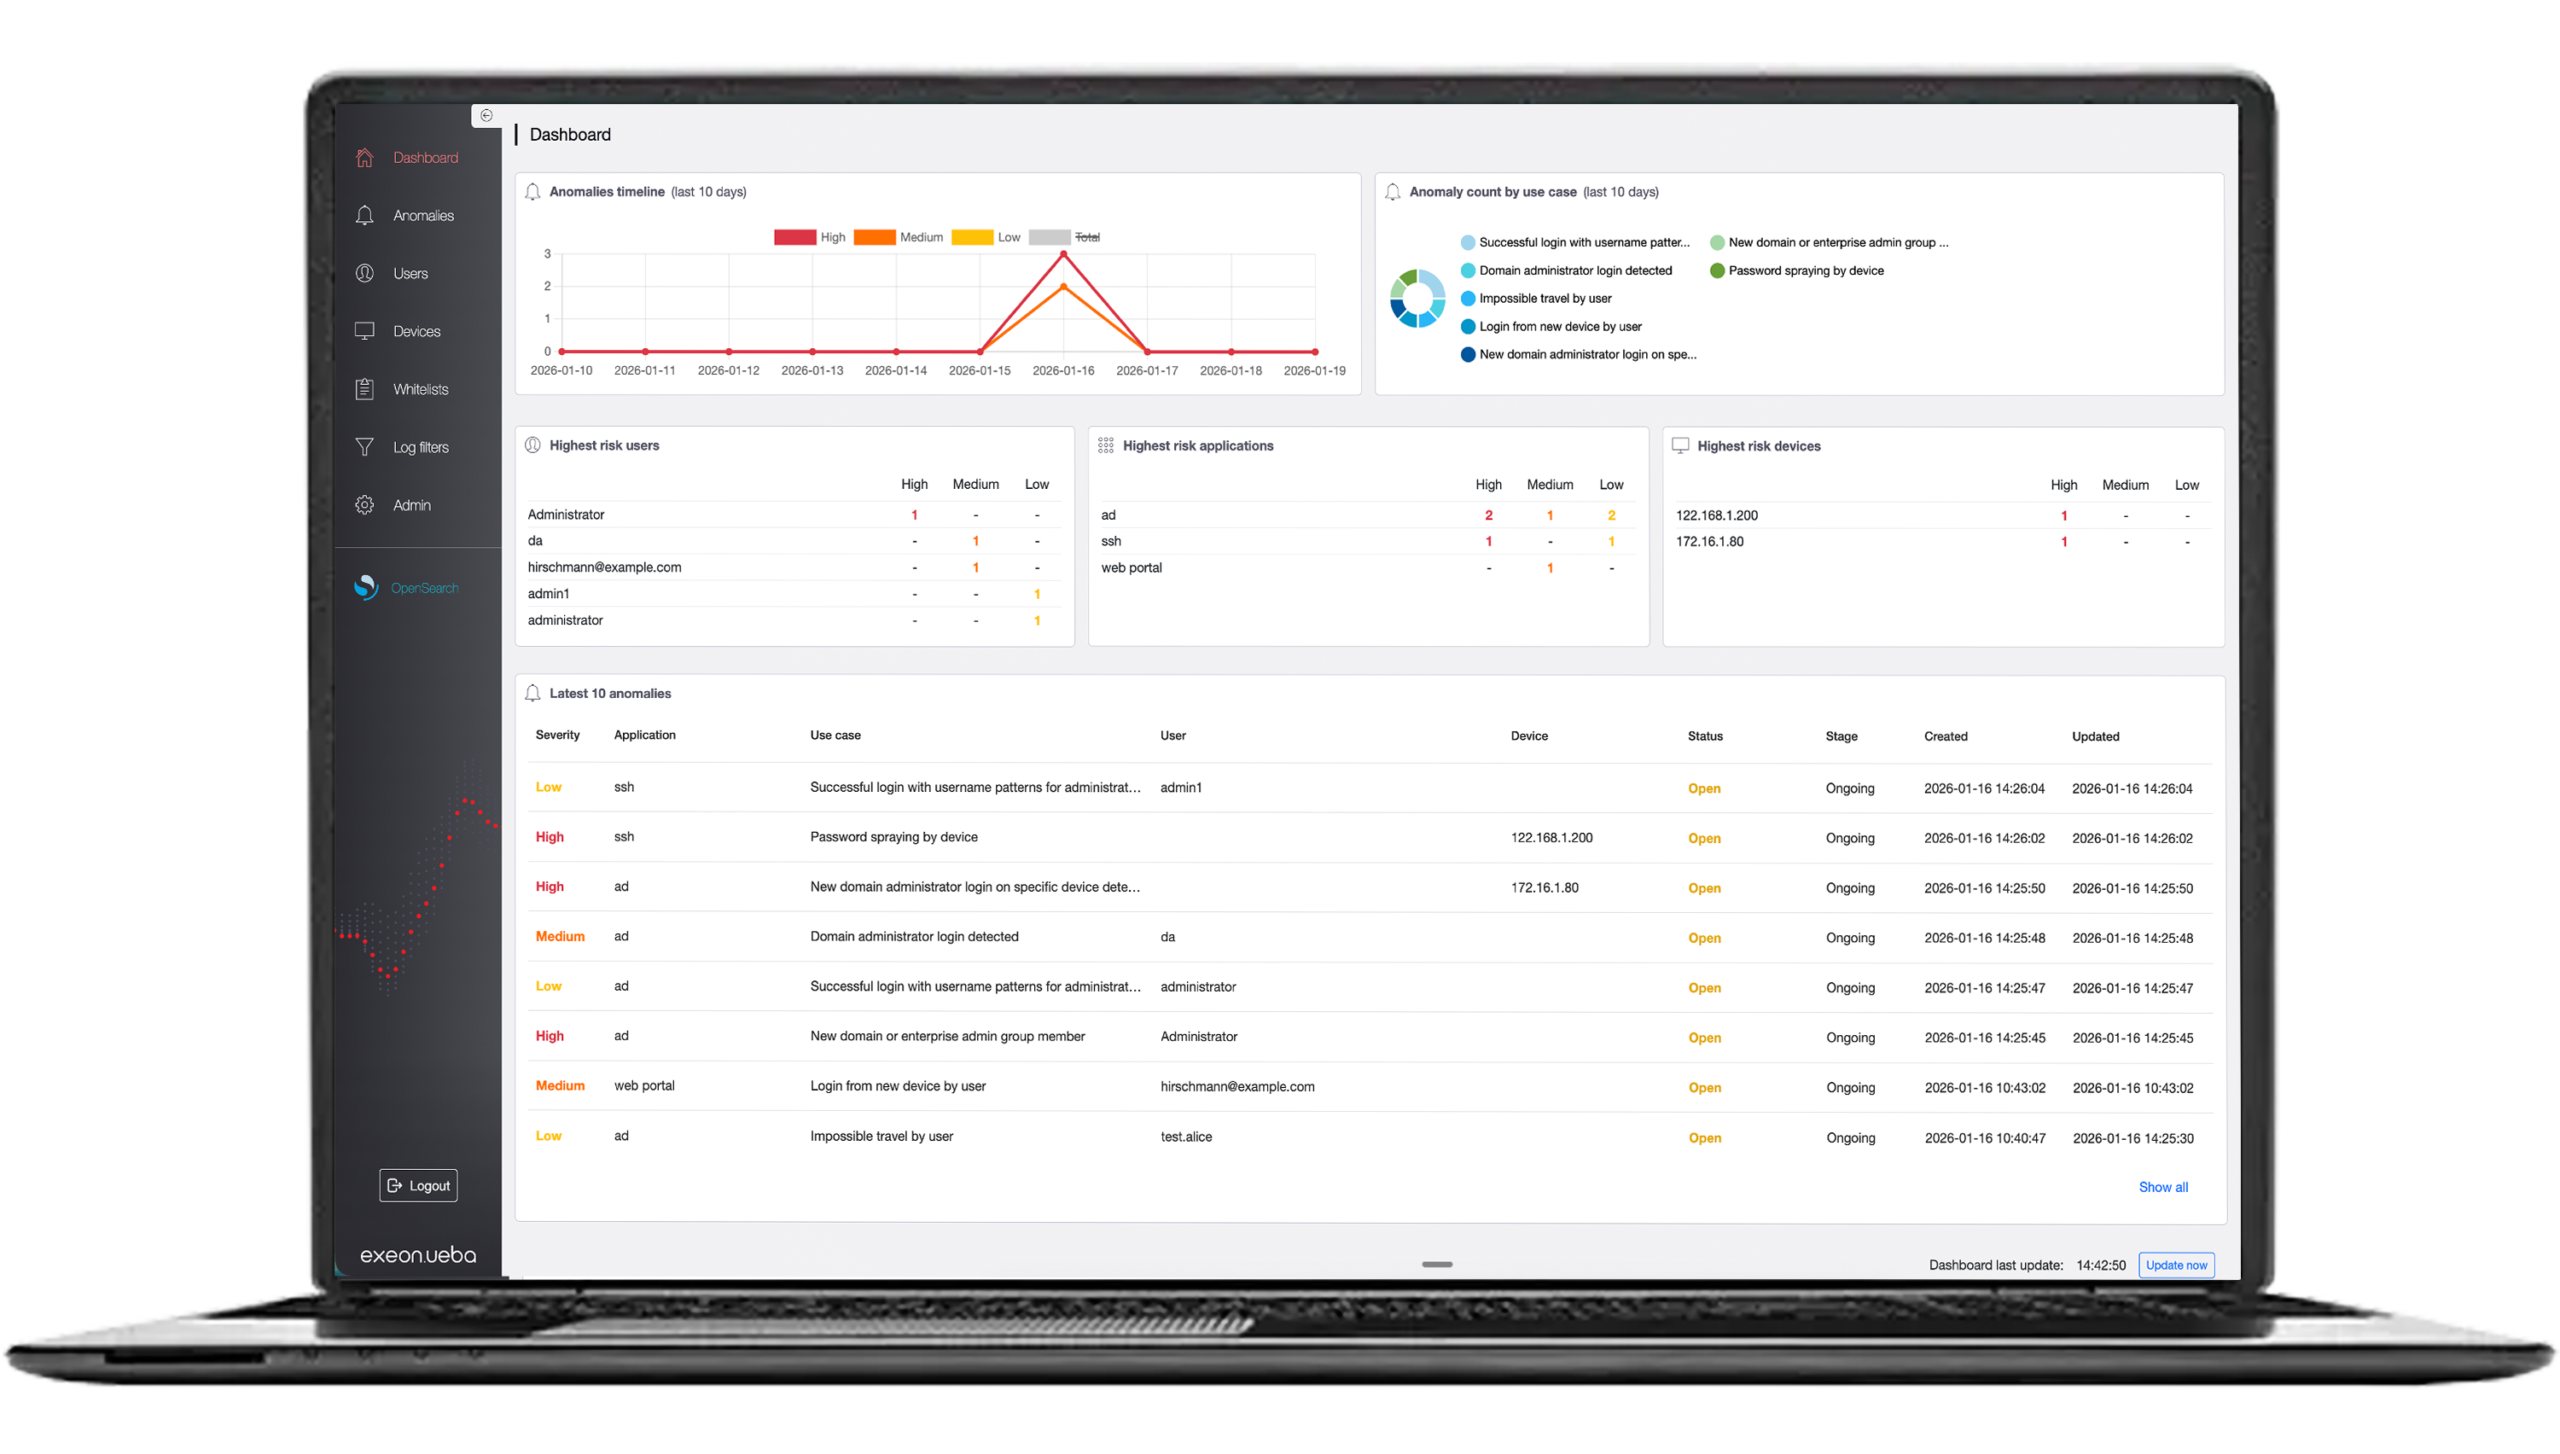
Jedes Kapitel enthält einen kurzen Produktclip oder einen passenden Screenshot, der eine bestimmte Situation in der Exeon.NDR-Konsole veranschaulicht. Der begleitende Text erläutert, was der „ analyst “ sieht, warum der „ Verhalten “ von Bedeutung ist und wie die Informationen von Teams aus den Bereichen „ OT “, Netzwerk, Sicherheit und Ausfallsicherheit genutzt werden können.
Leser, die sich einen allgemeinen Überblick verschaffen möchten, können sich unter scan die Titel der Use-Cases und die wichtigsten Erkenntnisse ansehen. Technisch interessierte Leser können den vollständigen Leitfaden „ Untersuchung “ durcharbeiten und die Szenarien als Ausgangspunkt für eine Live-Demonstration nutzen oder unter proof of value nachschlagen.
Use-Case 01: Passive, herstellerunabhängige Erkennung
Aktive „ Assets “ und Abhängigkeiten aufdecken, ohne Produktions-Endpunkte zu berühren
In Anlagen und dezentralen kritischen Infrastrukturen veralten Asset-Inventare und Netzwerkdiagramme schnell. Veraltete HMIs, SPSen, Engineering-Workstations, temporäre Router, Laptops von Auftragnehmern und undokumentierte Pfade können weiterhin in Betrieb bleiben, ohne in der massgeblichen Referenzbestand zu erscheinen.
Endpunkt-basierte Bestandsaufnahmen erfassen selten den gesamten „ OT “-Bestand. Auf einigen Geräten können keine Agenten support installiert werden, andere werden von Anbietern verwaltet, und wieder andere sind seit Jahren unverändert geblieben, da jede Interaktion ein Produktionsrisiko mit sich bringt. Gleichzeitig generieren die bestehende Netzwerkinfrastruktur und die vorhandenen Sicherheitstools bereits Telemetrie , aus denen hervorgeht, welche Entitäten miteinander kommunizieren und wie sich diese Beziehungen verändern.
Exeon.NDR analysiert verfügbare Telemetriedaten zu Datenfluss, Firewall, Switches, Netzwerkprotokollen, DPI und OT-Sicherheit, um aktive Entitäten und Kommunikationsabhängigkeiten zu identifizieren. Anstatt eine unbekannte Adresse als isoliertes Inventarproblem zu betrachten, können Analysten – je nach den verfügbaren Datenquellen – deren Zone, die erste und letzte beobachtete Aktivität, Kommunikationspartner, Dienste oder Protokolle, Datenvolumina und externe Verbindungen untersuchen.
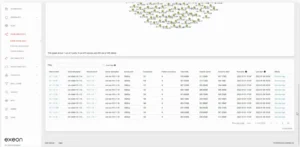 Ermitteln Sie aktive „ assets “ und deren tatsächliche Kommunikationsabhängigkeiten anhand vorhandener Netzwerk Telemetrie.
Shadow- OT Discovery in einer Produktionszelle
Ein Produktionsteam geht davon aus, dass es eine bekannte Gruppe überwachter Geräte gibt. Die beobachtete Netzwerkaktivität zeichnet jedoch ein anderes Bild: Ein nicht klassifizierter Controller kommuniziert mit einer Engineering-Workstation, und im selben Kommunikationskontext taucht ein temporäres „ router “ oder ein Fernzugriffspfad auf.
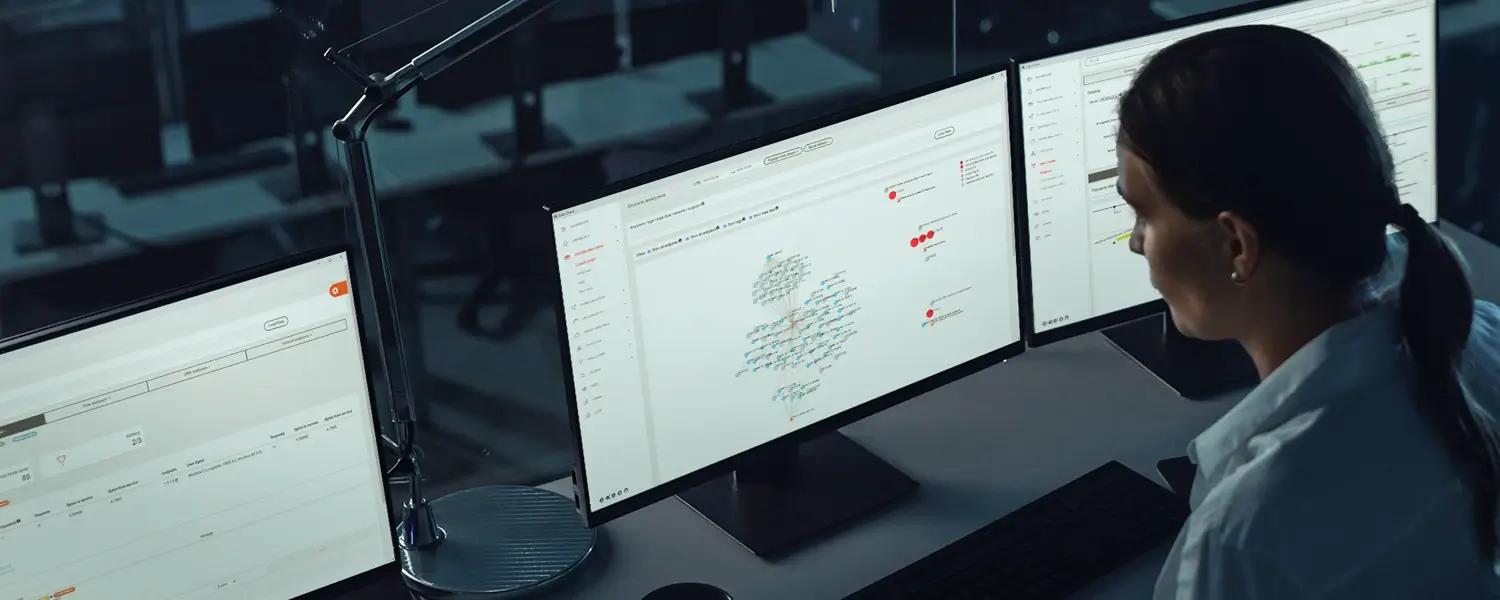
Die „ analyst “ beginnt mit der Ansicht „ asset “ (Kommunikationsübersicht), filtert die relevante Site und Zone heraus und isoliert Entitäten, die nicht mit der genehmigten „ Inventur “ (Kommunikationsstruktur) oder der verfügbaren „ OT “ (Sicherheitsquelle) übereinstimmen. Durch Auswahl des unbekannten „ Gerät “ (Kommunikationspfads) wird angezeigt, wann dieser erstmals aufgetreten ist und mit welchen Systemen er kommuniziert. Die Peer-Ansicht zeigt, ob die Beziehungen mit dem Produktionsdesign übereinstimmen oder einen unerwarteten Pfad einführen.
Dadurch erhält das OT-Team Belege zur Validierung des Geräts und seines Verwendungszwecks. Das SOC kann beurteilen, ob die Kommunikation ein Sicherheitsrisiko darstellt oder verdächtige externe Aktivitäten aufweist. Das Ergebnis kann anschliessend zugeordnet, gekennzeichnet, dokumentiert oder an einen bestehenden Workflow weitergeleitet werden, in dem diese Funktionen konfiguriert sind.
Wichtige Erkenntnis: Asset-Discovery wird erst dann operativ nutzbar, wenn sie mit dem Kommunikationskontext verknüpft ist. Exeon.NDR unterstützt Teams dabei, von einem unbekannten Gerät zu den Abhängigkeiten, Pfaden und Belegen zu gelangen, die für eine fundierte Entscheidung erforderlich sind – ohne die SPS oder die HMI anzufassen.
Use-Case 02: Gemeinsamer operativer Kontext von OT und SOC
Erkennen, wann vertrauenswürdige Wartung über den genehmigten Umfang hinausgeht
Der Fernzugriff über Hersteller ist für Wartungsarbeiten, Updates, Diagnosen und Fehlerbehebung erforderlich. Eine pauschale Sperrung kann die Produktion support verzögern und die Geschäftsbeziehungen beeinträchtigen. Die praktische Sicherheitsanforderung besteht darin, zu erfassen, welcher Pfad genutzt wurde, wann er aktiv war, welche assets miteinander kommuniziert haben und ob die Verhalten im Rahmen der genehmigten Aufgabe geblieben sind.
„Diese Belege verteilen sich häufig auf VPN- oder Fernzugriffssysteme, Firewall-Protokolle, Jump-Hosts, die Netzwerkinfrastruktur, spezielle OT-Tools und das Wissen des Anlagenpersonals. Während eines Vorfalls weiss das SOC zwar möglicherweise, dass eine Verbindung hergestellt wurde, verfügt jedoch nicht über den erforderlichen OT-Kontext, um festzustellen, ob deren Umfang im Rahmen des Erwarteten lag.
Exeon.NDR kann verfügbare Sicherheits Telemetrie en zu Netzwerk, firewall, Fernzugriff und OT in einem einzigen Untersuchung zusammenführen. Analysten können die Quelle oder den mit Hersteller verbundenen Pfad, den Zeitpunkt, die Zielpartner, die Häufigkeit, die Dauer sowie Abweichungen vom normalen oder genehmigten Muster überprüfen.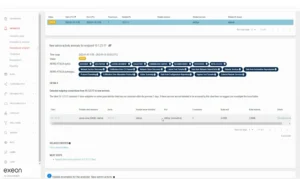 Prüfen Sie die neue administrative Kommunikation und stellen Sie fest, ob sie dem erwarteten Wartungsumfang entspricht.
Zugriff von Anbietern ausserhalb des erwarteten Anlagen- oder Zeitrahmens
Einem Anbieter wird gestattet, während eines Wartungsfensters über einen festgelegten Zugangspfad auf ein bestimmtes Produktions-Asset zuzugreifen. Die Untersuchung ergab, dass Kommunikation mit weiteren Steuerungen und dem Historian stattfand oder dass Aktivitäten auch nach Ablauf des genehmigten Zeitfensters fortgesetzt wurden.
Der Analyst wechselt vom auslösenden Ereignis oder dem mit dem Anbieter verbundenen Objekt zum Kommunikationskontext. Das genehmigte Ziel kann mit der beobachteten Peer-Gruppe verglichen werden. Eine Zeitreihen- oder Timeline-Ansicht zeigt, ob die Aktivität innerhalb oder ausserhalb des erwarteten Zeitraums stattfand und ob sich das Muster von früheren Wartungssitzungen unterscheidet.
Der Befund ist kein automatischer Beweis für böswillige Verhalten. Er liefert OT und den Sicherheitsteams die notwendigen Fakten, um die richtige Frage zu stellen: War der erweiterte Zugriff erforderlich, genehmigt und sicher? Sofern unterstützt, können die daraus resultierenden timeline über die bestehenden SIEM, Ticket-Systeme, Fallmanagement-Systeme oder Vorfall workflow weitergegeben werden.
Wichtigste Erkenntnis: Der Mehrwert besteht nicht einfach darin, festzustellen, dass ein Fernzugriff stattfindet. Vielmehr geht es darum, vereinzelte Hinweise auf Zugriffe zu einem gemeinsamen, für Untersuchungen geeigneten Gesamtbild zusammenzufügen, sodass legitime Wartungsarbeiten fortgesetzt werden können, während Verhaltensweisen, die ausserhalb des erwarteten Rahmens liegen, zügig überprüft werden.
Use-Case 03: Tatsächlicher Datenverkehr im Vergleich zur geplanten Architektur
Prüfen Sie, ob „ Segmentierung “ im täglichen Betrieb funktioniert
Die Segmentierung spielt eine zentrale Rolle in der OT-Sicherheitsarchitektur, von Entwürfen nach dem Purdue-Modell bis hin zu Zonen und Conduits. Eine Firewall-Regel beschreibt jedoch, was erlaubt ist, während ein Netzwerkdiagramm beschreibt, was beabsichtigt war. Keines von beiden beweist, dass die aktuelle Kommunikation noch immer dem Entwurf entspricht.
Reale Umgebungen verändern sich. Eine Firewall-Regel für den Herstellerzugang bleibt nach der Wartung aktiv. Eine Verbindung wird unter Produktionsdruck eingerichtet und nie dokumentiert. Ein neues System kommuniziert über eine Grenze hinweg, mit der niemand gerechnet hat. Im Laufe der Zeit können die Architektur auf dem Papier und die Aktivitäten im Netzwerk voneinander abweichen.
Exeon.NDR nutzt die erfasste Kommunikation, um aufzuzeigen, welche „ assets “ und Dienste festgelegte Grenzen überschreiten. Teams können die tatsächlichen Aktivitäten mit den vorgesehenen Zonen, Kanälen oder genehmigten Mustern vergleichen und neue Pfade, unzulässige Dienste oder wiederkehrende Ausnahmen im Zeitverlauf untersuchen.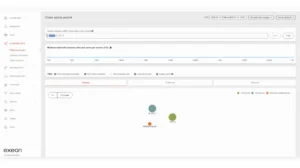 Isolieren Sie einen unerwarteten Kommunikationspfad und überprüfen Sie ihn anhand der vorgesehenen Architektur unter OT .
Ein direkter Pfad von der Engineering-Workstation zur Steuerung umgeht den genehmigten Weg
Gemäss dem genehmigten Entwurf darf eine Engineering-Workstation während Wartungsarbeiten nur über einen festgelegten Zugangspfad auf die Steuerung zugreifen. Die Analyse des Datenverkehrs zeigt jedoch, dass wiederholt eine direkte Verbindung zwischen der Entwicklungsstation und der Steuerung hergestellt wird.
Der „ analyst “ beginnt mit einer Zonen- oder Kommunikationsansicht und wählt den unerwarteten grenzüberschreitenden Pfad aus. Die zugrunde liegende Konversation liefert die spezifischen Angaben zu Quelle, Ziel, Dienst oder Protokoll, Zeitpunkt, Häufigkeit und Verlauf, die über die konfigurierte „ Telemetrie “ verfügbar sind. Durch Ändern des Zeitraums lässt sich erkennen, ob es sich um eine neue, zeitweise auftretende oder anhaltende Ausnahme handelt.
Der Betrieb kann bestätigen, ob der Pfad eine legitime Produktions Abhängigkeit unterstützt.
Die Sicherheitsabteilung kann beurteilen, ob dadurch ein Angriffsweg entsteht oder gegen Richtlinien verstossen wird. Compliance- und Resilienz-Teams können die geprüften Nachweise im Rahmen ihrer Kontroll- und Berichtsprozesse aufbewahren. Exeon.NDR liefert die Fakten; die Organisation bleibt für die Richtlinienentscheidung und die Auslegung der Compliance-Vorgaben verantwortlich.
Wichtige Erkenntnis: Die Segmentierung wird zu einer gelebten Kontrolle, wenn sie kontinuierlich anhand des beobachteten Datenverkehrs überprüft wird – und nicht nur anhand von Diagrammen und Firewall-Regeln während eines Audits.
Use-Case 04: Verhaltensbasierte Erkennung über die IT/OT-Grenze hinweg
Erkennen Sie Angriffe, bevor sie zu Ausfallzeiten oder Datenverlusten führen
IT/OT Die Konvergenz schafft geschäftlichen Mehrwert und bidirektionale Angriffswege. Ein Kompromittierung kann sich von IT über eine Engineering-Workstation in Richtung Steuerungen und Produktionssysteme bewegen und so Ausfälle, ransomware, Sicherheitsrisiken oder Risiken für physikalische Prozesse verursachen. Er kann auch in einem exponierten oder anfälligen OT asset beginnen und sich in Richtung Historien, Engineering-Daten, Unternehmensdienste, Zugangsdaten, geistiges Eigentum oder Geschäftsdaten bewegen.
Die einzelnen Verbindungen nutzen möglicherweise legitime Dienste und verschlüsselten Datenverkehr. Das Risiko zeigt sich in den „ Verhalten “ (Anomalien) in ihrem Umfeld: eine neue Peer-Beziehung, ungewöhnliche Richtung, zeitliche Abfolge, Häufigkeit, Datenvolumen, Dienst oder Abfolge über verschiedene Zonen hinweg.
Exeon.NDR wendet „ Verhaltensanalyse “ auf Netzwerk Metadaten an und korreliert die umgebenden Aktivitäten mit verfügbaren Sicherheitsnachweisen aus den Bereichen „ firewall “, DPI, „ IDS “ oder „ OT “. Analysten können mit einem erklärbaren „ Anomalie “ beginnen, den betroffenen „ Entität “ und dessen Basislinie untersuchen und dem Kommunikationsgraphen sowie dem „ timeline “ über die Grenze zwischen „ IT “ und „OT “ hinweg folgen.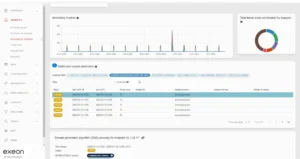 Wechseln Sie von einem priorisierten Verhaltens Anomalie us zu den Netzwerkdaten, die erforderlich sind, um mögliche Bewegungen über die Grenze zwischen IT undOT zu untersuchen.
Eine neue Peer-Beziehung zwischen Gleichgestellten offenbart einen Wendepunkt
Ein Endpunkt im Unternehmensnetz nimmt die Kommunikation mit einer Engineering-Workstation auf, mit der er zuvor noch keinen Kontakt hatte. Die Engineering-Workstation baut daraufhin eine ungewöhnliche Verbindung zu einem Controller im Produktionsbereich auf. Bei der Variante in umgekehrter Richtung nimmt ein OT-Gateway oder eine Engineering-Komponente die Kommunikation mit einem Historian oder einem Unternehmensdatendienst ausserhalb seiner etablierten Peer-Gruppe auf.
Der Analyst öffnet die Verhaltensbefund und überprüft, warum ihr Priorität eingeräumt wurde. Die Zeitleiste der Entität zeigt, wann die neue Beziehung erstmals auftrat. Der Kommunikationsgraph verdeutlicht den Ablauf über die IT-, Engineering- und Produktionszonen hinweg. Die Konversationsdetails zeigen die Dienste, die Häufigkeit, das Volumen und die Wiederholungsrate, die aus den Telemetriedaten hervorgehen, während integrierte OT- oder DPI-Warnmeldungen bei Bedarf Kontext auf Protokollebene liefern können.
Die Gesamtheit der Erkenntnisse hilft dem SOC dabei, den vermuteten Angriffsweg einzuschätzen, und unterstützt OT-Spezialisten bei der Bewertung der Auswirkungen auf Produktion und Anlagensicherheit. Jede Entscheidung zur Eindämmung bleibt eine gemeinsame operative und sicherheitstechnische Massnahme; eine automatisierte Reaktion, die im IT-Bereich angemessen ist, kann in einem laufenden industriellen Prozess unsicher sein.
Wichtige Erkenntnis: Exeon.NDR verknüpft die grenzüberschreitende Abfolge, sodass Teams aus den Bereichen „ OT “ und „ SOC “ sowohl Cyberrisiken als auch operative Folgen bewerten können, bevor die Daten die Produktionsumgebung – oder Unternehmensdaten – erreichen.
OT-Use-Cases in der Praxis
Die Szenarien in diesem E-Book basieren auf sich ergänzenden Ansätzen, um OT-Telemetriedaten in operativ nutzbaren Sicherheitskontext zu überführen. Die genaue Kombination hängt von der Umgebung, den verfügbaren Datenquellen, den vorhandenen Kontrollmassnahmen und den Fragen ab, die das Unternehmen beantworten muss.
Analyse passiver Kommunikation
Anhand von Netzwerkflüssen, firewall -Protokollen, switch Telemetrie sowie Netzwerkprotokollen lässt sich feststellen, welche Entitäten miteinander kommunizieren, wo der Datenverkehr Grenzen überschreitet und wie sich Zeitpunkt, Volumen, Richtung und Peer-Beziehungen verändern. Dies liefert umfassende Verhaltenskontext ohne Agenten, aktive Scan oder Paketentschlüsselung.
Hersteller-Unabhängige Korrelation
Bestehende DPI-, IDS-, OT-Sicherheits-, Fernzugriffs-, Firewall-, Asset-Management- und IT-Sicherheitstools liefern jeweils nur einen Teil des Gesamtbildes. Durch die Normalisierung und Korrelation dieser Signale können Analysten von einem isolierten Alarm zu dem betroffenen System, der damit verbundenen Kommunikation, dem zeitlichen Ablauf und dem relevanten Zonenkontext gelangen.
Verhalten Lernen und erklärbare Anomalien
Verhaltensmodelle können neue Peers, ungewöhnliche Zeitpunkte, erweiterter Zugriffsumfang, wiederkehrende zonenübergreifende Kommunikation oder andere Abweichungen von etablierten Mustern aufzeigen. Anhand von Erklärungen und sichtbaren Belegen können OT-Teams die Ergebnisse bestätigen oder hinterfragen, anstatt sich auf eine undurchsichtige Punktzahl zu verlassen.
Überprüfung von Richtlinien und „ Segmentierung “
Die beobachtete Kommunikation kann anhand definierter Zonen, Kanäle und genehmigter Muster überprüft werden. Dies hilft den Teams dabei, neue Pfade, unzulässige Dienste und Abweichungen bei der Segmentierung zu erkennen, die zwischen regelmässigen Audits oder Architekturüberprüfungen auftreten.
Untersuchung und die Integration von „ Workflow “
Eine gemeinsame Sichtweise auf Entität, Kommunikation und timeline bildet eine einheitliche Faktengrundlage für OT, SOC, Netzwerk, MSSP, Ausfallsicherheit und compliance Beteiligte . Durch die Integration in bestehende Sicherheits- und Betriebsabläufe können die Erkenntnisse support in den etablierten Eskalations- und Reaktionsprozess der Organisation einfließen.
Fazit
OT-Risiken entstehen selten durch eine einzige fehlende Kontrollmassnahme. Sie entstehen dort, wo sich unvollständige Kenntnisse über Assets, fragmentierte Betriebsabläufe, vertrauensbasierter Zugriff, Abweichungen von der Segmentierung und die Konvergenz von IT und OT überschneiden. Sicherheitsteams müssen verstehen, was sich geändert hat und wie die Systeme miteinander kommuniziert haben. OT-Teams benötigen dieselben Erkenntnisse, um die Auswirkungen auf Produktion und Anlagensicherheit zu bewerten.
Die vier „ use cases “ in diesem E-Book zeigen, wie Exeon.NDR bestehende Investitionen in die Netzwerk- und OT -Sicherheit durch passive Metadaten -Analysen, Hersteller-unabhängige Korrelation, Verhaltensbasierte Erkennung sowie einen gemeinsamen Untersuchung -Kontext ergänzt.
- Die Erkennung von Schatten-OT verknüpft aktive Entitäten mit ihren tatsächlichen Kommunikationsabhängigkeiten.
- Die Untersuchung von Fernzugriffen zeigt, ob die vertrauenswürdige Wartung im erwarteten Rahmen geblieben ist.
- Segmentierung Bei der Validierung wird das beabsichtigte Design mit der beobachteten Alltagskommunikation verglichen.
- Die Erkennung von seitlichen Bewegungen zeigt an, dass an der Grenze zwischen dem „ IT “ und dem „OT “ in beide Richtungen ein anomales „ Verhalten “ auftritt.
Zusammen tragen diese Funktionen dazu bei, Assets und Abhängigkeiten sichtbar zu machen, den Fernzugriff nachprüfbar zu machen, die Segmentierung messbar zu gestalten und grenzüberschreitende Bewegungen nachverfolgbar zu machen – unter Berücksichtigung der betrieblichen Gegebenheiten in industriellen Umgebungen.
Für Unternehmen, die eine technische Bewertung oder eine Live-Demonstration in Betracht ziehen, bieten diese Szenarien einen praktischen Ausgangspunkt. Ein repräsentativer Proof of Value kann die unternehmenseigenen Telemetriedaten, Zonen, bestehenden Sicherheitsinvestitionen und betrieblichen Einschränkungen nutzen, um zu ermitteln, wo Exeon.NDR den grössten Mehrwert bietet.
Informationen zu Exeon.NDR für OT in Ihrer Architektur finden Sie hier. Vereinbaren Sie eine technische Demo mit Schwerpunkt OT oder eine Architekturbewertung.