Definition
Managed Detection and Response (MDR) ist ein vollständig verwalteter Cybersicherheitsdienst, der rund um die Uhr von erfahrenen Analysten bereitgestellt wird, die sich auf die Erkennung und Abwehr von Angriffen spezialisiert haben, die durch Technologie allein nicht verhindert werden können. Er kombiniert menschliches Fachwissen mit fortschrittlichen Schutztechnologien und „ maschinelles Lernen “-Modellen, um komplexe Angriffe zu erkennen, zu untersuchen und zu neutralisieren und so Datenlecks und zahlreiche Cybervorfälle zu verhindern.
Hauptmerkmale von MDR
- Rund um die Uhr von Experten durchgeführte Überwachung und Reaktion im Rahmen des „ Bedrohung “
- Proaktive Suche nach „ Bedrohung “
- Bedrohung Eindämmung um eine Ausbreitung zu verhindern
- Vorfall -Reaktion in vollem Umfang
- Analyse der Grundursache
- Regelmäßige Sicherheitskontrollen
- Umfassende Berichterstattung
Warum es wichtig ist
MDR erfreut sich zunehmender Beliebtheit, und Gartner® prognostiziert, dass bis 2025 die Hälfte aller Unternehmen solche Dienste nutzen wird. Es geht um mehrere kritische Herausforderungen im Bereich der Cybersicherheit:
- Technologische Grenzen überwinden: Sicherheitstechnologien sind zwar unverzichtbar, können jedoch nicht jeden Angriff abwehren. Sie bieten das menschliche Fachwissen, das erforderlich ist, um komplexe Bedrohungen zu erkennen und darauf zu reagieren, die automatisierte Abwehrmaßnahmen umgehen.
- Die Qualifikationslücke schließen: Viele Unternehmen haben Schwierigkeiten, ausreichend besetzte Cybersicherheitsteams aufrechtzuerhalten. MDR bietet eine kostengünstige Möglichkeit, auf erfahrene Sicherheitsexperten zurückzugreifen, ohne umfangreiche interne Einstellungen vornehmen zu müssen.
- Schnelle Erkennung und Reaktion auf „ Bedrohung “: Dadurch lässt sich die Zeit bis zur Erkennung von den üblichen 277 Tagen auf nur wenige Minuten drastisch verkürzen, wodurch die Auswirkungen von Sicherheitsvorfällen erheblich begrenzt werden.
- Verbesserte Sicherheitslage: Durch kontinuierliche Überwachung und Optimierung, die von einem geschulten Fachmann beaufsichtigt wird, hilft es Unternehmen, widerstandsfähiger gegen potenzielle Angriffe zu werden.
Managed Security Services werden laut Gartner® schneller wachsen als andere Sicherheitssegmente, aber diese Services erreichen nur dann ihr optimales Niveau, wenn sie eine KI-basierte Network Detection & Response nutzen .
Warum es so gut zum NDR passt
Wenn man bedenkt, dass Network Detection and Response (NDR) die folgenden Vorteile bietet, kann das Ergebnis in Verbindung mit MDR-Diensten zu einem höheren Sicherheitsniveau für Unternehmen führen:
- Kontinuierliche Überwachung des Netzwerkverkehrs
- Verhaltensanalyse um ungewöhnliche Aktivitäten zu erkennen
- Ost-West- (intern) und Nord-Süd- (extern) Verkehrsanalyse
- KI- und „ ML “-gestützte Erkennung von „ Bedrohung “
- Automatisierte oder geleitete Reaktion auf „ Bedrohung “
Kombinieren Sie sie für einen umfassenden Schutz
Diese Strategien mit drei Buchstaben sind zwei leistungsstarke Cybersicherheitsansätze, die in Kombination die Fähigkeit eines Unternehmens, Bedrohungen zu erkennen und darauf zu reagieren, erheblich verbessern können. Im Folgenden erfahren Sie, wie sie zusammenarbeiten, um einen umfassenden Schutz und eine allumfassende Cybersicherheitsstrategie zu gewährleisten. Hier erfahren Sie, wie sich diese beiden Ansätze gegenseitig ergänzen:
- Verbesserte Transparenz: NDR bietet einen detaillierten Einblick in den Netzwerkverkehr, während MDR eine umfassendere Abdeckung über Endgeräte, „ cloud “-Umgebungen und andere Sicherheitstools hinweg gewährleistet. Zusammen ergeben sie ein ganzheitliches Bild der Sicherheits Umgebung des Unternehmens.
- Mehrschichtige Erkennungsfunktionen: Netzwerkorientierte Analysen, ergänzt durch „ Endpunkt “ und die Erkennung von „Multi-Source- Bedrohung “. Dieser mehrschichtige Ansatz hilft dabei, Bedrohungen zu erkennen, die möglicherweise eine einzelne Verteidigungslinie umgehen könnten.
- Verbesserte „ Bedrohung “-Erkennung: MDR-Analysten können NDR-Daten nutzen, um eine effektivere „ Bedrohung “-Erkennung durchzuführen und so heimliche Angreifer zu identifizieren, die anderen Erkennungsmethoden möglicherweise entgangen sind.
- Schnellere Reaktion auf „ Vorfall “: Die Kombination aus Netzwerk-Einblicken von „Echtzeit “ und von Experten geleiteten Reaktionsmaßnahmen ermöglicht eine schnellere und effektivere Prävention, Vorfall , Eindämmung sowie Behebung von „ “.
- Kontextanalyse: Indem Sicherheitsereignissen ein Netzwerkkontext zugeordnet wird, können Analysten die „ Umfang “ sowie die Auswirkungen potenzieller Bedrohungen besser nachvollziehen.
- Kontinuierliche Verbesserung: Die aus beiden gewonnenen Erkenntnisse können genutzt werden, um Sicherheitsrichtlinien und Erkennungsregeln für „ update “ zu verfeinern und die allgemeine Sicherheitslage des Unternehmens zu verbessern.
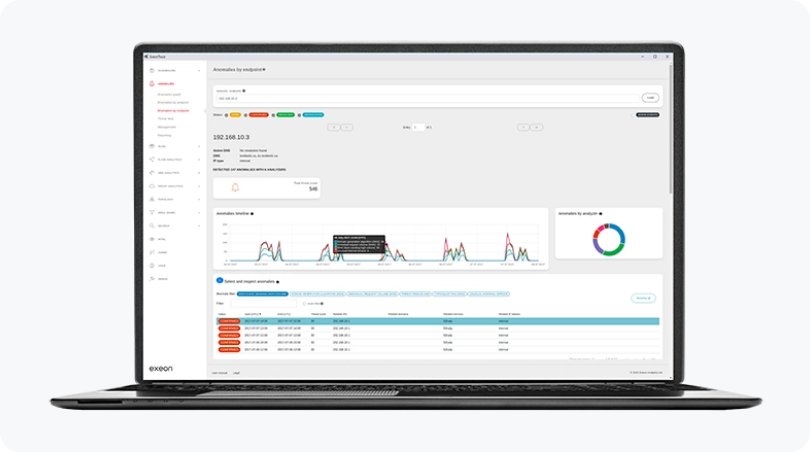
Durch die Integration dieser beiden Sicherheitsstrategien können Unternehmen eine leistungsstarke, mehrschichtige Verteidigungsstrategie entwickeln, die die Stärken der netzwerkbasierten Erkennung mit der Analyse und Reaktion durch Fachpersonal verbindet. Dieser Ansatz bietet umfassenden Schutz vor einer Vielzahl von Cyberbedrohungen, von gängigen malware bis hin zu komplexen Angriffen wieAdvanced Persistent Threats (APT).
Auswahl eines MDR-Partners
Achten Sie bei der Auswahl eines MDR-Anbieters darauf, dass dieser sich in Ihre bestehende „ security stack “ integrieren lässt, einschließlich der möglicherweise bereits vorhandenen NDR-Lösungen. Diese Integration stellt sicher, dass Sie das Maximum aus beiden Technologien herausholen, wodurch Ihre allgemeine Cybersicherheit verbessert und das Risiko kostspieliger Cybervorfälle verringert wird.
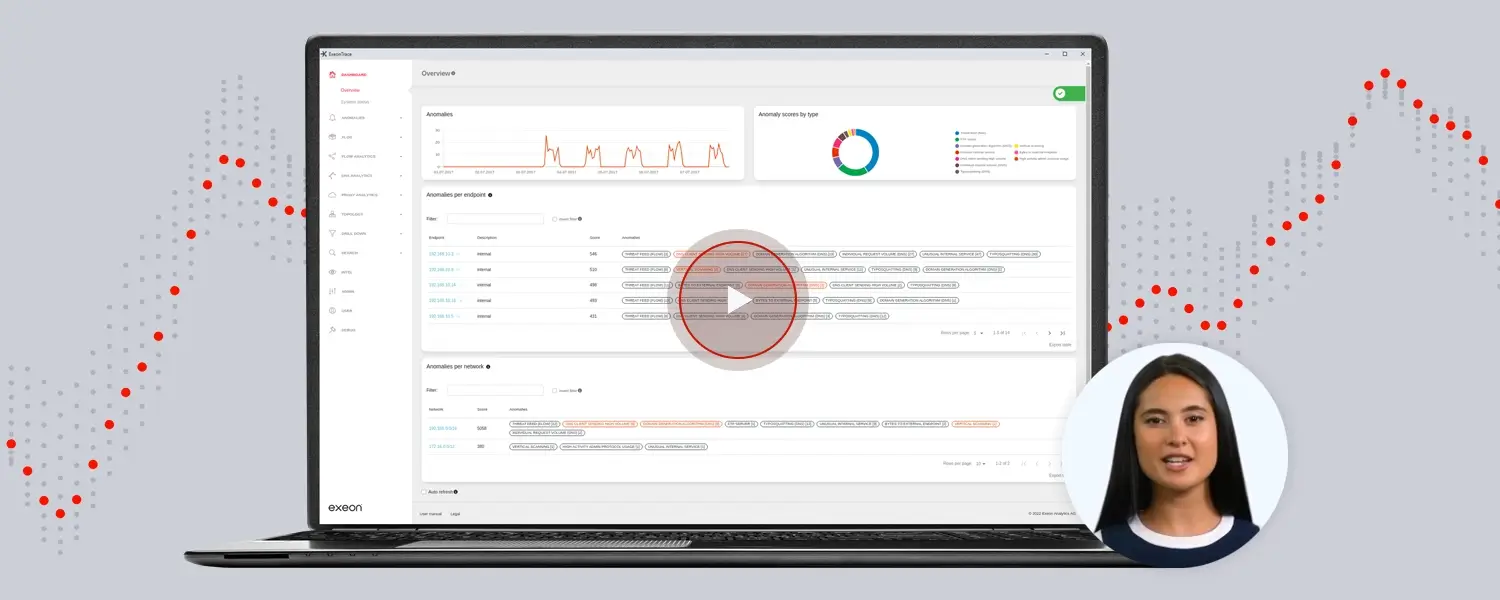
Falls Sie noch kein Netzwerküberwachungstool einsetzen, bietetExeon.NDR – das in der Schweiz entwickelte, preisgekrönte Tool – dank seiner KI-Algorithmen und der „ Metadaten “-Analyse, die das Ergebnis von 10 Jahren Forschung an der ETH Zürich, einer der weltweit führenden Universitäten, sind, überlegene Erkennungs- und Reaktionsfähigkeiten.
Tatsächlich stützt sich Exeon.NDR bei seiner Analyse auf eine ressourcenschonende Datenverkehrs Metadaten und benötigt weder teures Traffic-Mirroring zur Datenerfassung noch die Entschlüsselung von Paketen zur Analyse des Datenverkehrs. Es nutzt Ihre bestehende Infrastruktur aus IT, cloud und OT , um die für die Analyse erforderlichen Datenverkehrs Metadaten en zu erfassen. Daher ist es frei von „ sensor “ und so einfach zu implementieren.